連載
脆弱性対応の「前提」が変わる? 脆弱性情報データベース刷新とSBOM新要件:ITmedia エンタープライズ まとめ読みeBook
CVEの登録数が年4万件を超える中、優先順位で対処を進める脆弱性情報データベース「NVD」の新方針と、取引先に求める水準が上がるSBOM新要件。セキュリティ担当者が知っておきたい2つの制度変更をまとめた。
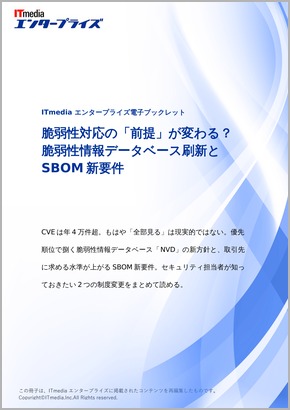
CVEの登録数は年4万件を超え、「全てに目を通す」対応はもはや現実的ではなくなった。
NISTは脆弱(ぜいじゃく)性情報データベース「NVD」の運用を刷新し、全件への詳細付与をやめてリスクベースの優先処理へかじを切った。何が即時に処理され、何が後回しになるのか。実務に効く線引きの中身とは。
あわせて、ソフトウェアの中身の透明性を取引先にどう求めるか、その水準を塗り替える新要件の解説も収録した。自社の脆弱性管理と調達の前提を見直す出発点になる1冊だ。
ブックレットサマリー
- NISTが脆弱性情報データベース「NVD」の運用方針を刷新
- 「リスクベース」の優先処理で脆弱性対応はどう変わるのか
- 急増するCVEにNVDはどう向き合うのか
- SBOMの最小要素、5年ぶり改訂のポイント
- 新たに必須となった10項目と既存要素の見直し
ブックレットのダウンロードはこちらから
本ブックレット(全5ページ)は、ITmedia エンタープライズで掲載した解説記事を基に再構成しています。
Copyright © ITmedia, Inc. All Rights Reserved.