多要素認証、パスキーすら突破する最新メール攻撃 行動解析AIが「正規の手続きを装った異常」を見抜ける理由:見抜くべきは“シグネチャ”ではなく“逸脱”
メールを起点としたサイバー攻撃は進化を続けており、多要素認証(MFA)やパスキーといった強固なセキュリティすら無効化する「デバイスコードフィッシング」やパスキー不正登録などの手口が登場している。送信元やリンク先が本物であるため既存の対策では見破れないこれらの脅威に、どう立ち向かえばいいのか。
巧妙化するサイバー攻撃 生成AIを悪用した「見抜きにくい」メールの脅威
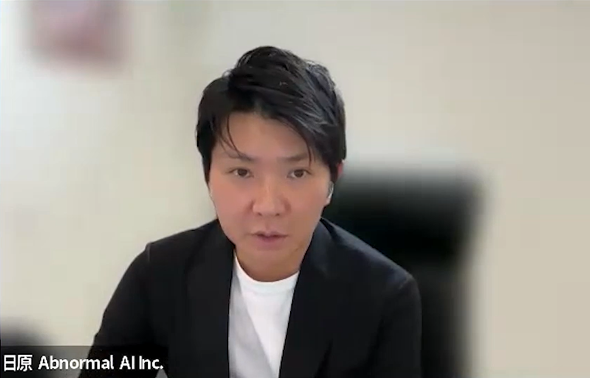
「最近のメール攻撃は単に数が増えているだけではなく、手口を高度化させており、フィッシング攻撃やビジネスメール詐欺(BEC)などが大幅に増加しています」とAIメールセキュリティを提供するAbnormal AIのエンタープライズセールスエンジニア 日原茂氏は説明する。
背景には攻撃者による生成AIの悪用がある。攻撃者向けのAIツールを活用することで、請求書の確認や支払依頼、ファイル共有、社内連絡など、日常の業務に見せかけた偽メールを短時間で大量に作成できるようになった。
「攻撃者は『不審なメールを送る』ことから『不審に見えないメールを作る』方向へと進化しています。乗っ取った正規アカウントから送信してドメイン認証もクリアするため、メール単体で見抜くことは困難です」
さらに深刻なのが、企業側のセキュリティ対策とのいたちごっこだ。企業で多要素認証(MFA)やパスキーといった強固な認証手段の導入が進む一方で、攻撃者側は正規の認証フローを悪用してアクセス権限を奪取する高度な手口へとシフトしている。
日原氏は最新の注目すべき攻撃として「デバイスコードフィッシング」を挙げた。これは、スマートテレビや会議室用端末のようなキーボード入力がしにくい機器でログインする際に使われる「デバイスコード認証」という正規の仕組みを悪用したものだ。デバイスコード認証では、機器側が「コード」を発行し、そのコードを別の端末(PCやスマホ)で正規の認証ページに入力し、ID・パスワードでログインすることで、そのコードを発行した機器にログイン権限が与えられる。
攻撃者はこの仕組みを悪用し、攻撃者自身が、あたかも新しいデバイスからログインしようとしているかのようにMicrosoftへリクエストを送り、コードを発行させる。ユーザーがコードをコピーし、案内に従ってMicrosoftの正規の認証ページに遷移して指示通りにコードを貼り付け、ログインを完了させると、攻撃者の端末にユーザーのアカウントがひも付けられる。ユーザーのWebブラウザには何も渡らず、アクセス権限(トークン)は最初にコードを発行させた攻撃者の端末にのみ発行される。
実際に国内企業で観測された事例では、乗っ取られた取引先の正規アカウントから、ファイル共有を装ったメールが届いた。ユーザーがメール内のリンクをクリックして本文に記載されたパスワードを入力すると、偽のオンラインドキュメントのページが表示され、閲覧するためにコードのコピーが促された。このコードこそ、攻撃者が事前に発行させておいたものだった。そしてユーザーがコードを貼り付け、ログインを完了させたところ、アクセス権限が奪取された。

この手口が厄介なのは、発行されるアクセス権限が正規のトークンであり、パスワードとは切り離されて機能する点だ。ユーザーが事後にパスワードを変更しても、攻撃者が既に手に入れたトークンは自動的には無効化されず、企業側が明示的にセッションを強制失効させない限り、攻撃者は長期間にわたって正規のアクセス権限を保持し続ける。前述の事例でも、ユーザーアカウントは、正規のアクセス権限を長期間にわたって掌握された状態にあったという。
また、パスキーを不正登録してアカウントを乗っ取る攻撃キット「iAuthFlow v2」がダークWebで販売されている。偽の入力画面の裏側で、攻撃者側のブラウザが本物のGoogleログインを代行する(Browser-in-the-Middle、BitM)という手法だ。ユーザーが入力するメールアドレス・パスワード・認証コードは、そのつど攻撃者側のブラウザにリアルタイムで中継され、正規認証が完了する。ユーザーが認証を通過した直後、攻撃者はこの成立済みのログイン状態を使い、わずか6秒で自身が管理するパスキーをアカウントへ追加登録する。これによって正規ユーザーが後からパスワードを変更しても、攻撃者は登録済みのパスキーを用いていつでも再侵入できる。強固な認証手段であるはずのパスキーでさえも、登録の“入り口”を狙われることで、その耐性が実質的に無効化されつつある。

悪を探すのではなく「正常な状態を学習する」 行動解析AIが導く新常識
このような巧妙な攻撃に対し、従来のメールセキュリティ対策だけで守り切るのは限界があると日原氏は指摘する。
「従来のメールセキュリティ対策は、既知のマルウェアのシグネチャを検知したり、過去に悪用されたURLのブラックリストと照合したりするアプローチが主流です。しかし、乗っ取られた正規の取引先の正規アカウントからメールが来た場合、送信元のドメインやURLに怪しい点がないためブロックするのは困難です」
そこでAbnormal AIが提示するのが、「悪を見つける」のではなく「正常な状態を学習して異常を検知する」というアプローチだ。行動解析AIが、企業の全従業員とその取引先のメール履歴から関係性、送信頻度、文体、トーン、送信時間帯などのデータを自動学習し、企業内の全アイデンティティーの「正常な行動(ベースライン)」を定義する。
解析にあたっては、1通のメールに対して数万以上の項目をチェックして判定する。ドメインの登録時期や評価、SPFやDKIM、DMARCといった送信者認証のステータスに加え、メール本文の意図まで考慮する。リンクや添付ファイルがないテキストのみのメールであっても、受信者にどのような行動を促しているのか、緊急性の高い送金依頼が含まれていないかなどを精査する。シグネチャや既知のパターンとのマッチングではなく文脈の逸脱をとらえるため、フィッシング攻撃やBEC、未知のゼロデイ攻撃でも高精度に検知、遮断できる。

このユニークなアプローチの背景には、Abnormal AIの創業者兼CEOであるエヴァン・ライザー氏の経歴がある。同氏は以前、X(旧Twitter)において、ターゲティング広告を配信するAIの開発に携わっていた。ユーザーの行動パターンや興味関心を瞬時に学習して、最適なタイミングで広告を配信するAI技術を、メールセキュリティに応用したのがAbnormal AIの始まりだ。
検知から業務効率化、従業員教育まで実現するプラットフォーム
Abnormal AIのソリューションは、既存の「Microsoft Defender」や「Exchange Online Protection」を置き換えるのではなく、そこに上乗せして運用する「二層構造の防御」を前提としている。
「ステップ1として、既存のメールセキュリティ対策で既知のスパムや悪意あるメールを排除し、それをすり抜けたメールに対してステップ2としてAbnormal AIが解析します」

Abnormal AIは複数のモジュールから成るセキュリティプラットフォームを提供している。コアとなるのが「Inbound Email Security」だ。BECやアカウント乗っ取りを起点としたフィッシングなど、既存の防御をすり抜ける高度な攻撃を自動検知して隔離などの対処まで行う。
メールの判定結果だけでなく、「なぜそのメールが危険/安全と判定したのか」の理由を人が簡単に理解できる自然言語で提示するのも特徴だ。「メールが危険と判定された理由がブラックボックス化されないため、セキュリティチームは社内外に対して説明責任を果たせます」
また、ユーザーが誤検知や見逃しを報告すると自動でモデルが再学習されるため、ベンダーにサポートなどを依頼することなく自律的に精度が高まる仕組みになっている。さらに、人事異動や組織再編といった変化にもAIが自律的に追従して継続学習するため、管理者が手動でルールを更新する手間もかからない。
Abnormal AIは他にも、従業員から報告された不審なメールをAIが自律的にトリアージする「AI Security Mailbox」、業務の妨げになる営業メールなどを自動で整理して生産性を向上させる「Email Productivity」、自社に到達した攻撃メールのデータを基に、ユーザーごとにパーソナライズした実践的な訓練を配信して従業員のセキュリティ意識を向上させる「AI Phishing Coach」などを用意している。これら全てのモジュールは同じ行動解析AIを共通基盤として共有しており、1つのモジュールで追加・学習されたデータは他の全モジュールに即時反映される。
PoVや導入はAPI連携で簡単に完了
新しいセキュリティソリューションを導入する際、情報システム部門にとって大きな障壁になるのが、既存環境への影響確認や検証作業の負荷だろう。しかし、Abnormal AIの導入と検証プロセスは手軽だ。MXレコードを変更したり全てのメールをBCC転送したりする必要はない。
Abnormal AIは「APIファースト」で設計されており、「Microsoft 365」や「Google Workspace」の管理者権限で認証リンクをクリック、承諾するだけで連携が完了する。メールフローを変更せず、インフラの準備を含めて短時間で手軽に検証をスタートさせられる。設定作業は数分で終了し、数時間後にはAIが過去のメールデータの学習を開始する。PoV(価値実証)の段階ではAPIの権限を読み取り専用のみに制限することもできるため、実環境のメールを誤って削除したり、既存のメールシステムの設定を変更したりするリスクはない。
PoVでは、連携開始から約10日後にAbnormal AIから脅威状況を可視化したアセスメントレポートが提供される。既存のセキュリティ対策をすり抜けて自社の環境に到達した攻撃の種類や数が詳細に記載されており、経営層への報告や対策の見直しの根拠にも活用できる。
「本番導入した際にAPIに書き込み権限を追加で付与することで、以降の自動対処が有効化されます。PoV期間中に検知のみにとどまっていた過去の脅威メールをさかのぼり、該当のメールをユーザーのメールボックスから自動で削除するといったことも可能です」
AI時代に求められる新たなメールセキュリティに転換
攻撃者が生成AIを武器に手口を高度化させている今、守る側もまたAIの力を活用した次世代メールセキュリティへの移行が急務となっている。既存のセキュリティ対策に不安を感じている企業は、Abnormal AIのPoVを通じて、自社のメール環境に潜む見えない脅威を可視化してみてはどうだろうか。
Copyright © ITmedia, Inc. All Rights Reserved.
関連記事
関連リンク
提供:Abnormal AI, Inc.
アイティメディア営業企画/制作:ITmedia エンタープライズ編集部/掲載内容有効期限:2026年11月8日