




















今さら聞けない「認証」のハナシ
二段階認証の意味を問う 「7pay事件」を教訓に見直したい認証のハナシ(1/5 ページ)
ほとんどの人が日常的に行っている、ログイン(サインイン)などの認証作業。認証で利用したパスワードが漏えいして第三者からの不正アクセスを受けたりするなど、認証をめぐるセキュリティの問題は後を絶ちません。こうした課題を解決するには、サービス提供者側だけで対策するだけでなく、サービスの利用者も正しい知識を持っておくことが必要でしょう。
本連載記事では、認証の仕組みや課題、周辺の情報について、できるだけ分かりやすくお伝えしていきます。
前回記事の最後に次回も生体認証について説明すると予告しましたが、今回は7月初旬に発生したモバイル決済サービス「7pay」不正利用事件を取り上げたいと思います。この事件で注目を浴びた「二段階認証」を起点に、本人認証の基本と注意点を見直していきます。
「7pay」不正利用事件の流れ
7月1日にサービスを開始した7payですが、サービス開始の翌日にはユーザーからコールセンターに不正利用の旨が報告されました。現在は新規登録と、決済に使う「7payマネー」のチャージを停止しています。
セブン&アイ・ホールディングスは16日、1574人が被害に遭い、3240万688円の不正利用を確認したと発表しました(11日午後5時時点)。
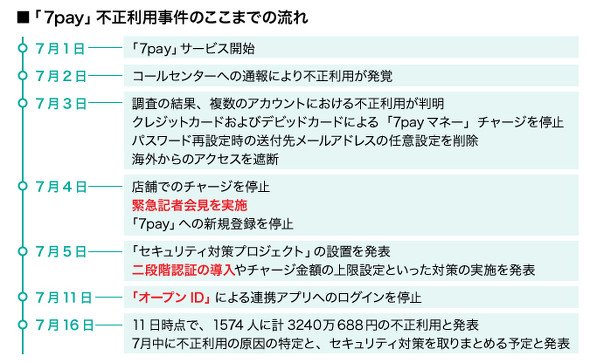 「7pay」不正利用事件の流れ
セブン-イレブンアプリへの不正ログインの原因は何だったのでしょうか。原稿執筆時点では、はっきりとした理由は公表されていません。各紙の報道やSNSで推測されている原因の中で、認証に関連する内容は以下の通りです。
- リスト型攻撃
- パスワード再設定機能の不備
- オープンID連携の不備
これらの攻撃や不備の内容を教訓に、私たちが気を付けるべきことをまとめてみました。
リスト型攻撃
リスト型攻撃は、過去に漏えいしたパスワードのリストを利用して、不正ログインを試みる攻撃です。サービスごとに異なるパスワードを使うことで、あるサービスでパスワードが漏えいしたとしても、他のサービスでの不正利用を防げます。しかし、今回の事件ではこの対策をしていた利用者も被害に遭ったという報告がありました。
とはいえ、リスト型攻撃の対策をすることは無駄ではないでしょう。しかし「サービスごとに別のパスワードを使うべき」という注意喚起は至るところで行われているものの、まだ浸透しきっていません。そこで今回の事件で注目を集めた「二段階認証」が対策として登場するのです。二段階認証の詳細は後ほど説明します。
Copyright © ITmedia, Inc. All Rights Reserved.


今さら聞けない「認証」のハナシ
認証セキュリティ専門企業であるパスロジが、専門用語が飛び交いがちなセキュリティの知識・話題から、「認証」関連分野を中心にできるだけ分かりやすく紹介します。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
2
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
3
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
4
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
5
「楽天ドライブ」に不正アクセス 保存したデータなど1.5万アカウント分が取得・閲覧のおそれ
-
6
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
-
7
Xの「いいね」長押しで1ドル送金 マスク氏が“投げ銭”機能を予告
-
8
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
-
9
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
10
B級感がたまらない? 映画「ストリートファイター」の魅力と原作ゲームの歴史、ゲーマーマンガ家が熱弁
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR