




















脆弱性を突く手口、IPA「見つけたらまず開発者やIPA窓口に報告して」【訂正あり】
大規模会場を使った新型コロナワクチンの接種予約システムの欠陥を巡り、情報公開の在り方で議論が起きている。IPA(情報処理推進機構)は5月18日、取材に対し「一般論ではあるが、脆弱性や手口を不特定多数に公開するのは望ましくない」とコメントした。脆弱性を発見した際は「まず開発者やIPAの窓口に報告してほしい」という。
【修正履歴:2021年5月18日午後9時25分 IPAがITmedia NEWSの取材に回答したものであるため、表現を一部変更しました】
【修正履歴:2021年5月18日午後11時5分 記事初出時、架空予約できることのみが「脆弱性」としていましたが、同手法がセキュリティ上の欠陥を突いているかは議論の余地があります。本件に関しては「SQLインジェクション」などの攻撃が可能という情報もあることから、タイトルと本文の表現を修正しました。】
【訂正履歴:2021年5月21日午後1時 IPAの見解は一般的な脆弱性などに対するコメントであり、特定の事案に対して述べたものではありません。このため、コメントが一般論であることが分かるよう第1段落の表現を訂正しました。関係者の方々と読者の皆さまにご迷惑をおかけしたことを、お詫び申し上げます】
脆弱性情報は、開発者が脆弱性を直すために必要な情報である一方で、攻撃に悪用される恐れがある情報でもある。このためIPAは「発見時は開発者に報告し、極秘事項にすること」とし、「報告せずに、脆弱性の存在をネット上にいきなり公開することは絶対に行ってはいけない」としている。また、攻撃者と疑われる可能性があることから「善意であっても必要以上に調査しないこと」ともしている。
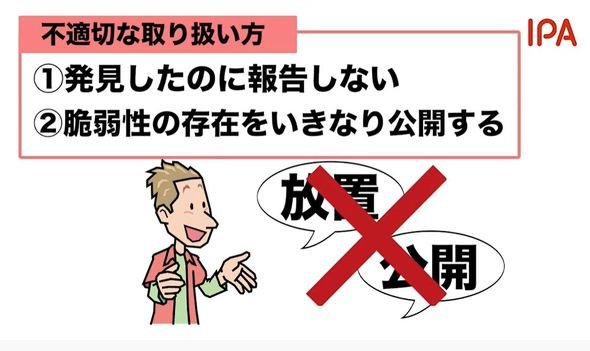 IPAは脆弱性の存在をネットで公開しないよう求めている(出典:IPAの公式動画)
IPAでは脆弱性を報告する専用窓口を設置し、情報提供を求めている。
予約システムの欠陥を巡っては、AERA dot.の記者が17日に公開した記事の中で、でたらめな番号を予約システムのフォームに入力しても予約が取れてしまうことを、実際のシステムで確かめたと記載。記事に具体的な手口があったことから「架空予約を誘導している」と報道に疑問を呈する声も上がった。
この他、データベースを不正に操作する攻撃手法である「SQLインジェクション」が予約システムに対して可能という情報も流れたことから、脆弱性など欠陥を第三者が見つけた際の取り扱いについてネット上で議論が起きていた。
自治体では、当事者への通報によりシステムの不備が明らかになったケースもある。東京都では4月27日、特殊な解析ツールを使うことで、ワクチン予約システム上に保管する医療従事者27万人分の個人情報が閲覧できる状態だったことが、外部からの情報提供で発覚。Web予約の受け付けを一時的に止め、対策後に再開していた。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
グッスマ、顧客の2800人のカード番号全16桁+セキュリティコードなど流出か 下4桁は40万枚分
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
松屋の公式アプリとWebサイトが停止 不正アクセスを検知、モバイルオーダーや弁当予約も使えず
-
4
「PayPay連携の銀行から、お金全部盗られた」被害報告……原因と対策は? PayPayに聞いた
-
5
ベネフィット・ワンの委託先に不正アクセス セゾン会員向け優待サービスで約2.9万人分の個人情報漏えい
-
6
NEC、委託先の情報漏えいで謝罪 「セキュリティ事業を手掛ける企業として反省」
-
7
JALの予約システムに不正アクセス 約9万人分の予約情報が漏えい 一部ではパスポート番号も
-
8
VTuber「兎田ぺこら」グッズにSNSで風評被害→示談成立 「保護者同伴で謝罪などがあったため」
-
9
ギターの「形」は誰のもの? ヤマハにも警告、Fenderが“ストラト著作権”で仕掛けた知財攻勢
-
10
渦中のGMO、熊谷代表の発信は“火に油”か? 「経営トップが自ら広報」の功罪
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR