




















Uber、9月15日の攻撃者はLapsus$と説明 FBIの捜査に協力中
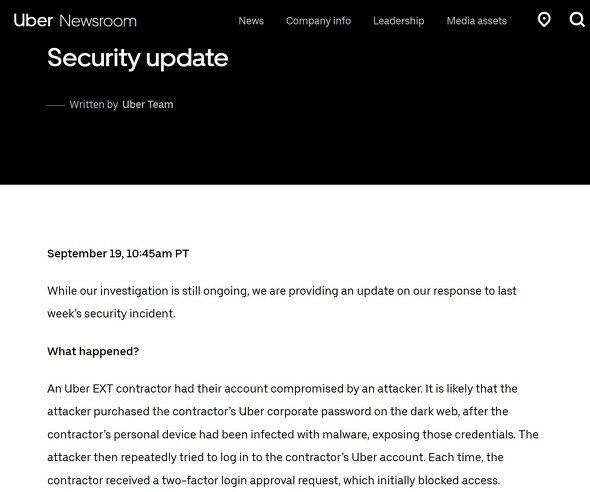
米Uber Technologiesは9月19日(現地時間)、15日に受けたサイバー攻撃についての公式ブログを更新した。攻撃者は、MicrosoftやOktaなどへの侵害で知られるサイバー犯罪グループ「Lapsus$に所属していると考えられる」としている。
Uberは「週末には、同じ攻撃者がRockstar Gamesに侵入したという報告もある。われわれはこの問題について米連邦捜査局(FBI)および米司法省(DoJ)と緊密に連携しており、その取り組みを支援していく」と語った。Rockstarはシステムに侵入されたことは認めたが、攻撃者やその手口についてはまだ言及していない。
米New York Timesなどによると、Uberへの侵入者はUberに対し、自分は18歳で、Uberのシステムに侵入したのは同社のセキュリティが脆弱だったからだと述べたという。また、Rockstarに侵入したという人物はGTAForum上で、自分はUberにも侵入したと主張した。
Uberによると、攻撃者はまず、マルウェアに感染したUberの請負業者の個人用デバイスのパスワードをダークWebで購入した可能性が高いという。この請負業者のUberアカウントへのログインを成功させた攻撃者は、複数のUberの従業員のアカウントにアクセスし、G SuiteやSlackなどの社内ツールへのアクセス許可を段階的に取得。全社Slackチャンネルにメッセージを投稿したりした。
Uberは対策として、アカウントが侵害された請負業者と従業員にパスワードを変更させ、内部サービスの多くのアクセスキーを変更し、実質的にアクセスをリセット。また、コードベースをロックダウンして新たなコード変更を防いだ。
同社は、個人情報や財務データなど、機密性の高い顧客データは影響を受けていないと主張している。
同社によると、攻撃者はセキュリティ研究者がバグや脆弱性を報告するHakerOneのダッシュボードにアクセスしたが、現在は攻撃者がアクセスしたバグレポートはすべて修復されたとも説明した。
「この機会を利用して、今後の攻撃からUberをさらに保護するために、ポリシー、慣行、技術を引き続き強化していく」としている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
パナソニックHD子会社、使用禁止の生成AIに従業員約33万人分の個人情報をアップロード
-
2
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
3
PHP脆弱性でいち早くサービス停止したコドモン 背景に「被害が出てからでは取り消せない」
-
4
「Claude Mythos 5」、危害の兆候を顧みず実在の開発者を標的に──AnthropicとAISIが分析結果を公開
-
5
人に注射を打てる「サイボーグゴキブリ」の群れが、がれき下の被災者を救助? 実験成功率72%
-
6
農水省の“クソダサ”ポスター話題 「AIよりよっぽど良い」の声も 担当者に狙いを聞いた
-
7
PHPの「重大」脆弱性はAIが見つけた 「GPT-5.6 Solで発見」とOpenAI 「今後、AIによる脆弱性発見が急増」
-
8
1000万のWebサイトで「生きたAPIキー」が大量に“丸見え”状態? 大手銀行やインフラの鍵も 米スタンフォード大などが調査
-
9
「お名前.com」 のFX自動売買VPS、不正アクセスで金銭被害か 「600万円の損失」「55万円なくなった」……報告相次ぐ
-
10
高市総理、サイバーセキュリティの本を出していた しかも“PHP”から
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR