




















事例で学ぶAIガバナンス
企業「ChatGPTは使っちゃダメ」→じゃあ自分のスマホで使おう──時代はBYODから「BYOAI」へ(1/3 ページ)
会社はChatGPTを禁止しているが、自分のスマートフォンからChatGPT(しかも有料契約している高性能版)にアクセスして、使ってしまえば良いではないか――。生成AIのビジネス活用が進む中で、そんな発想が生まれつつある。
サイバーセキュリティ企業の米BlackBerryが2023年8月に発表した調査結果によると、職場でChatGPTやその他の生成AIサービスの禁止を実施、検討している企業の割合は、世界全体で75%に達するそうだ。調査後にはChatGPT、生成AI全般への注目度がさらに高まっていることを考えると、この割合はその後さらに上昇している可能性が高い。
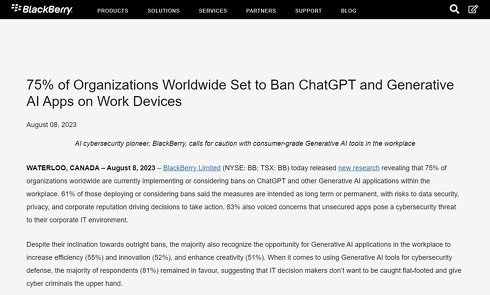 BlackBerryの調査結果
従業員が、社内の機密情報をChatGPTなどを入力した場合、それらの情報が外部サーバに送信されてしまうことになる。サービス提供者がその情報を自社のAIモデルの再教育に使用すれば、さらなる情報漏えいにつながる危険がある。いずれも企業内のセキュリティやコンプライアンス担当者にとっては看過できない事態だ。
調査会社の米Forresterは、24年は従業員の60%が「自分の仕事やタスクを遂行するために“自分自身のAI”を使う」ようになるだろうとしている。つまり自分自身で契約したサービスを持ち込むなどして、会社が提供する以外のAIアプリケーションを仕事で使うようになるということだ。
BYODならぬ「BYOAI」という発想
Forresterはその理由として「従業員が組織のセキュリティポリシーを回避するのは、それが最も効率的な方法だと感じるからであり、AIについても同じことがいえる」としている。この話に個人的な心当たりがあるという方も多いのではないだろうか? その行為に関するリスクをいったん脇に置いて考えた場合、従業員のこうした思考は理解できるものだ。
いまや多くのAIや生成AIサービスが登場し、日々進化して、数カ月前ですら信じられなかったような先端機能を提供してくれている。しかもその多くが無料か、有料だったとしても月額数百~数千円程度で使用できる。また、オリジナル生成AIサービスを作れる「GPTs」のように、ユーザーの独自カスタマイズを可能にしているサービスも多く、自分が使いやすい環境を構築できる。
何より素晴らしいのは、それを手元のスマホから利用できるという点だ。そんな状況で「早く仕事を仕上げろ、結果を出せ」とプレッシャーをかけられている従業員が、私用スマホから自費で契約している有料版ChatGPTにアクセスすることを、単なる社内ルールで抑え込めるだろうか?
完全に抑え込むのが現実的でないのなら、せめて一定のルール内で使用してもらえるよう、部分的な解禁をしても良いのではないか? いまそんな発想が生まれつつあり、かつての自分のデバイスを持ち込むことを指す言葉「BYOD」(Bring Your Own Device)になぞらえて「BYOAI」(Bring Your Own AI)と呼ばれるようになっている。
 「BYOAI」(Bring Your Own AI)という概念が生まれつつある
この言葉を誰が言い出したのかは定かではないが、Forresterは23年9月11日に「Bring-Your-Own-AI Hits The Enterprise」(持ち込みAIが企業を襲う)というタイトルのレポートを発表している。それ以前からもこの言葉を使っている記事はいくつか見られるので、23年から少しずつ定着しつつある概念のようだ。
いずれにしてもBYOAIは、BYODが従業員に彼ら自身の情報端末を社内で利用することを許可するものだったように、従業員に自分で契約したAIツールやサービスを業務利用することを許可するものとなっている。
Copyright © ITmedia, Inc. All Rights Reserved.


事例で学ぶAIガバナンス
AIを本格的に業務に取り入れ、大きな効果を得たいと考える企業の数は日本でも着実に増えている。一方、米国企業に比べて「AIガバナンス」の導入は遅れていると指摘する声もある。AIを開発・利用するに当たり、どのようなガバナンスが必要になるのか。実際の事例を基に考える。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
2
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
3
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
4
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
5
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
6
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
7
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
8
タイムズカー流出で顧客らが損害賠償求め運営会社提訴へ サイト開設の弁護士が記者会見
-
9
Xの「いいね」長押しで1ドル送金 マスク氏が“投げ銭”機能を予告
-
10
「漏えい」の一言で素通り客が振り返る──相次ぐ情報流出の中で開幕のセキュリティ展示会 来場者の態度も激変
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR