




















この頃、セキュリティ界隈で
パスワード不要「マジックリンク認証」に潜む危険 “業者側の不備”でアカウント乗っ取りの恐れも
ユーザーがパスワードを入力しなくても、SMSで届く認証リンクをクリックするだけで自分のアカウントにログインできる「マジックリンク」。その仕組みについて、業者側のセキュリティ対策の不備が原因で個人情報が流出したり、アカウントを乗っ取られたりする恐れがあるという研究結果が発表された。
マジックリンクはパスワードを使わずに手軽にログインできる仕組みとしてさまざまなサービスで利用されている。しかしSMSはデフォルトで暗号化されておらず、攻撃者に傍受されて内容を読み取られる危険があることは以前から指摘されていた。
米ニューメキシコ大学などの研究チームは今回、約3万の電話番号に送信された3300万通以上のSMSから、32万2000件あまりのURLを抽出して包括的な検証を実施。その結果、177のサービスに関連する701のエンドポイントで、ユーザー情報の流出やアカウント乗っ取りなどの被害を招きかねない脆弱性が見つかったとして、論文投稿サイトのarXivで発表した。
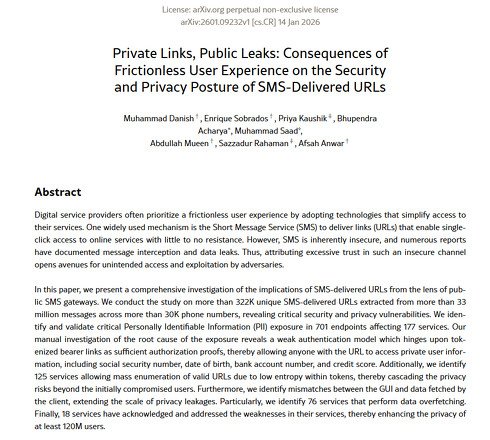 arXivに投稿された論文
他人の情報を参照できてしまう原因は
このうち125のサービスについては、リンクを受け取った本人以外のユーザーにも連鎖的に影響が及びかねない問題があることが分かった。原因は、推測しやすい、または予測可能なトークン(文字列)がURLに含まれていたことだった。
例えば特定のユーザーに届いた「https://example.com/ABC12345」というURLで、「ABC12345」の部分を「ABC12346」に入れ替えることで、別のユーザーのアカウントにアクセスできてしまう可能性がある。この問題が原因で、他人の氏名や生年月日、信用スコアといった情報を参照できてしまう保険見積もりサイトもあったという。
他にも、攻撃者が被害者の情報を改ざんできてしまう問題が15のサービスで確認された他、被害者のアカウントが乗っ取られかねない問題も8サービスで見つかった。この状態で氏名やパスワードなどを改ざんされれば、被害者が自分のアカウントから締め出される恐れもある。
問題のあるマジックリンクは、保険の見積もりや求人情報、家庭教師の紹介などさまざまなサービスで使われていたといい、論文では米国や英国、香港などの事例を紹介している。
そのうち18のサービスでは、運営業者が連絡を受けて対策を講じ、少なくとも1億2千万のユーザーが保護されたと研究チームは推測している。一方、大多数の事業者は返答がなく、連絡を取ることができなかったという。
「SMSは本質的に安全性が低く、メッセージの傍受やデータ漏えいが数多く報告されている。そうしたセキュリティが手薄なチャンネルを過信すれば、不正アクセスや悪用を招きかねない」(研究チーム)
安全なマジックリンクの条件
ただし、マジックリンク自体が必ずしも危険というわけではない。パスワードを使わないことで、ユーザーによる使い回しの問題や、業者側が安全にパスワードを保存していなかったといった問題を回避できるメリットもある。
今回の論文を発表した研究者は米メディアのArs Technicaに対して「SMSや電子メールで送信される認証リンクは、リンクの有効期限が短く、最初のログイン後に期限切れになり、暗号学的に安全なトークンが使われている限り、一律に危険というわけではない」とコメントしている。
Copyright © ITmedia, Inc. All Rights Reserved.


この頃、セキュリティ界隈で
海外のセキュリティ関連ニュースを追い続けている鈴木聖子さんによる、最近のセキュリティニュースブリーフィング。隔週でお届けします。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
2
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
-
3
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
-
4
「楽天ドライブ」に不正アクセス 保存したデータなど1.5万アカウント分が取得・閲覧のおそれ
-
5
B級感がたまらない? 映画「ストリートファイター」の魅力と原作ゲームの歴史、ゲーマーマンガ家が熱弁
-
6
GMO、不正取引の被害額を補償へ 見舞金5000円も 「お名前.com」FX用VPSへのサイバー攻撃で
-
7
「Claude Mythos 5」、危害の兆候を顧みず実在の開発者を標的に──AnthropicとAISIが分析結果を公開
-
8
パナソニックHD子会社、使用禁止の生成AIに従業員約33万人分の個人情報をアップロード
-
9
「お名前.com」 のFX自動売買VPS、不正アクセスで金銭被害か 「600万円の損失」「55万円なくなった」……報告相次ぐ
-
10
GMO、「能動的サイバー防御」発動を政府に要請 「お名前.com」FX用VPSへの攻撃で
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR