AIを悪用したサイバー攻撃に「ログ」で備える SIEMの“集めただけ”と“アラート疲れ”をどう防ぐか:「侵入前提」時代のセキュリティ対策
AIを悪用したサイバー攻撃が急増する中、ログの活用やSIEMが注目されている。しかしSIEMの運用には設定の難しさやアラート疲れといった課題がある。専門人材が限られる中でも、異常の検知や調査にログを生かし、SIEMの運用を継続するにはどうすればよいのか。
サイバー攻撃の手口が日々高度化、高速化している。近年はAIを悪用した攻撃も確認されている。ダークWebなどで流通する認証情報を悪用し、社内ネットワークに一発で侵入されるケースも増えている。攻撃者は侵入後、正規の利用者になりすましたまま権限昇格、情報探索を行い、データを持ち出す。こうした攻撃は正規のアクセスと見分けがつきにくく、ファイアウォールやプロキシといった防御対策だけでは防ぐことが困難だ。
「攻撃者がAIを使い始めたことで、標的型メールの作成や攻撃手順の組み立てなど、攻撃準備に要する時間が大幅に短縮されました。攻撃を分業化するRaaS(Ransomware as a Service)の普及もあり、攻撃への参入障壁が下がり、攻撃が高速化、巧妙化、量産化しています」と語るのは、網屋の青野まゆ氏だ。
こうした脅威の変化に伴い、セキュリティ対策の前提を「絶対に侵入させない」から「侵入されることを前提とした備え」に移行することが重要になっている。「侵入を完全に防ぐことが難しくなっている以上、侵入された際にいち早く異変に気付き、初動対応や原因調査が迅速にできる体制を整えておく必要があります」
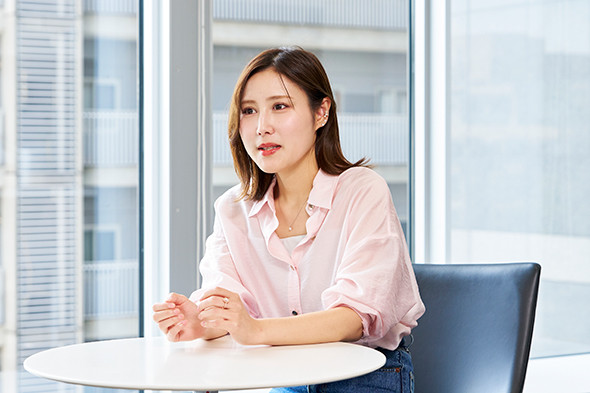 網屋の青野まゆ氏(マーケティング部 プロダクトマーケティングTM)
ログ活用の課題 取得していても見逃される脅威
侵入後の被害拡大防止や原因究明において、重要な判断材料となるのがシステムやネットワークのログだ。侵入経路や影響範囲の確認、フォレンジック調査などにおいて、ログは重要な手掛かりとなる。
最近は経済産業省の「サプライチェーン強化に向けたセキュリティ対策評価制度」(SCS評価制度)や各業界のガイドラインを見据え、ログの取得・保管と定期的な確認に取り組む企業も増えている。「これらに対応するには、ログを取得し、継続的に検証して改善点を見つける運用体制を構築する必要があります」
だが、ログの収集はしているものの、活用までできている企業は少ない。
「単にログをためているだけで予測や異常検知に生かせておらず、脅威を見逃しているケースが多いです。監視のリソース不足から、重要なサーバのログだけを見ているという企業もあります。サイバー攻撃は、対応が漏れがちなパッチが当たっていない古いサーバやバックアップサーバを狙ってくることもあり、“点”ではなく全体を見なければ影響範囲の特定はできません」と青野氏は指摘する。
従来の「入り口での侵入を100%防ぐ」という対策だけでは、もはやサイバー脅威に対応しきれない。プロキシやVPN、ファイルサーバなど各機器に点在するログを見ているだけでは、攻撃に気付くことは困難だ。一つ一つのログは正規の操作に見えるため、攻撃の痕跡が“点”のまま孤立してしまうからだ。
そこで注目されているのが、社内システムに点在するログを一元的に収集・分析し、個々の操作を一連の動きとして捉えるSIEM(Security Information and Event Management)だ。
なぜSIEM運用は頓挫するのか 3つの課題
しかしSIEMは導入して終わりではない。多くの企業が運用の壁にぶつかり、形骸化している。SIEM運用の難しさは3つある。
1つ目はルール設計の難しさと属人化だ。従来型のSIEMでは、「何をもって異常とするか」のしきい値などをユーザー側で事前に定義するケースが多い。日々進化する攻撃を網羅してルールを作成、更新するのは難しい上、運用が属人化し、専門知識を持つ人材の退職によって更新が止まることもある。
2つ目は過剰な通知による担当者のアラート疲れだ。SIEMでは大量のアラートが発報され、全てをチェックするのは困難な上、本当に危険なインシデントが埋没してしまう。
3つ目はログの可読性の低さだ。出力される生のイベントログを読み解くには高度な専門知識が必要で、「いつ、誰が、何をしたか」を読み解くのは難しい。
セキュリティのむずかしいをカンタンに 検知・分析の負担を軽減する「ALog V2」
これらの課題を解決するのが、網屋の「ALog」だ。「セキュリティの難しいをカンタンに」をコンセプトに開発された国産SIEMで、製造業、官公庁、金融機関など20以上の業種に導入され、6500以上の契約数と99%※1という高い継続率を誇り、国産SIEM市場でシェアNo.1※2を獲得している。2026年7月にリリースされた最新バージョン「ALog V2」では、ユーザー企業やALogを運用する同社SOCチームからのフィードバックを反映し、「検知」「分析」「性能」の3つの軸で大幅な進化を遂げた。
※1 2026年1月末時点による自社調査。
※2 デロイト トーマツ ミック経済研究所「内部脅威対策ソリューション市場の現状と将来展望 2025年度」(2026年3月発刊)https://mic-r.co.jp/mr/03740/
検知では、事前のしきい値設定やルール設計が不要な「AIアラート」機能を搭載した。
「AIアラートは、ユーザーごとの通常時の行動傾向をAIが学習し、普段とは異なる動きを検知する機能です。変化の大きさをAIリスクスコアとして示すことで、優先して確認すべき対象を絞り込みやすくします」
加えて、ユーザーやアカウントの行動を分析し、通常からの逸脱度合いを数値化する「リスクスコアリング機能」(特許第7576646号)も搭載する。例えば深夜の急な社内リソースへのアクセスなど、異常な行動が起きるとスコアが上昇する。そのスコア分布やランキングにより、管理者が重点的に確認すべきユーザーやアカウントを俯瞰(ふかん)して判断できるよう支援する。
分析面では、ダッシュボードとログ検索画面を刷新した。パネル上で異常の傾向を視覚的に把握し、気になる箇所をクリックすると、関連するログの検索・分析画面へそのまま移動できる。検索結果は時系列グラフや項目別の集計で確認できるため、膨大なログを一件ずつ読み解かなくても、「いつから、どのような動きが起きているのか」を絞り込みやすい。異常の発見から原因や影響範囲の調査までを、よりスムーズに進められるようになった。

ALogは、独自の「ログ翻訳変換技術」(特許第6501159号)も備えている。ファイルサーバの操作ログは、一度の操作で大量のイベントが記録されることがあり、その中から必要な情報を探し出すには専門知識と時間が必要だ。ALogは、これらの複雑なログを、操作単位で「いつ、誰が、何をしたか」が分かる形式に集約・変換する。大量のイベントログをそのまま保管する場合と比べてデータ量を圧縮できるため、ログの確認にかかる負担だけでなく、保管に必要な容量やコストの削減にもつながる。

さらに性能面での強化として、大規模環境にも対応できるよう、マルチノード構成を採用した。複数のサーバを1つのクラスターとして動作させてログ処理を並列・分散化し、スケールアウトもできる。また、データを複製して保持することで可用性を高め、大規模環境でも安定した運用につなげる。指定した保管期限を過ぎたログを顧客の「Amazon S3」に自動で移行する「ログのオフロード」にも対応した。移行後のログもALogから検索でき、長期保管にかかるコストを抑えられる。増え続けるログや大規模環境においても、インシデント対応や監査要件に対応するための大切な証跡を多層的に保護し、安全・効率的に長期保管できる。
導入の手軽さも特長の一つだ。画面の案内に沿って設定を進められるため、ログの収集設定を短時間で行える。各種SaaSやクラウドサービスと接続するためのプラグインも標準で用意されており、個別に複雑なAPI連携を設計する負担を抑えられる。また、クラウド版とオンプレミス版を用意しているため、企業のセキュリティポリシーやログの保管要件、運用体制に合わせて柔軟に選択できる。
MDRサービスによる継続的なセキュリティ運用の実現
SIEMを導入しても、日々発生するアラートを自社の情報システム部門や兼任の担当者だけで監視し続けるのは負担が大きい。
「多くの情報システム部門は、インフラ管理やITサポートなど幅広い業務を担っており、日々発生するアラートやログを継続的に確認することは大きな負担になります。担当者の異動や退職によって、監視のノウハウを維持できなくなることもあります。限られた体制で無理なく運用を続けるために、専門家の支援を活用することも現実的な選択肢です」
そこで網屋は、セキュリティスペシャリストがログの監視・分析や運用を支援するMDR(検知/対応)サービス「ALog MDR」を提供している。ALogの運用支援に加え、サイバー攻撃や内部不正の兆候を監視・分析し、結果の報告や改善提案を行う。さらに、契約プランに応じて、アタックサーフェス調査や脆弱性(ぜいじゃくせい)診断、インシデント発生時のログ分析や初動対応の支援まで提供する。

「実際に、防衛産業のセキュリティ基準への対応を背景にALogとALog MDRを導入した企業からは、『MDRの月次報告会を通じて、日々の業務では見落としがちな不審な操作や異常なアクセスを確認でき、ログを集めるだけでは見えなかった運用上の課題の発見につながった』という声をいただいています」
アラート疲れの解消に、“カンタン”に対応できるソリューションを
ALogは運用担当者を「アラート疲れ」からさらに解放するロードマップを描いている。
今後はSIEM向けシグネチャフォーマット「Sigmaルール」や攻撃手法の知識データベースである「MITRE ATT&CK」に対応し、検知ルールをさらに強化する。アラートの氾濫を防ぐため、複数のアラートを相関分析する「AI SOC」機能もリリース予定だ。単なるアラートの点数順ではなく、その企業の文脈を踏まえて真に対応すべき脅威の優先順位を明確化して通知する仕組みを構築して、担当者が迷わず対処できる運用環境を提供する。
「SIEMを導入しても運用しきれず、アラート疲れを起こしてあきらめてしまう企業は少なくありません。しかし、侵入前提の時代においてログ監視は避けて通れない基本です。網屋は基本に忠実でありながら、徹底して『使いやすさ』を追求していきます」
異常の検知や分析を支援するALog V2と、専門家が運用を支援するMDRサービスの組み合わせは、人材不足に悩む企業にとって現実的な選択肢となるだろう。
「網屋では『セキュリティのむずかしいをカンタンに』をコンセプトに製品を作っています。セキュリティの手薄な状態に悩んでいるのはどの企業も同じであり、自社だけの問題ではありません。自社だけで抱え込まず、ログ管理やセキュリティ全般に不安があれば、まずは網屋に気軽にご相談ください」
Copyright © ITmedia, Inc. All Rights Reserved.
提供:株式会社網屋
アイティメディア営業企画/制作:ITmedia エンタープライズ編集部/掲載内容有効期限:2026年10月27日
 ITmediaはアイティメディア株式会社の登録商標です。