検知できても「判断」が進まない――SOCを疲弊させる「情報の分断」をどう解消するか:ナレッジグラフを基盤にSOCの調査から対応までを一気通貫で支援
クラウドやSaaSの普及に伴い、SOCには端末だけでなく、アカウントや権限、サービスをまたぐ操作の追跡が求められている。調査負荷のボトルネックは、大量のアラートと分散した情報をひも付け直す手間だ。Exaforceの「Agentic SOC Platform」はこの課題をどう解決するのか。データ基盤、AIエージェント、人の判断と対応の仕組みを解説する。
拡散する監視対象――なぜSOCの調査は滞るのか
クラウドやSaaSの普及により、ユーザーやシステムは複数のサービスを横断して稼働している。セキュリティ対策も端末、ネットワーク、IDなど領域ごとに整備されるが、実際の操作や攻撃はその境界を容易に越えてくる。個々の製品が出す断片的な情報を、一連のシナリオとして把握することが不可欠だ。
盗用された正規アカウントによるログインや、OS標準機能を悪用する操作は、正常な業務操作と見分けがつきにくい。単一のログやアラートだけでは、それが通常の操作なのか、認証情報を奪った第三者の悪意ある操作なのかを判断できない場合がある。
SOC(セキュリティオペレーションセンター)の役割は、不審な振る舞いを検知した時点で終わりではない。真の攻撃か、影響範囲はどこまでか、何を遮断すべきかを見極め、確実な対応へつなげる必要がある。
ところが、判断に必要な情報はID管理、EDR(端末での検知・対応)、クラウド、SaaS、ネットワークなどに分散している。だが、製品ごとのユーザー・端末・権限情報は自動で連結されず、アナリストが複数の管理画面を行き来し、場合によっては他部署へ問い合わせながら「何が起きたのか」を手動で再構築している。監視領域を広げるために製品を追加しても、情報を相関分析できる仕組みがなければ、調査の手間とアラートを増やす結果になりかねない。
調査の負荷は「アラート件数×1件当たりの調査工数」で捉えられる。アラートが増えなくても、情報の照合に時間を取られれば対応は滞る。人員の採用・育成と併せて、1件の判断に至る調査プロセスそのものを見直すことが重要だ。
ExaforceのShang Li氏(Director)は、「限られた人員で広範な領域を見続けるには、人が確認すべきアラートの割合を抑えるだけでなく、1件当たりの調査時間を短縮する必要があります」と語る。
アラートの重要度だけでは「業務か攻撃か」を判断できない
調査の難しさを、既存EDRのアラートを扱ったExaforceのデモで検証してみよう。ある開発者のMacBook上で、ファイル取得コマンド「curl」が実行された。外部システムに接続してファイルを取得しようとする一連の挙動をEDRが検知し、重要度「高」のアラートが発出。最初の実行は自動ブロックされた。
ところが、ExaforceのAIエージェント「Exabot」が前後のログを詳細に解析すると、8秒後にコマンドが再実行され、ファイルの取得とライブラリの展開まで完了していた。再実行されたコマンドは一部オプションが変更されていたため、EDRの検知条件をすり抜けたと推測される。
Exabotはさらに追跡を進めて、取得先がデータベース「DuckDB」の公式GitHubであり、接続先IPアドレスもGitHubの配信基盤(CDN)に属することを確認。プロセスの親子関係をさかのぼって、curlコマンドがAIコーディングツール「Claude Code」からシェル経由で実行されたことも特定した。この実行経路は、該当開発者の日常的な開発手順と一致していた。アクセス元IPも過去90日間の履歴(Google Workspace、GitHub、Okta)と一致し、過去の類似アラートでの悪性確認もなかった。
これらの文脈を総合し、Exabotは開発業務に伴う正規ファイルの取得と判断して「誤検知(False Positive)」と高い確信度で評価した。検知時の重要度だけでなく、背景や行動履歴を統合照合した結果であり、こうした調査を継続できる仕組みが必要となる。
データ取り込み時に関係性をひも付けて調査の土台を作る
複数システムのログを集約・分析するSIEMや、対応手順を自動化するSOARは、既にSOC運用を支えている。生成AIを使った検索・要約支援も普及し始めた。しかし、情報の関連付けがカバーする範囲は製品や構成に依存する。調査のたびに「誰が、どの権限で、何をしたのか」をアナリストが手動で構築し直しているならば、そこに大きな改善の余地がある。
ExaforceのAgentic SOC Platformは、AIに与えるデータの準備段階からこの問題にアプローチする。既存のセキュリティ製品やクラウド、SaaSなどからログ、アラート、設定情報、コード、IDなどのデータを取り込み、正規化、重複排除、補足情報の付加、相関分析を自動で行う。その上で、組織内のユーザー、アカウント、端末、権限、リソース、操作履歴の関係性を「リアルタイムセキュリティナレッジグラフ」(以下、ナレッジグラフ)として構造化する。
ナレッジグラフは、単に個々のログを時系列順に並べたものではない。「誰が、どのアカウントと端末を使い、どの権限で、どのリソースに対し、何をしたか」の関係性をつなぐ動的なマップだ。クラウドのアカウントと実際のユーザー、利用端末、アクセスしたファイル、権限変更、前後の操作が結び付くことで、ログの意味をAIとアナリストが共通の文脈で把握できるようになる。
ナレッジグラフ自体が結論を出すのではなく、AIとアナリストが相互に参照する共通の基盤として機能する。検知から調査、対応へ進んでも同じ関係性を利用することで、情報を集め直す手間を減らす(※利用できる情報は接続許可された範囲内)。

3つのAIモデルと4つのExabotが検知から対応を支える
Agentic SOC Platformは、「Semanticモデル」「Behavioralモデル」「Knowledgeモデル」を組み合わせた「Multi-Model AI」を採用している。データの構造や意味を整理し、通常の振る舞いとの差を分析した上で、専門知識や組織の事情を踏まえた推論につなげる。
- Semanticモデル:取り込んだデータの構造を整理し、ID、リソース、操作などが何を表すのかを意味付けする
- Behavioralモデル:ユーザーやアカウント、端末、リソースの通常の状態を継続的に捉え、場所や時間帯、属性、関連するリスクを組み合わせて、機械学習で異常度を算出する
- Knowledgeモデル:Behavioralモデルが生成したオブジェクト(ユーザーや端末などを表すデータ)間の関係を、リアルタイムのデータを用いてナレッジグラフとして構造化する。そこに脅威情報やセキュリティ専門知識、組織のルール、過去の判定履歴を組み合わせ、LLM(大規模言語モデル)による推論・判定を行う
文脈を持たない分散した生データはSemanticモデルによって整備され、ID、デバイス、ファイル、ネットワークなどのオブジェクトとして構造化される。各オブジェクトの普段の振る舞いはBehavioralモデルによって継続的に分析され、オブジェクト間はリアルタイムナレッジグラフでつなげられる。これにより、人にもAIにも使いやすい形でデータが整備され、LLMがすぐに参照できる、信頼性の高い判断が可能になる。
この共通基盤を利用するのが用途に応じた4つのAIエージェントで構成される「Exabot」だ。
- Detect:クラウドやSaaSなどの異常を検知する
- Triage:既存のSIEMやEDRのアラートを取り込み、関連情報を調べて対応の要否や優先順位を評価する
- Investigate:自然言語やUI操作で追加調査や仮説検証を進めて、根本原因や影響範囲の特定を支援する
- Respond:本人確認、端末隔離、アクセス権の取り消しなどの一次対応をワークフローとして実行する
これら4つのエージェントは、常に決まった順番で動くわけではない。既存製品のアラートをTriageに直接取り込むことも、アナリストがInvestigateで自ら仮説を検証することも可能だ。各工程が同じデータと文脈を参照するため、担当者が工程ごとに情報を集め直す作業を減らせる。

Exaforceの強みは検知手法だけでなく、複数領域のデータを関連付けて、AIエージェントが調査と対応に共通して利用できる設計にある。
判断理由と証拠を示す「Finding」から「必要な対応」へ
Exaforceがアナリストに提示するのは、生のアラートデータやAIが生成した短い要約文だけではない。プラットフォームは事象に対する評価、その理由、判断を左右した主要指標、影響を受けるIDやリソース、参照したログや証拠、推奨される次のアクションをまとめた「Finding(調査結果レポート)」として提示する。
担当者はFindingから根拠データや一次ソースにたどれるため、AIの評価を迅速に検証できる。必要に応じて追加調査や設定変更、上位担当者への引き継ぎへスムーズに移行可能だ。ログを一から追い直す負担を減らし、組織内への説明責任も果たしやすくなる。
対応フェーズの「Respond」では、組織のセキュリティポリシーに沿ったワークフローを設定可能だ。自動処理と人が下す判断の条件を許容リスクに応じて柔軟に設定でき、調査・対応の履歴は事後検証や監査ログとして利用できる。
- 低リスク・定型作業:AIを使った即時自動化
- 高リスク作業(端末隔離・権限停止など):人間の承認ステップを挟む
Shang氏は「AIが理由と証拠をそろえ、人が短時間で確認して判断できる状態を作ることが重要です。攻撃の速度と量が増す中、情報収集から全てを人手で運用するには限界があります。機械が得意な処理速度と規模を生かしつつ、事業影響を伴う重要判断は組織のルールに沿って人の手で統制します」と説明する。
既存の投資を生かして自社運用とMDRを選ぶ
Agentic SOC Platformは、自社のSOCチームでの内製運用に対応している。既存のセキュリティ投資を無駄にすることなく、分散したデータを共通基盤で関連付けて、検知、トリアージ、調査、対応を単一の環境で進められる。目的は担当者の置き換えではない。アラートごとの情報収集と一次調査をAIエージェントが引き受け、限られた専門人材が真の脅威や人の判断を要する高度な事象に集中できるようにすることだ。
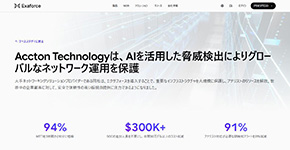
Exaforceが公開するAccton Technologyの導入事例では、1件当たりの平均調査時間が「3時間から10分」に短縮され、誤検知に伴うノイズアラートは91%減少したという。既存製品が悪意ある動作を遮断した後も、侵害リスクの残る端末を発見して、追加調査につなげた実績も報告されている。処理速度の向上に加え、対処の十分性を検証する質の高さを示している。
24時間365日の監視体制を自社だけで確保することが難しい企業向けには、Agentic SOC PlatformをExaforceの専門アナリストとExabotが運用する「Exaforce MDR」も提供している。利用企業は、自社のAgentic SOC Platformでアラート、調査、判断、対応内容をいつでも確認できる。

導入時には、単にAIの機能面を評価するだけでなく、「どのデータを接続するか」「誰がFindingを確認するか」「どの対応まで自動化するか」という運用設計を整理したい。自社SOC内に知見を蓄積しながら使うのか、夜間や休日を含めた運用を専門家に任せるのか、自社の現在の体制と目指す運用に合わせて利用形態を選択する。
効果を確かめる際は、自社で発生した過去の多様なアラートデータを用い、必要なデータがつながるか、判定理由と証拠をスムーズに追えるか、影響の大きい操作を統制できるかを検証するのが効果的だ。アラート削減率だけでなく、担当者の確認時間、引き継ぐ情報の質、追加調査の進めやすさなど、SOC運用の「質的変化」を多角的に評価することが、運用の刷新を成功させる鍵となるだろう。
関連リンク
Copyright © ITmedia, Inc. All Rights Reserved.
提供:Exaforce Inc.
アイティメディア営業企画/制作:ITmedia エンタープライズ編集部/掲載内容有効期限:2026年11月1日
 ITmediaはアイティメディア株式会社の登録商標です。