ポストMythos時代のセキュリティ対策の考え方 狙われるエンドポイントをどう守り切るか:AI時代のゼロデイ攻撃に備えよ エンドポイント防衛の最適解
AIの進化でサイバー攻撃が高度化・高速化している。その脅威を助長するのが脆弱性だ。脆弱性の発見ペースは加速しており、わずか1%のパッチ適用漏れでも重大なインシデントにつながりかねない。この対策として、水際での防御から「OS実行環境とデータの集約」にかじを切るアプローチが注目されている。
AI技術の悪用で攻撃手法が高度化・高速化している。巧妙化した標的型攻撃や自動化ツールの増加で、IDやパスワード情報の管理、保護は日増しに困難になっている。脆弱(ぜいじゃく)性がこれまで以上のペースで発見されるようになったことで、パッチを速やかに適用して環境を最新の状態に保つというセキュリティ対策の基本中の基本さえ追い付かなくなっている。
水際での防御や事後検知に依存してきた従来のアーキテクチャを見直し、OSの実行環境やデータを集約して一元管理するアプローチがこの状況を打開する手段になる。長年Citrixのパートナーとしてシンクライアント製品を扱ってきたアセンテック代表取締役社長の松浦崇氏と、アイティメディアでセキュリティ領域の専門記者を務める田渕聖人が議論した。
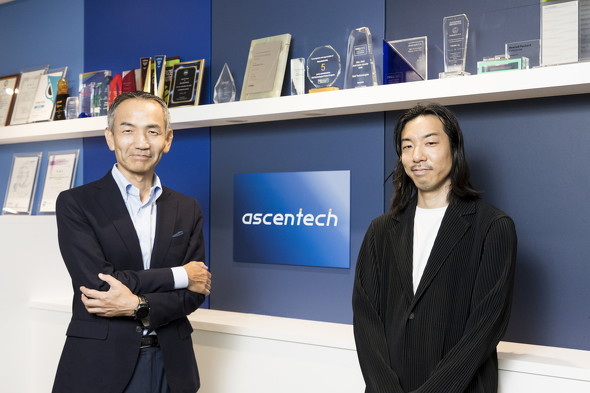
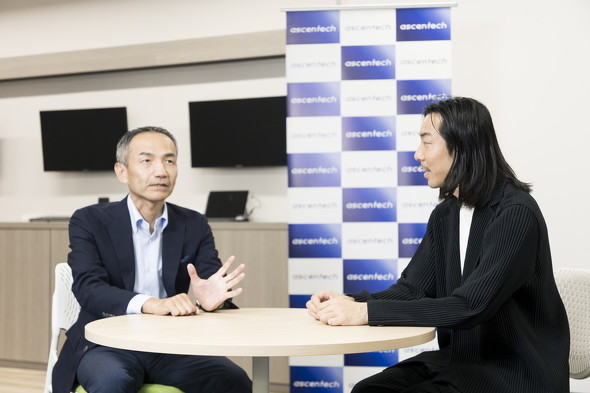 (左から)アセンテックの松浦崇氏とアイティメディアの田渕聖人
※以下、敬称略。
フロンティアAIで増える脆弱性攻撃 パッチ適用が困難な時代に
田渕 かつてのAI悪用はマルウェア開発やフィッシングメール作成などの限定的な利用にとどまっていました。現在は標的の探索や脆弱性の調査、侵入、横展開、データの窃取など、攻撃プロセス全体でAIやAIエージェントが使われています。AIによって攻撃プロセスの高速化が進み、ゼロデイ攻撃のリスクも高まっています。
松浦 AIが自律的に攻撃するようになる中で、防御側もより高度なAIやAIエージェントを駆使する必要があります。
田渕 AI SOCのように、検知にAIを駆使したり侵入前の段階で基本の対策を徹底したりする必要がいっそう高まっています。とはいえ、不正アクセスの起点は以前と変わらず認証情報の窃取やVPNなど外部に公開された資産の脆弱性です。侵入後の検知にAIを使うのも大事ですが、課題はその前にあると感じています。
松浦 「Claude Mythos」をはじめとするフロンティアAIの登場を機に、人より先にAIが脆弱性を見つける時代に突入しました。AIによる攻撃を防ぐために、これまで以上の頻度で脆弱性を修正するパッチがリリースされるでしょう。OSだけでなくWebブラウザやクライアントモジュールを含め、毎日のようにパッチを適用しなければなりません。
以前は深刻度の高い脆弱性から優先してパッチを適用するのが定石でした。しかし最近は、深刻度の低い脆弱性を組み合わせて攻撃チェーンを構築する手法がAIで容易になりました。これも、パッチの適用の頻度を高めざるを得ない要因になっています。
ただ、IT資産が分散した運用のまま、全ての端末に全てのパッチを適用するのは困難です。「たまたま電源につながっていなかった」などの理由でパッチ適用が完了していない端末は一定の割合で残ります。99%の端末にパッチを適用していても、未適用の1%の端末から侵入されては意味がありません。パッチ適用には完全性が求められます。
田渕 そもそも自社のIT資産を適切に管理できていないことがこうした課題の根本的な原因だと思いますが、実現が難しいのもよく分かります。
松浦 IT資産が分散した状態では管理が難しく、パッチの適用も追い付かないことが徐々に認識されつつあると思います。守るポイントを絞り込んでレジリエンスを高めるために、VDI(仮想デスクトップ基盤)のようにOSの実行環境とデータを集約するアーキテクチャに再び注目が集まり始めています。
集約してセキュリティ運用を容易にするシンクライアント
田渕 OSやデータを集約して端末側の管理負担を減らせば、運用を簡素化しながらセキュリティも確保できるということでしょうか。
松浦 OSやWebブラウザのパッチのリリースサイクルはどんどん短くなっています。1週間に3回もアップデートが配信される場合もあり、いくらパッチ適用支援ツールがあってもITマネジャーにとってはたまらない事態です。パッチの適用漏れを防いで迅速に対応するにはリソースを集約するしかありませんし、ユーザーのニーズも再燃しつつあると感じています。
田渕 以前にもVDIやシンクライアントがトレンドになった時期がありましたが、使い勝手の面で課題があったように思います。
松浦 IT担当者の中には、5年前、10年前のシンクライアントのイメージを持っている人がいるかもしれません。しかし、通信環境そのものが当時と比べて大幅に改善されていますし、われわれが扱うシンクライアント製品も年々進化しています。
Citrix製品にはGPUパススルー機能や音声データ通信チャネルの分離のように、ユーザー体験(UX)を高めるテクノロジーが追加されています。VDI全体の状態を可視化する「uberAgent」も追加費用なしで使えます。アセンテックも、パフォーマンス最適化を考慮したVDIの設計を支援するサービスを提供しています。
独自のUSBデバイスで手元の端末を生かしつつ安全を確保
田渕 VDIを採用しても物理的な端末は残りますから、端末が狙われるリスクは引き続き警戒しなければなりません。
松浦 CitrixのVDIソフトウェアは高い安全性を誇ります。長年の実績があることはもちろん、Anthropicが主導するセキュリティイニシアチブ「Project Glasswing」に参加してソフトウェアの安全性を高めており、WindowsやWebブラウザを安全に集約できます。
ですが、おっしゃる通りVDIを利用してもユーザーが操作する端末は残ります。手元のPCでローカルOSを運用し続ければ、パッチ未適用などを突いた侵入の足場になりかねません。そこを補うのが「Resalio Lynx」です。
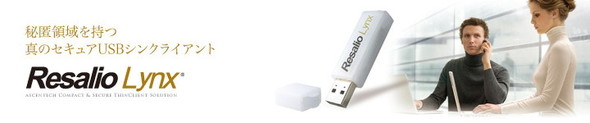
Resalio LynxはCD-ROMドライブとして認識される読み出し専用領域と、PCから見えず、アクセスできない秘匿領域を併せ持つUSBデバイスです。PCに挿し込むと、イミュータブル化されて書き換え不可能なOSが立ち上がり、シンクライアントとして利用できます。
この製品の特徴は「侵入されないようにする」「侵入を検知する」といった手段ではなく、「侵入されても意味のない状態にする」ことで端末を守る点です。仮に何らかの手段で侵入されたとしても、書き込み可能な領域を持たないため攻撃者は常駐できません。
典型的なランサムウェア攻撃は、端末に侵入した後システムに常駐して特権IDを取得します。セキュリティツールを停止させてから横展開を図り、情報を抜き取ったり暗号化したりします。しかし、Resalio Lynxによって起動するOSはメモリ上だけに展開される揮発性の環境です。PCの電源を切るたびにメモリ上のデータは初期化されるため、侵入を許したとしても攻撃者の常駐化を無効化できます。このような堅牢(けんろう)性から、AIが浸透する前から大手金融機関でも採用されています。
田渕 とても合理的な仕組みですが、認証情報をいかに保護するかがポイントになりそうですね。USBデバイスの紛失も懸念されます。
松浦 USBデバイス自体が一種の物理キーとなり、パスワードと組み合わせることで二要素認証になります。AES 256bitの鍵で暗号化されている秘匿領域内に証明書が格納されており、紛失・盗難の際は管理者が該当する証明書を無効化することでアクセスを遮断できます。PCにさまざまなセキュリティツールを入れなくても、Resalio Lynxを挿すだけで安全に使えます。エンドポイントの保護という意味では「最強のソリューション」の一つだと自負しています。
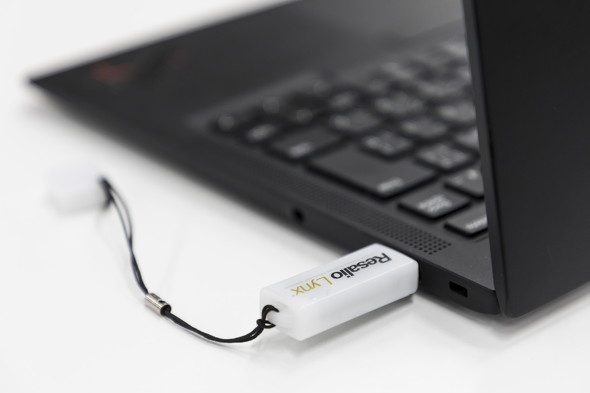 PCにResalio Lynxを挿すだけでセキュアなシンクライアントに変えられる
田渕 自宅のPCにResalio Lynxを挿して利用する、といった運用もできるのでしょうか。
松浦 はい。たとえマルウェアに感染している状態のPCでも、Resalio Lynxを使えばPC内のマルウェアの影響を受けずに会社のネットワークに安全にアクセスできます。フリーアドレス制のオフィスで端末を選ばずに自分のワークスペースを安全に立ち上げる、といった使い方もできます。
セキュリティ面だけでなく、コスト面でもメリットがあります。近年、PCの価格が上昇していますよね。Resalio Lynxで動くのは非常にコンパクトなOSで、ハードウェアに高い処理能力を要求しません。古いスペックのPCでも使用できるので、PCのライフサイクルを延ばせます。
端末やシステム環境などのIT資産が分散すればするほど、端末のコストも、セキュリティツールのコストも、オペレーションのコストも高くつきます。集約することで運用コストは大幅に下げられますし、レジリエンスが高まります。端末を「侵入されても意味がない状態」に保つことで、サイバー攻撃を受けた際のリスクや、インシデント対応にかかる甚大なコストを回避できます。セキュリティに対する感度の高い経営層は、そうしたトレンドを感じ始めていると思います。
田渕 2026年のITmedia エンタープライズの読者調査によると、サイバーセキュリティ予算は2025年度から「変わらない」と答えた企業が約4割で最多であるものの、「増加した」(計18.4%)が「減少した」(計0.6%)を大きく上回っており、セキュリティ投資は活発化傾向にあります。年間予算規模としては「5000万円以上」を確保している企業が15.9%を占めています。
予算が増加傾向にある分、経営層からはセキュリティ投資の費用対効果に対してより厳しい目が向けられています。VDIやシンクライアントを用いたエンドポイント環境の集約は、そうした経営層にとっても納得しやすいアプローチかもしれませんね。
主要ベンダーがウェビナーを共同開催 ポストMythos時代にシンクライアントの価値を捉え直す
アセンテックは2026年10月14日、日本HPやデル・テクノロジーズなど、シンクライアント・クラウドクライアント分野をリードする主要ベンダーと共同で無料のウェビナーを開催する。
ウェビナーでは、AIの進化で急変するサイバー脅威に対して企業がどのようなセキュリティ戦略を採るべきか議論する。自社のITインフラとセキュリティ基盤を見直す機会にしてみてはいかがだろうか。
日 時: 2026年10月14日(水)14:00~16:00
場 所: Webinar(Zoom)
受講料: 無料(事前登録制)
主 催: アセンテック
共 催: 日本HP、Atrust Computer、CXJ、デル・テクノロジーズ、ミントウェーブ
Copyright © ITmedia, Inc. All Rights Reserved.
提供:アセンテック株式会社
アイティメディア営業企画/制作:ITmedia エンタープライズ編集部/掲載内容有効期限:2026年11月4日
 ITmediaはアイティメディア株式会社の登録商標です。