危険な「非セキュリティ慣習」を断ち切って自立運用にシフトする方法とは:EDRのアラート放置が招く危機
EDRを導入したものの、高機能であるが故に使いこなせない企業は多い。運用のブラックボックス化と現場に潜むリスクを排除し、自社のセキュリティを「自立させる」視点を解説する。
サイバー攻撃が激化する一方、画期的な防御策と言われたゼロトラストアーキテクチャを実装した組織の侵害が報告されている。その実態は、普遍的な防御技術をゼロトラストの設計思想に基づいて構築した上で、地道な改善を積み上げる他にないのが現状だ。かつては外部からのマルウェア侵入を防ぐ「境界型防御」が主役だったが、侵入を前提としたゼロトラストアーキテクチャを構成する先進のツールであっても、組織の運用慣習を見直し続ける必要が生じている。
セキュリティを効率的に高めるツールとして導入が拡大しているのが「EDR」(Endpoint Detection and Response)だ。ゼロトラストアーキテクチャを構成する上でも採用される防御策の一つである。ただしEDRの運用にはセキュリティに関する専門知識が求められることから、使いこなせないという企業もある。EDRの運用支援を受けつつ知識を深めてセキュリティレベルを底上げするには、どうすればいいのか。
検知した攻撃への対応だけではなく、セキュリティレベルの引き上げも
インターネットと社内システムの接続点をセキュリティ境界と位置付け、マルウェアや不正なユーザーが入り込まないように防御することの重要性は現在でも変わらない。EDRの主な役割は、社内システムに攻撃者が侵入することを想定して攻撃活動をできるだけ早く検知し、対応することだ。
セキュリティ事業を手掛けるクラウドネイティブの吉田浩和氏は、「EDR製品は高機能なので、アラートや関連する数多くの情報を管理画面で閲覧できます。それを読み解いて、『どういう意味なのか』を判断しなくてはいけません。しかし大量の情報が出てきて、『何が書いてあるのか分からない』『何をすればいいのか分からない』という壁があります」と語る。
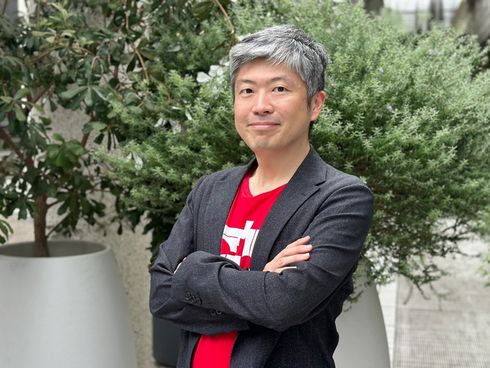 クラウドネイティブの吉田浩和氏(取締役、シニアセキュリティスペシャリスト、サイバーセキュリティスペシャリスト)
これを解決するため、EDRの運用をマネージドサービス型で提供するMDR(Managed Detection and Response)サービスやSOC(Security Operation Center)サービスも用意されている。それらに対してクラウドネイティブのEDR運用最適化サービスは、「運用の代行ということではなく、EDRの運用を通じてユーザー企業のシステムの扱い方から『良くない慣習』を見つけて是正し、『分からない』の壁を取り払う点がポイントです」と吉田氏は説明する。
同社の用語として吉田氏は「セキュリティ慣習」と「非セキュリティ慣習」を挙げる。セキュリティ慣習は、セキュリティを守るために一般的に良いとされている操作や慣習を指す。非セキュリティ慣習は逆にセキュリティリスクを高めてしまう操作や振る舞いのことだ。
良くない慣習を見つけて是正する取り組みは、ユーザー企業の内部の業務プロセスや日々の運用の中に潜む非セキュリティ慣習を発見し、それをセキュリティ慣習に変える。吉田氏はセキュリティ慣習について、「使っていないブラウザ拡張を放置しないとか、アプリケーションは公式サイトからダウンロードするとか、そういうある種当たり前のことの積み重ねです」と述べる。
そのための取り組みとして、吉田氏は「EDRが出すアラートを、緊急度が高いとされているものだけではなく、全件見ます」と語る。それを踏まえて、是正すべき項目をまとめたレポートを提出する。レポートを通じたフィードバックによって、ユーザー企業はシステムの使い方や運用をセキュリティの視点で見直す機会が得られる。
非セキュリティ慣習を改善するには
非セキュリティ慣習が改善された例として、吉田氏は「二重拡張子」が問題になっていたユーザー企業の例を紹介した。多くのOSが、ファイル名に拡張子を採用している。だがWindowsなどでは設定で拡張子を非表示にできるため、拡張子を明確に意識していないユーザーも多い。
この企業の伝票作成システムが二重拡張子のファイルを作成し、ユーザーはファイルをダブルクリックする、という運用をしていた。ファイルは自己展開型の圧縮ファイルであり、ダブルクリックすると内容が展開された。
二重拡張子のファイルは、マルウェアを実行するプログラムファイルを無害なデータファイルに見えるようにするために悪用されることがある。EDRは、ファイルが外部から送られてきた怪しい二重拡張子のファイルなのか、業務で行われている運用であるかどうか、区別できない。この企業では、二重拡張子のファイルを日常的に使っていることで、二重拡張子ファイルそのもののリスクに対する警戒感の薄れが懸念される状態であった。こうした環境では、マルウェアが二重拡張子のファイルとして送られてきたらファイルをダブルクリックしてしまう人が出てくる可能性が相対的に高まってくる。
EDRのアラートの全件監視からこうした運用慣習を把握したクラウドネイティブは、ステークホルダーとのファイル授受に際して、OS標準の圧縮/展開ツールを利用する方法に改め、類似する運用業務に定着させることを提案した。
「当社はお客さまに『自立してもらう』ことを社是としており、われわれが『代わりにやってあげる』ということは基本的にしません」と吉田氏は話す。一般的なMDRやSOCサービスとは異なる姿勢だ。外部のサービス提供者としてサービスを提供する、という立ち位置ではなく、セキュリティレベルの底上げを支援する。
EDR運用最適化サービスとは
クラウドネイティブのEDR運用最適化サービスは、「Microsoft 365」のセキュリティ機能として提供されている「Microsoft Defender for Endpoint P2」に特化したサービスだ。一般的なSOCの通知ではなく、アラート解析、誤検知チューニング、フィードバックを通じてEDRの本来の防御力を発揮させることを目的としている。
攻撃の兆候をいち早く察知し、実害が生じる前に阻止することを目的とした一般的なMDR/SOCサービスでは24時間365日の監視体制が提供される。一方で、EDR運用最適化サービスの提供時間は平日の日中となっている。攻撃対策として万全の体制を築きたいと考えているユーザーにはMDR/SOCサービスが向くが、中長期的に自社のセキュリティレベルの底上げを図るユーザー企業にはEDR運用最適化サービスが最適だと吉田氏は語る。
「役割分担を明確にしています。当社のサービスでカバーするのは、日々のEDRの運用を通じてチューニングし、レポートを作成するところまでです。お客さまには、レポートを受けて是正について考えてください」
AIの急速な普及を受けて、これまではベンダーに依頼することも多かったソフトウェア開発の内製化が進んでいる。こうした変化は今後、セキュリティの領域にも波及することが考えられる。セキュリティに関する基本的な知識を身に付けている人がAIを安全に使いこなすことになる。自社の業務プロセスがセキュリティの見地からどのような潜在的リスクがあるのかを判断できる「目」を養うことも重要だ。
吉田氏は、「われわれは技術を扱う専門家集団ではありますが、仕事をする相手はあくまでも人だという意識を大切にしています」と強調する。
24時間監視を外部に丸投げするだけでは自社に判断ノウハウが蓄積されず、本質的なセキュリティレベルは向上しない。緊急度の高いアラートだけではなく全件のアラートを分析することで、現場の潜在的なリスク要因を特定できる。EDRの目的を「外部依存の監視」から「自社の業務プロセス是正と知識の底上げ」へとシフトさせ、AI時代にも対応できる自立型のセキュリティ体制を構築することが重要だ。
Copyright © ITmedia, Inc. All Rights Reserved.
提供:株式会社クラウドネイティブ
アイティメディア営業企画/制作:ITmedia エンタープライズ編集部/掲載内容有効期限:2026年11月19日
 ITmediaはアイティメディア株式会社の登録商標です。