進化を止めないインフラが「真のデータレジリエンス」を生む――予測不能な脅威に備える次世代ストレージの選び方:サイバー脅威に打ち勝つ次世代データレジリエンス戦略
AIの進化やサイバー脅威に、企業のデータ基盤は「止めない・失わない・迅速に復旧する」能力が必要とされている。デル・テクノロジーズの最新ストレージを例に、将来の変化に応える「進化性」と、保護・検知・復旧で実現するデータレジリエンシー構築のベストプラクティスを紹介する。
AIの急速な進化や巧妙化するサイバー攻撃を前に、企業のデータ基盤には「止めない」「失わない」「迅速に復旧する」能力が求められている。
本稿では、2026年10月中旬に開催されたイベントでデル・テクノロジーズが登壇したオンラインセッション「データセキュリティーとデータレジリエンシー。PowerStoreの進化性で次の一手を」の模様をレポートする。同社が語った、将来の変化を見据えたストレージ選定のベストプラクティスを解説する。
加速度的なテクノロジー進化がもたらすインフラ投資のジレンマ
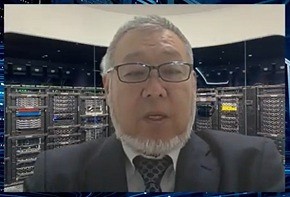 デル・テクノロジーズ Storage CTO 執行役員 インフラストラクチャー・ソリューションズSE統括本部 統括本部長 森山輝彦氏
セッションの冒頭でデル・テクノロジーズの森山輝彦氏は、「データセキュリティとデータレジリエンシー」をテーマにした現代のITインフラを取り巻くルールの激変について言及した。
生成AI(人工知能)や自律的に動作するエージェンティックAIなど、関連技術の発展やサービスの台頭はすさまじいスピードで進んでいる。また、仮想化基盤を巡るベンダー変更の動きや、コンテナ技術の普及なども相まって、テクノロジーはかつてない速度で進化を続けている。こうした急速な変化を根底で支えているのが、サーバやネットワーク、そしてストレージといったITインフラである。
しかし、一般的なエンタープライズのITインフラへの投資は、重要業務であれば5年から7年、長ければ10年を見越して実施されることが多い。「投資したITインフラが、導入当時のテクノロジーでしか機能を提供できないとなれば、システム全体の柔軟性が失われてしまう。今や3年前の技術が前世代の技術のように感じられるほど、テクノロジーのサイクルは短縮している」と森山氏は警鐘を鳴らす。

それに加え、AIが要求する膨大なデータの保管領域として半導体メモリの需要が高まり、価格高騰の波が押し寄せている。ITインフラとデータ量が増大する一方で、運用人員を急増させるのは難しく、自律的に稼働するシステムの必要性もかつてなく高まっている。さらに、システムを真っ向から破壊しにくるランサムウェアなどのサイバー攻撃への対策と、防御を突破された際のレジリエンシー(回復力)も欠かせない。
森山氏は、「これからのITインフラ選定では、『3年後、5年後もこの投資は正しかった』といえるだけの『進化性』を備えているかどうかが、重要な要件になる」と強調した。
アーキテクチャを一新した「Dell PowerStore Elite」の全貌
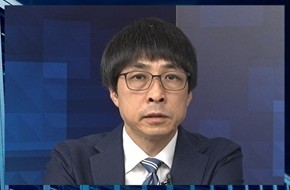 デル・テクノロジーズ インフラストラクチャー・ソリューションズ SE統括本部 スペシャリストSE 水落健一氏
こうした予測不可能な将来の変化に備えて、進化を止めないストレージとして紹介されたのが、デル・テクノロジーズの主力エンタープライズストレージの最新プラットフォーム「Dell PowerStore Elite」(以下、PowerStore Elite)だ。同社の水落健一氏が、その詳細なアーキテクチャと新機能を解説した。
PowerStore Eliteは、業界標準のモジュラーコンポーネントを取り入れた新しい3Uのデュアルノードシャシーを採用している。「次世代への引き継ぎを意図して設計されている。将来のハードウェアアップグレードによってプラットフォーム自体の耐用年数を延ばせる」と水落氏は説明する。

ハードウェア性能も大幅に強化された。Intelの高速なCPUやDDR5メモリ、ノード間のRDMA(Remote Direct Memory Access)接続を採用して、フェイルオーバーやリバランスの処理速度を大幅に向上させた。拡張性でも、OCP(Open Compute Project)3.0規格のI/Oカードをサポートして、より多くのホスト接続を実現させた。フロントエンドのドライブには「E3.S NVMe SSD」を採用して、3Uの単一シャシーで最大40ドライブの搭載を可能にした。
ソフトウェア面では、従来のリソース固定割り当てを改めて、CPUリソースを動的に割り当てる機能にアップデートした。これによりユニファイドストレージとしての導入を大幅に簡素化した。さらに、オールフラッシュアレイの容量単価を左右する重複排除やデータ圧縮機能も強化している。水落氏は「6対1のデータ削減能力で容量保証プログラムも更新されている」とその経済性をアピールした。
サイバー脅威に対抗する「セキュア」「ディテクト」「リカバリー」の三位一体
高性能と高効率を実現したPowerStore Eliteだが、本セッションのもう一つの主眼は「データセキュリティ」と「データレジリエンシー」のベストプラクティスだ。
水落氏は「データセキュリティとデータレジリエンシーはそれぞれが別の対策ではなく、『セキュア』『ディテクト』『リカバリー』のサイクルが重要と考えている」と提言した。
- セキュア:攻撃や不正操作を受けにくくする保護の段階
- ディテクト:異常を早期発見する段階
- リカバリー:攻撃や侵害が起こったときに、信頼できるデータを用いて迅速かつ確実に復旧する段階
サイバー攻撃による侵入を水際で防ぐだけでなく、「いずれ侵害される」ことを前提として早期に検知して確実に復旧できる環境の構築が、真のレジリエンシーを保証する。

サプライチェーンから暗号化まで防御を固める「セキュア」のアプローチ
「セキュア」の段階で特に注目したいのは、製造段階から運用中までのサプライチェーンのセキュリティだ。
水落氏によれば、近年の巧妙なマルウェアは、OSのカーネルやブートローダー、ドライバ、ファームウェアといったディープな層に潜伏するという。「OS起動前のファームウェアやブート領域を侵害されると、アンチウイルスなどの普通のアプリケーションでは発見が難しくなり、OSをインストールし直しても回避できない可能性がある」と水落氏は指摘する。
これに対抗するため、PowerStoreは「ハードウェアRoot of Trust(信頼の起点)」「セキュアブート」「デジタル署名の検証」をセットにして、不正なブートコードやルートキット対策としている。
コンポーネントレベルで暗号キーを組み込んで真正性を検証する。装置起動時にはデジタル署名を確認した上で、認証済みのファームウェアやブートローダーだけを信頼して実行する。どこかで認証に失敗すれば起動させない仕組みを用いて、真正性を継続的に確認する。
データの暗号化も徹底する。全てのストレージ内部領域で自己暗号化ドライブを利用して、ドライブの盗難や廃棄時の物理的リスクからデータを保護している。この暗号キーはKMIP(Key Management Interoperability Protocol)サーバで集中管理して、ライフサイクルやアクセス権限を統合的にコントロールできる。加えて、ホストとストレージ間の経路暗号化や、ホスト側でのOSレベルの暗号化をセキュリティ要件に応じて組み合わせるのが肝要だという。
AIを用いた監視と深いフォレンジック分析を両立させる「ディテクト」
「ディテクト」の段階では、ITインフラの変化の兆候を捉える「監視」と、データの内容をチェックする「分析」の2つのアプローチで対抗する。
一次監視の役割を担うのが「Dell AIOps」を用いたストレージのテレメトリーの継続的な観察だ。急激な変化が発生した場合、異常アラートやヘルスリスクとして通知する。特に、ランサムウェアによってデータが暗号化されるとデータ削減率が低下するため、「物理容量消費の急増などの兆候が現れる可能性が高く、これが早期発見のきっかけになる」と水落氏は解説する。
疑わしい兆候が検知された場合、次に稼働するのが「Dell Cyber Detect」だ。これはPowerStoreのスナップショットを対象に、ディープスキャンとフォレンジック分析する機能だ。既知のシグネチャだけでなく、データの内容や構造そのものを分析して、データの暗号化や削除、不正な変更の兆候を確認する。「AIOpsで疑わしい兆候を確認した場合は、Cyber Detectでデータ分析を検証して、ミッションクリティカルなワークロードを優先するのが現実的だ」と水落氏は語った。
イミュータブルなデータから迅速かつ確実に復旧する「リカバリー」
最後の「リカバリー」段階の要になるのが、「セキュアスナップショット」と「サイバーボルト」を利用したイミュータブル(不変)なリカバリーポイントの確保だ。
セキュアスナップショットは、リテンションポリシーで設定された有効期間が過ぎるまでは変更や削除ができない状態を維持する仕組みだ。「管理者権限を持つユーザーであっても削除できず、攻撃や誤操作からの復旧用データになる」と水落氏は優位性を語った。最近では多くのPowerStoreで利用されているという。
さらに森山氏からの問い掛けに、水落氏はストレージ内蔵の「Dell Cyber Detect for Storage」と、バックアップ環境の「Dell Cyber Detect for PowerProtect」の違いとベストプラクティスにも言及した。前者はプライマリーストレージのデータを分析して局所的かつ迅速な復旧を目的とするのに対し、後者は分離されたバックアップデータを対象として、最後の防衛線としてクリーンなバックアップを保持するためのものだ。保護対象レイヤーが異なる両者を組み合わせるのが理想だという。
セッションの終盤、水落氏は「セキュリティ要件や脅威は導入時点で固定されるものではなく、攻撃手法は新しくなり、法規制や監査要件は厳格化される。将来の要件に合わせてセキュリティやレジリエンシーの機能を継続的に取り込むのが重要だ」と総括した。将来のアップグレードを考慮して設計されたPowerStoreは、保護レベルに合わせてセキュリティとレジリエンシーを継続的に高められる価値を持っている。
最後に森山氏は「予測不可能な将来に備えて、進化性を生かして進化を止めない形でITインフラを利用していただきたい」と締めくくった。ビジネスの成長とデータの保護を両立させる上で、次の一手になるストレージ基盤の選定が今まさに問われている。
関連リンク
Copyright © ITmedia, Inc. All Rights Reserved.
提供:デル・テクノロジーズ株式会社
アイティメディア営業企画/制作:ITmedia エンタープライズ編集部/掲載内容有効期限:2026年11月26日
 ITmediaはアイティメディア株式会社の登録商標です。