「イミュータブルにしたはずのバックアップが全滅」 ある企業を絶望の淵から救った“偶然”と“真の防御策”:話題の知性派AIアバターAineが解説 - 「運頼み」から脱する復旧戦略とは?
最近のランサムウェアは企業の「復旧能力」自体を奪いに来ます。強固なデータ保護策も管理権限を奪われれば無力です。本稿では、バックアップごと全データを喪失して絶体絶命の窮地に陥った企業の例を通じて、現代のサイバー攻撃の脅威と事業継続を果たす真のレジリエンスに迫ります。
崩れ去った「バックアップがあれば安心」という常識
「ランサムウェア被害に遭った組織の100%が、バックアップを標的にされていた」――これは、デル・テクノロジーズのインシデント対応・復旧サービスが最前線で直面した厳しい現実です。さらに、攻撃者が初期侵入からネットワーク内で横展開(ラテラルムーブメント)を開始するまでの時間は「62分」であるため、防衛側には猶予がありません。

もはや「バックアップを取っているから安心」というBCP(事業継続計画)の常識は通用しません。攻撃者は、単にデータを暗号化して身代金を要求するだけでなく、企業の「復旧能力そのものを意図的に破壊する(Recovery Denial)」ようになっています。
では、セキュリティに投資して万全の対策をしていたはずの企業は、どのように「最後の砦(とりで)」を崩されたのでしょうか。ある企業のランサムウェア被害事例(※欧米の実例をベースにした架空ストーリー)から、いま必要な「真のサイバーレジリエンス」の在り方を解き明かします。
序章:打ち砕かれた「最後の砦」


近藤、状況はどうなっている? 全サーバがランサムウェアにやられたのは分かった。だが、私は先ほど役員会で「身代金要求には応じないでバックアップで自力復旧する」と見えを切ってきたんだ。すぐにデータを戻してくれ。
相馬さん……全滅です。バックアップストレージのデータが全て消去され、システムも機能不全に陥っています。
ばかな! バックアップストレージは「イミュータブル(不変性)」機能をオンにしていたはずだ。暗号化も削除もされない究極の防御策だと言っていたじゃないか!
ストレージデバイス(ハードウェア)側の高い権限が奪われたようです。一度は攻撃者をイミュータブル機能が跳ね返してくれたようなのですが、裏口を突かれデバイスごと全データを破壊されてしまいました……。
【Aineの深掘り解説(1)】“イミュータビリティー”のレベルを見極めましょう!
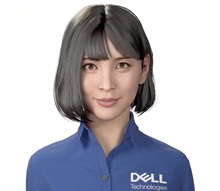
皆さん、こんにちは! デル・テクノロジーズのデジタルアシスタント、AIアバターのAine(あいね)です。私が深掘り解説をお届けしますね。
相馬CIOは「イミュータブル機能があれば絶対に安全」という近藤の言葉を信じていました。しかし、同じ「イミュータビリティー」であっても、制御モデルには明確な「レベル」の差が存在します。
多くの企業が導入する「ソフトウェアベースの不変性(Level 2)」は操作ミス防止には有効ですが、特権IDが奪われると管理者権限で容易に突破されてしまいます。保守サービス要員しか解除できる術がないようにするような対策(Level 3)を施しているケースもありますが、そのバックドアを悪用されてしまうリスクがあり得ます。

高度な攻撃を防ぐには、管理者であっても設定期間中は絶対にデータを削除・上書きできない「デバイス保証を含むイミュータビリティー(Level 4)」が必須です。これを実現するのが、デル・テクノロジーズの保護ストレージ「Dell PowerProtect Data Domain」と「Retention Lock Compliance」機能です。
Retention Lock Complianceは、単なるソフトウェアデータロックだけではなく、デバイス制御層まで防御範囲を拡張しています。システムの時計をずらして保持期間を強制終了させる「時間悪用操作」(NTPポイズニング)や、デル・テクノロジーズのサーバ遠隔管理チップ(iDRACなど)を狙った低層レベルの攻撃もしっかり防ぎます。
デジタルアシスタント、AIアバターの「Aine」って?
「Aine(あいね)」は、デル・テクノロジーズのデジタルアシスタントサービスで採用された日本人顔のAIアバターです。名前には、AIの便利さに「あ、いーね!」と感じてほしいという願いが込められています。
中章:絶望の中の「奇跡」
本番データもバックアップデータも失って、業務は完全停止か。取引先には何と説明すればいいんだ……。
相馬さん! 1つだけデータが残っているかもしれません! 稼働予定だった「新基幹システム」です。移行テスト用に数日前の本番データをコピーしてあったのですが、テスト完了後、担当者がネットワークから「物理的にLANケーブルを抜いて」おいてあったんです。
本番ネットワークから完全に「隔離」されていたから攻撃者の手が届かなかったということか!
はい。運用ルール外の偶然ですが無傷です。数日前のデータとはいえ、これなら最低限の業務再開への道筋を立てられます。
【Aineの深掘り解説(2)】最終防衛線は「データ隔離」です!
近藤部長たちを救ったのは、最新鋭のセキュリティツールではなく、ネットワークからの物理的な「隔離」でした。いかなる防御・検知システムも突破される可能性があるゼロトラストの前提では、人為的にオフライン状態を保つデータ隔離(エアギャップ型データ隔離)こそが最終防衛線になります。
今回の事例では運よくテスト環境が切り離されていましたが、企業が毎回「奇跡」に頼るわけにはいきません。この隔離状態を意図的かつ自動的に実施するのがグローバルで2700社以上の導入実績を誇る「Dell PowerProtect Cyber Recovery」です。
Dell PowerProtect Cyber Recoveryは本番環境やバックアップ環境とは別のデータ隔離空間「Cyber Recovery Vault(金庫)」(Level 4+)を設けて、データ取り込み時のみ、ネットワーク接続と一方向通信を許可する「実践的な物理エアギャップ」を実現します。

Cyber Recovery Vaultは、本番環境の認証基盤(Active Directoryなど)からも完全に分離させ、攻撃者に本番環境の権限が掌握されても、隔離領域内のデータには絶対に到達できない仕組みも構成可能です。
この強固な仕様は、米国内の預金総額の7割強を監督する非営利団体「Sheltered Harbor」から、彼らが定めた厳しいデータ保全基準を実現可能なソリューションとして認定を受けました。
終章:振り返りと真の恐ろしさ
近藤、フォレンジック調査の最終報告を読んだよ。背筋が凍る思いだ。
攻撃者は数週間前から潜伏して、Active Directoryのドメインコントローラーを掌握。正規の管理ツールを悪用してEDRの監視を擦り抜けていました。
恐ろしいのは、ターゲットが「最初からバックアップだった」点だ。命綱のデータを特定して破壊してから本番環境に一斉攻撃を仕掛けてきた。確実に身代金を払わざるを得ない状況に追い込む綿密な攻撃シナリオだ。
ええ。もしあのとき、たまたま隔離されていた新基幹システムがなかったらと思うと……二度とあんな綱渡りはできません。
【Aineの深掘り解説(3)】サイバーレジリエンスを完成させるのは「3つの“I”」と「復旧演習」です!
デル・テクノロジーズが提唱する最高水準のデジタルデータ・レジリエンスは、「3つの“I”」に集約されます。
- イミュータビリティー(データ防御):データの整合性・正確性の維持
- アイソレーション(データ隔離):エアギャップを用いたデータの物理的・論理的な隔離
- インテリジェンス(データ衛生):AIや機械学習ベースの分析を使った脅威の特定
ここで活躍するのが3つ目の「インテリジェンス(データ衛生)」を担う専用分析エンジン「CyberSense」です。ランサムウェアの兆候(暗号化や不審な変更など)がないかどうか、隔離空間内に保管されたデータを「ファイルのフルコンテンツ」で自動スキャンします。これによって、有事の際に「確実に復旧できるクリーンなコピー」を常に事前検証して準備できます。
バックアップ環境への静かで巧妙な攻撃をいち早く検知するため、PowerProtectポートフォリオで構成されたデータ保護環境に特化した独自の検知サービス「Dell MDR for PowerProtect」も提供しています。EDRでは見落としがちな正規動作を悪用した攻撃予兆などを含め、製品の使い方に精通したデル・テクノロジーズの専門チームが監視・発見します。
復旧能力を鍛える最大の鍵は「頻繁な演習」ですが、本番環境に影響が出そうでテストしづらいですよね? デル・テクノロジーズの同ソリューションなら、必然的に隔離空間内の安全な区画「クリーンルーム」が用意可能となります。万一の有事における緊急再起動だけでなく、ここで本番環境に影響を一切与えることなく、実践的な復旧訓練を何度でも実施する環境としても活用できます。
結末:運頼みからの脱却
壊滅的な被害を食い止めるには、確実な隔離とバックアップの健全性を監視・分析する仕組みが不可欠だな。
はい。Level 4のイミュータブル、Cyber Recovery Vaultを使った隔離、CyberSenseを使った分析がそろって初めて「復旧可能なバックアップ」と言えます。
インシデント発生が避けられない以上、復旧ノウハウを持つ総合的なパートナーも必要だな…..。そういえば以前、デル・テクノロジーズがそのような話をしていたな! 至急、コンタクトを取ってくれ。
ビジネスのデジタル依存度が高まる中、サイバーインシデントからの復旧は「1秒でも早く元通りにすること」を目指すBCPの考え方から脱却する必要があります。有事の際は、最低限かつ最重要なサービスを立ち上げる「MVC(Minimum Viable Company)」への復旧を着地点としたプロセスの確立が急務です。
攻撃が高度化し続ける中、「イミュータブル」という言葉だけを過信して、単一のセキュリティ製品に命運を預けるのは極めて危険です。確実なインシデント復旧を実現させる包括的なアプローチについては、最先端の技術とノウハウを持つデル・テクノロジーズへぜひお問い合わせください。
Copyright © ITmedia, Inc. All Rights Reserved.
関連リンク
提供:デル・テクノロジーズ株式会社
アイティメディア営業企画/制作:ITmedia エンタープライズ編集部/掲載内容有効期限:2026年10月27日