「やったつもり」のセキュリティ対策を脆弱性診断とペネトレーションテストで検証:フォレンジックとSOCの専門家が語る、いま必要な備え
セキュリティ対策を多層化しても、「対策したつもり」では捉えきれない弱点が残る。脆弱性診断やペネトレーションテストで自社のリスクをどう把握し、攻撃に備えるべきか、フォレンジックとSOCの専門家が解説する。
※本記事は、企業のサイバーレジリエンスをテーマにした全3回連載の第2回です。「事後対応」から「予防・対策」(本記事)「継続的な運用支援」の3回にわたってお届けします。
ランサムウェアをはじめとする攻撃によって莫大(ばくだい)な損失を被る企業が相次ぎ、攻撃対策は一企業だけではなく日本経済全体にとって重要な課題になっている。一方で、AIの急速な進化は攻撃者に有利に作用している。長年見過ごされた脆弱(ぜいじゃく)性をAIで見つけ出せるので、防御側の対策は攻撃者に追い付かない恐れがある。
防御がますます困難になっている中で、何からどう手を付ければよいのかが分からないセキュリティ担当者もいる。ここでは、攻撃を防ぐために「平時(攻撃を受ける前)のセキュリティ対策」の重要性と考え方を紹介する。
まずは「何を守るべきか」を把握する
セキュリティ対策を考えるうえで、最初に確認すべきなのは「どの製品を導入するか」ではない。そもそも自社がどのようなデジタル資産を保有し、それらがどのような状態にあるのかを把握することだ。
企業のIT環境は、サーバやPCだけで構成されているわけではない。クラウドサービスやVPN、ネットワーク機器、Webサイトなど、さまざまなシステムやサービスが接続されている。さらに、事業部門が個別に導入したクラウドサービスや、現在はほとんど使われていない古いシステムなど、情報システム部門が完全には把握できていない資産が存在するケースもある。
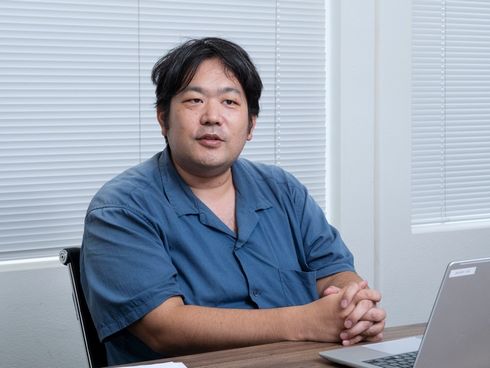
デジタルデータフォレンジックの大下敬一朗氏は、平時の対策について「家に鍵を掛けるようなもので、やって当たり前のことです」と述べる。しかし、「セキュリティに関しては何からやればよいのか分からないという話を聞くことも多いのです」と説明する。
そこで重要になるのが、自社のデジタル資産を洗い出し、「何を守るべきなのか」を明確にすることだ。例えば、どのようなサーバや端末が存在するのか、どのシステムがインターネットからアクセス可能なのか、どのクラウドサービスをどのような用途で利用しているのか、そしてどのシステムやサービスが業務上重要なのかを整理する。
ただし、技術者の視点では、単に「資産の一覧表を作る」だけでは十分ではない。それぞれの資産がどこにつながり、外部からどのようにアクセスできるのかまで把握することが重要になる。例えば、古いサーバでも、重要なシステムと接続されていれば侵入の足掛かりになり得る。一方、ネットワークを分離することで、侵害時の影響を限定できる場合もある。
「対策したつもり」に陥る落とし穴
自社の資産を把握したら、次に重要になるのが、その資産にどのような弱点があり、攻撃に利用される可能性があるのかを確認することだ。
大下氏はセキュリティ対策の落とし穴として「対策をやった気になってしまう」ことを挙げる。「脆弱性診断やペネトレーション(侵入)テストといった対策を年に1回実施しただけでセキュリティ対策ができたと安心するのは早計です」と指摘する。
システム構築時に最新の対策を実施していても、社員の増員や機器の入れ替えなど、その後の環境変化によって新たなリスクが生じる可能性がある。「システム構築時には知られていなかった脆弱性が後で分かることもあります。システムの更新が間に合わず、古いバージョンを使い続けてしまう例も見かけます」と大下氏。
さらに、部分的な改修や新たなサービスの追加、ネットワーク構成の変更などによって、当初は想定していなかった経路が生まれることもある。実際、大下氏は「脆弱性診断やペネトレーションテストを実施すると、ほぼすべての診断で、何らかの弱点や対策すべき箇所が見つかります」と話す。
こうした環境変化によって生じる新たなリスクを把握するためにも、定期的に脆弱性診断やペネトレーションテストを実施することが重要になる。 「サイバーインシデントご相談件数21,766件」(算出期間:2020年9月~)の実績を持つデジタルデータフォレンジックは、脆弱性診断やペネトレーションテストを提供している。
脆弱性診断では、IT機器やソフトウェアなどに脆弱性が放置されていないかを網羅的に確認し、ペネトレーションテストでは攻撃手法を想定して対策の有効性を確認する。
重要なのは弱点を列挙するだけではなく、自社にとってのリスクを見極めることだ。外部からの到達可能性や重要な業務やデータとのつながりによって、攻撃可能性や影響、対策の優先度は変わる。
SOCで捉えるリスクと、攻撃に備えるための診断
こうしたリスクへの備えを考えるうえでは、日々のログやアラートを監視するSOCの視点も重要になる。
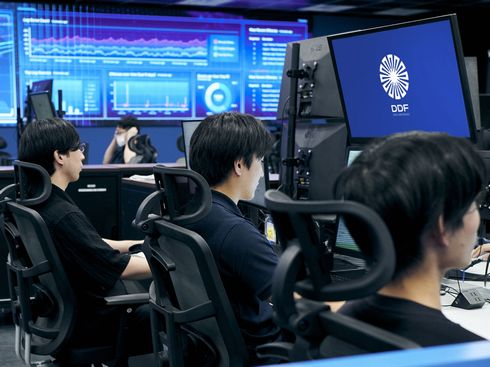
SOCでは、日々大量に発生するログやアラートを監視し、攻撃につながる異常な挙動がないかを確認している。近年はAIや機械学習を利用した自動分析、検知も普及しているが、検知された情報をそのまま判断するのではなく、最終的に人がログを確認し、状況を読み解くことが重要だという。
デジタルデータフォレンジックのサイバーセキュリティソリューション事業部エンジニアグループグループ長の川口氏は、AIなどによる自動検知について「大量のログから人間だけでは見つけにくい異常を抽出するうえでは非常に有効」としながらも、「検知したものが本当に攻撃なのか、単なる正常な挙動なのかを判断するには、人による分析が必要になる」と説明する。
例えば、ある端末から通常とは異なる時間帯にアクセスが発生していても、それだけで攻撃とは判断できない。業務上の正当な操作の可能性もあれば、侵害されたアカウントが悪用されている可能性もある。単一のアラートのみならず、過去のログや周辺の端末、アクセス先なども含めて確認することで、異常の意味が見えてくる。
こうした分析には、企業ごとのシステム構成や業務内容を理解し、「通常とは何か」を把握しておくことも欠かせない。平時からログを蓄積しておけば、異常が起きた際にも変化を捉えやすくなる。つまり、AIや自動検知は人の代わりではなく、人が分析すべき情報を効率的に見つけ出すための手段と捉えることが重要だ。
SOCが平時の監視を通じて「何が起きているのか、攻撃の兆候がないか」を捉えるのに対し、フォレンジックは発生した事象を分析し、被害の全体像や侵入経路などを明らかにする。SOCによる平時の監視や、フォレンジックによるインシデント発生後の調査といった視点も踏まえることで、脆弱性診断で見つかった技術的な弱点を、実際の攻撃や被害の観点から捉えることができる。
そして、把握したリスクを全て同じ優先度で対策する必要はない。脆弱性が悪用される可能性や攻撃時の影響を踏まえ、対策の優先順位を判断することが重要になる。

可視化したリスクを継続的な対策につなげる
ただし、セキュリティ対策は一度診断を実施して終わるものではない。資産やシステムの状況は変化し、新たな脆弱性が見つかることもあるため、把握したリスクを見直し、必要な対策につなげることが重要になる。診断によって見つかった脆弱性にどう対応するのか、どの対策を優先するのかを判断するには、専門的な知見が求められる。そこで有効なのが、平時からセキュリティについて相談できる専門家との体制づくりだ。
デジタルデータフォレンジックは、継続的な運用支援の一環として「デジタルデータ顧問サービス」(DDA)を提供している。現状のセキュリティ体制の診断から、規程/ルールの整備、ベンダーやITツールの選定まで、企業ごとの課題に応じて支援する。有事の際にはインシデント調査や初動対応も支援。あらかじめ相談先を決めておくことで、迅速な初動対応につなげ、被害の最小化を図ることができる。
セキュリティ対策を継続するには、自社だけで課題を抱え込まず、平時から専門家に相談できる体制を整えておくことも重要だ。 次回は、こうした「継続的な運用支援」を紹介する。
<本連載は全3回でお届けします>
第1回:事後対応――ランサムウェアに感染したら、まず何をすべきか
第2回(本記事):予防・対策――被害が起きる前に「気づく」ためのセキュリティ診断
第3回:継続的な運用支援――平時から専門家に相談できる体制づくり(11月公開予定)
Copyright © ITmedia, Inc. All Rights Reserved.
提供:デジタルデータソリューション株式会社
アイティメディア営業企画/制作:ITmedia エンタープライズ編集部/掲載内容有効期限:2026年11月4日