
フォレンジックとSOCの専門家が教える、脆弱性診断とペネトレーションテストによる弱点の見つけ方:「対策したつもり」が一番危ない
セキュリティ対策を重ねても、「やったつもり」では弱点が残ります。デジタルデータフォレンジックの専門家が、資産の把握、脆弱性診断とペネトレーションテスト、SOCの視点まで、攻撃を受ける前に備えるポイントを解説します。
この記事の概要
- セキュリティ対策の出発点は「どの製品を導入するか」ではありません。自社のデジタル資産を洗い出し、「何を守るべきか」を明確にすることです。
- 脆弱性診断やペネトレーションテストを年に1回実施しただけで安心するのは早計です。環境の変化に合わせて、定期的に検証する必要があります。
- SOCとフォレンジックの視点を取り入れると、見つかった弱点を実際の攻撃や被害の観点から評価できます。その上で優先順位を付け、継続的な対策につなげることが重要です。
ランサムウェアをはじめとする攻撃で莫大(ばくだい)な損失を被る企業が相次いでいます。攻撃対策は、一企業だけでなく日本経済全体にとっても重要な課題になりました。さらにAIの急速な進化は攻撃者に有利に働いています。長年見過ごされてきた脆弱(ぜいじゃく)性をAIで見つけ出せるため、防御側の対策が追い付かない恐れもあります。
防御が難しくなる中で、「何からどう手を付ければよいのか分からない」というセキュリティ担当者もいます。本記事では、攻撃を受ける前の「平時のセキュリティ対策」について、その重要性と考え方を5つの疑問に沿って整理します。
資産把握から継続的な対策まで 平時のセキュリティ対策を見直す5つの疑問
出発点は「製品選び」ではなく「資産の把握」
Q. 企業がセキュリティ対策を始めるとき、最初に取り組むべきことは何ですか?
A. 最初にやるべきことは製品選びではありません。自社が保有するデジタル資産とその状態を把握し、「何を守るべきか」を明確にすることです。
企業のIT環境は、サーバやPCだけでできているわけではありません。多様なシステムやサービスがつながっており、情報システム部門が完全には把握できていない資産が存在するケースもあります。
| 資産の種類 | 具体例 |
|---|---|
| 基本的なIT機器 | サーバ、PC、端末 |
| 接続されたシステムやサービス | クラウドサービス、VPN、ネットワーク機器、Webサイト |
| 把握が漏れやすい資産 | 事業部門が個別に導入したクラウドサービス、ほとんど使われていない古いシステム |
資産の洗い出しでは、次の点を整理します。
- どのようなサーバや端末が存在するのか
- どのシステムがインターネットからアクセスできるのか
- どのクラウドサービスを、どのような用途で利用しているのか
- どのシステムやサービスが業務上重要なのか
技術者の視点では、資産の一覧表を作るだけでは十分ではありません。それぞれの資産がどこにつながり、外部からどうアクセスできるのかまで把握する必要があります。例えば古いサーバでも、重要なシステムと接続されていれば侵入の足掛かりになり得ます。反対に、ネットワークを分離しておけば、侵害されたときの影響を限定できる場合もあります。
年1回の診断では見えない、環境変化が生むリスク
Q. 脆弱性診断やペネトレーションテストは、年に1回実施すれば十分なのでしょうか?
A. 十分ではありません。大下氏は「年に1回実施しただけでセキュリティ対策ができたと安心するのは早計です」と指摘しています。
大下氏は、セキュリティ対策の落とし穴として「対策をやった気になってしまう」ことを挙げます。システム構築時に最新の対策を実施していても、その後の変化によって新たなリスクが生まれる可能性があるからです。
| 新たなリスクが生まれる要因 | 内容 |
|---|---|
| 社内環境の変化 | 社員の増員、機器の入れ替え |
| 後から判明する脆弱性 | システム構築時には知られていなかった脆弱性が後で分かる |
| 更新の遅れ | システムの更新が間に合わず、古いバージョンを使い続ける |
| 構成の変更 | 部分的な改修、新たなサービスの追加、ネットワーク構成の変更によって、想定外の経路が生まれる |
大下氏によると、「脆弱性診断やペネトレーションテストを実施すると、ほぼ全ての診断で、何らかの弱点や対策すべき箇所が見つかります」。環境の変化で生じる新たなリスクを捉えるためには、定期的な診断が欠かせません。
網羅的な「診断」と、攻撃を想定した「テスト」の違い
Q. 脆弱性診断とペネトレーションテストは、それぞれ何を確認するのですか?
A. 脆弱性診断はIT機器やソフトウェアに脆弱性が放置されていないかを網羅的に確認します。ペネトレーションテストは攻撃手法を想定して、対策が有効かどうかを確認します。
| 脆弱性診断 | IT機器やソフトウェアなどに脆弱性が放置されていないかを網羅的に確認する |
|---|---|
| ペネトレーション(侵入)テスト | 攻撃手法を想定し、対策の有効性を確認する |
重要なのは、弱点を列挙して終わりにしないことです。自社にとってのリスクを見極める必要があります。攻撃の可能性、被害の影響、対策の優先度は、次のような要素によって変わります。
- 外部から到達できるかどうか
- 重要な業務やデータとつながっているかどうか
「サイバーインシデントご相談件数2万1766件」(算出期間:2020年9月~)の実績を持つデジタルデータフォレンジックは、脆弱性診断とペネトレーションテストを提供しています。
AIは異常を見つけ、人が攻撃かどうかを見極める
Q. SOCでは、AIによる自動検知だけで攻撃を見抜けますか?
A. 見抜けません。AIなどの自動検知は異常の抽出には有効ですが、それが本当に攻撃かどうかを判断するには人による分析が必要です。
SOCは、日々大量に発生するログやアラートを監視し、攻撃につながる異常な挙動がないか確認しています。近年はAIや機械学習を利用した自動分析・検知も普及しています。それでも、検知された情報をそのまま判断するのではなく、最終的には人がログを確認し、状況を読み解くことが重要です。
デジタルデータフォレンジック サイバーセキュリティソリューション事業部エンジニアグループグループ長の川口氏は、自動検知について次のように説明しています。
- 有効な点:大量のログから人間だけでは見つけにくい異常を抽出するうえでは非常に有効
- 限界:検知したものが本当に攻撃なのか、単なる正常な挙動なのかを判断するには、人による分析が必要になる
例えば、ある端末から通常とは異なる時間帯にアクセスがあっても、それだけでは攻撃と判断できません。業務上の正当な操作である可能性もあれば、侵害されたアカウントが悪用されている可能性もあるからです。単一のアラートだけでなく、過去のログ、周辺の端末、アクセス先なども含めて確認することで、異常の意味が見えてきます。
こうした分析には、企業ごとのシステム構成や業務内容を理解し、「通常とは何か」を把握しておくことも欠かせません。平時からログを蓄積しておけば、異常が起きたときに変化を捉えやすくなります。AIや自動検知は人の代わりではありません。人が分析すべき情報を効率よく見つけ出すための手段です。
SOCとフォレンジックの視点で優先順位を決め、継続的な対策へ
Q. デジタルデータフォレンジックの「デジタルデータ顧問サービス」(DDA)は、脆弱性診断後の対策をどのように支援しますか?
A. 現状のセキュリティ体制の診断から、規定/ルールの整備、ベンダーやITツールの選定まで企業ごとの課題に応じて支援し、有事の際にはインシデント調査や初動対応まで支援します。
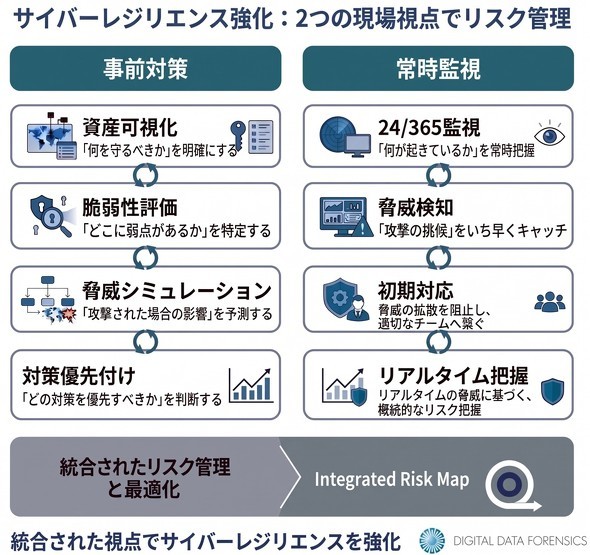
セキュリティ対策は一度診断を実施すれば終わるものではありません。資産やシステムの状況は変化し、新たな脆弱性が見つかることもあるため、把握したリスクを見直して必要な対策につなげ続ける必要があります。しかし、診断で見つかった脆弱性にどう対応し、どの対策を優先するのかを判断するには専門的な知見が求められます。
そこでデジタルデータフォレンジックは、継続的な運用支援の一環としてDDAを提供しています。あらかじめ相談先を決めておくことで、有事の際も迅速な初動対応につなげ、被害の最小化を図れる点がこのサービスの意義です。
- 平時の支援:現状のセキュリティ体制の診断、規定やルールの整備、ベンダーやITツールの選定
- 有事の支援:インシデント調査や初動対応
- 効果:あらかじめ相談先を決めておくことで迅速な初動対応につながり、被害の最小化を図れる
まとめ
AIの進化によって攻撃者が有利になるなか、平時のセキュリティ対策は「家に鍵を掛ける」ように当たり前に取り組むべきものです。まず自社のデジタル資産とそのつながりを把握し、「何を守るべきか」を明確にします。そのうえで、脆弱性診断とペネトレーションテストを定期的に実施し、「対策したつもり」に陥っていないかを検証しましょう。
SOCとフォレンジックの視点を踏まえれば、見つかった弱点を実際の攻撃や被害の観点から捉え、優先順位を付けて対策できます。自社だけで課題を抱え込まず、平時から専門家に相談できる体制を整えておくことが、継続的なセキュリティ対策の鍵になります。
記事の全文はこちら:
提供:デジタルデータソリューション株式会社
アイティメディア営業企画/制作:ITmedia エンタープライズ編集部/掲載内容有効期限:2026年11月20日
Copyright © ITmedia, Inc. All Rights Reserved.