「今夜に対応して頂きたい」総理の異例投稿 PHP騒動が残した「運用」という教訓:半径300メートルのIT
多くのWebサイトを支えるPHPに攻撃コードが存在する重大脆弱性が見つかり、2026年10月21日夕方から夜にかけて、各社が一斉に緊急メンテナンスへ踏み切りました。現職総理がSNSでパッチ適用を呼び掛ける異例の事態から、企業と個人は何を学ぶべきでしょうか。
「皆様に、今夜に対応して頂きたい大至急のお願いです。多くのウェブサイトで使用されているPHPに関し(中略)修正パッチについて、可及的速やかに適用できるよう準備をお願いします」
2026年10月は、ITセキュリティにとって前代未聞の事件が複数発生しました。まさかそれに加えて、現職総理大臣から、上記のような具体的な発言がSNSで投稿されるとは……。この発言は実に“効く”ひと言で、おそらく現場のエンジニアが上層部や顧客に説明をする際、これほど状況を理解してもらいやすい材料はなかったでしょう。

Xデーは10月21日、残された猶予はわずか
いったい何が起きたのでしょうか。日本時間の2026年10月21日早朝、PHPの開発チームが、多くのWebサイトで利用されているプログラミング言語「PHP」について、CVSS v4.0で9.2と評価された2つの重大な脆弱(ぜいじゃく)性を修正するプログラムを、2026年10月21日23時にリリースすると緊急発表しました。

本来、この修正プログラムは10月22日にリリースされる予定でしたが、公開前に伏せられていた脆弱性情報の一部が漏えいしたことを受け、開発チームがリリースを丸1日前倒ししたという経緯があります。
「php2shell」と総称される2つの脆弱性は、いきなり、高い危険度がある上にその攻撃コードが存在し、まだ修正プログラムがないという、大変、大変危険な状況にあったわけです。それが、冒頭の高市早苗総理の発言につながります。まさに、PHPを利用する多くのサーバにとって、被害は「時間の問題」だったのです。
それを受け、10月21日夕方あたりから多くのサービスが緊急メンテナンス開始のアナウンスをし、PHPのアップグレードとその検証にまわりました。翌朝には多くのサービスが検証を完了し、再開しました。多くの現場では、エンジニアがサービスを止めるという決断を経営者に上申し、経営者の判断を受けて、夜通し検証に追われたことでしょう。
さらには、高市総理の投稿により、今まさにそういった作業をしていると、多くの国民も理解したはずです。これまで見えない存在だった、システム運用に携わる多くの方に光が当たりました。サービス停止も「状況を考えたら仕方ないこと」という理解までも得ることができたでしょう。今回の事件は本当に大変だったはずです。関係した多くの方に最大の感謝をしたいと思います。いつもありがとうございます。
組織が見るべきは「運用」
今回はPHPという、大変メジャーなプログラミング言語に、重大な脆弱性が発見されたことが発端になっています。脆弱性情報が公開前に漏れたことでタイムリミットが大変短くなってしまいましたが、本来ならばもう少し余裕はあったはずです。特殊な事情の下でも、大きなトラブルなくこなせたことに、まさに2000年問題をクリアしたときと同じ感覚を覚えました(ごくごく狭い領域の方は、2001年8月の「2ch閉鎖騒動」を思い出すかも……)。
ここでぜひ覚えておいてほしいのは、これはPHPの問題だけではないということ。実は規模の大小はあれ、こうした脆弱性対応は、セキュリティ担当の方が毎日のように判断し、対応をしているからこそ、これまで目立ったサービス停止がないまま運用がまわっているのです。まわっていたというより、そういった縁の下の力持ちこそがサービスを回してくれていたと考えてください。今回の事件がそういった人たちを理解する第一歩になることが、より安全なサイバー空間を作ることにつながると思っています。
おそらくですが、今後は何もないと思った時間帯にも、メンテナンスのためサービスが停止するということが当たり前になると予想しています。そんなときには、今回のPHP騒動を思い出し、裏で頑張っている人がいると思ってください。
全てのシステムは、サービスを開始して終わりではありません。あくまでそれはスタートであり、運用の始まりです。運用こそが重要で、動いたから安心ではなく、常に安全を作り出すため、尽力しなければなりません。もしかしたら、今回の修正プログラムの対応で、アップグレードに非常に苦労したり、テストがまわらなかったりした現場もあったでしょう。
多くの現場では、PHPをあるバージョンで止め、バージョンアップをしないという決断をしているはずです。しかし、もはやそれは時代に合わない運用です。セキュリティの観点からも、バージョンアップに追従できるよう、リソースをあらかじめ確保しておく必要があるでしょう。バージョンアップをしやすくするには、ゴリゴリのカスタマイズをしないことです。特にPHPで動くCMS「WordPress」でカスタマイズし、バージョンアップが困難だったという現場は、これを機に考え方を変える必要があるかもしれません。
個人は今回、ほぼ無力だった 次の「Xデー」までにやるべき3つの基礎
実は今回のPHP事案は、個人でできることがほとんどないというのが実情でした。リスクはそこまで高くはないですが、自宅内に存在するIoTデバイスでPHPが動いていた場合、ファームウェアのバージョンアップが提供されたらすぐに適用することを心掛けてください。
以前、古川俊治デジタル相が「自分の情報は自分で守る」と呼び掛ける発言をしていました。文字だけを見るとムムっと感じてしまうかもしれませんが、デジタル庁では全発言および会見の動画をアーカイブで残しています。
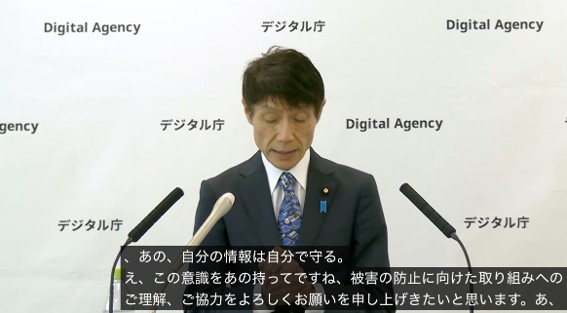
実際はその前後にしっかりとした説明があり、発言内容は前述の高市総理の発言と同様、大臣が発する言葉としては具体的で非常にポイントを押さえたものでした。「基本的な対策を徹底することで、多くの被害は防ぐことができる」とし、国民に対して、次の3つの対策を“お願い”するというのが古川大臣の伝えたかったことでした。
その3つの対策とは、まとめると下記のようになります。
- パスワードの使いまわしをやめる:同じパスワードが複数のサービスで利用されると、1つのサービスから情報が流出した場合に他のサービスにおいても不正ログインされるリスクがあるため、サービスごとに異なるパスワードを設定しよう
- 多要素認証の利用:IDとパスワードが漏えいしても、スマートフォン認証やワンタイムパスワードなどの多要素認証を設定することで、不正なログインを防止できる可能性が高くなる
- フィッシング被害への対策:不審なメールやSMSに記載されたリンクを安易に開くことなく、必ず公式Webサイトや公式のアプリからアクセスをすること
この3つは、これまでも本コラムで推し進めてきたことです。これらの基本は、確かに「自分」でしかできません。古川大臣の発言は決してサービス事業者に何もしなくていいと告げているわけではなく、まずは個人でできることを対応していこう、と述べているに過ぎません。実際のところ、私もこの発言に加えて、事業者ができることを少しだけでも発言してくれればうれしいと思っていましたが、そのわずか2週間後には総理大臣自らが触れてくれたので、その意味で2026年10月は、ITセキュリティ的には大きな前進があったと感じました。
情報漏えい事件、不正アクセス事件が多数発生しています。金銭、人生に関わるサービスについては、真っ先にパスワードを強化し多要素認証を設定すること。それ以外の一般的なサービスについては、メンテナンスにより多少の時間使えなくなることをもはや国民のコンセンサスとして受け止め、「ああ、きっと頑張っている人がいるんだな」と思えるようになれば、この混沌としたサイバー空間も安全で、安心できるものになっていくはずです。
今後も個人でできることを中心に、セキュリティを身近に、自分ごとに考えられるよう、いろいろなことを紹介できればと思っています。
Copyright © ITmedia, Inc. All Rights Reserved.
関連記事
 ★取得はゴールではなく入口 IPAお助け隊“新類型”で自社の穴を先に見つけよう
SCS評価制度の★3を取ろうとしても、要求事項の理解や自社の状況把握からつまずく中小企業は多いはずです。IPAが2026年10月から実証を始める「サイバーセキュリティお助け隊サービス(新類型)」は、その壁をどこまで下げてくれるのでしょうか。 EDR、入れただけじゃダメ? IPAのランサム教訓集が経営者に刺さる理由
ランサムウェア被害の多くは「基本的な対策ができていない」ことに起因する――。IPAが2026年9月に公開した経営者向けの教訓集は、被害組織へのヒアリングから得た知見をまとめた資料です。“対策済み”のつもりの組織にこそ潜む「わずかな隙」とは何でしょうか。 休暇中の自社機器が攻撃に加担する? IPAが夏季休暇前に求める備え
夏の長期休暇は、システム管理者が不在になり対応が遅れやすい。情報処理推進機構が公表した注意喚起は、例年の休暇対策に加えて今年特有の警戒を求めている。 生成AIの進化で変わる脆弱性対策 CISA新指針と「SCS評価制度」から探るパッチ適用方針
生成AIの進化によって「脆弱性対策」の難易度が急上昇しています。従来は数カ月ごとの定期メンテナンスでパッチを当てるのが主流でしたが、現在はどうでしょうか。これまでの対策が通用しなくなった原因と、CISAやIPAが示す防御戦略を解説します。