




















Innovative Tech
「電車内のあの人は今、何聞いてるのかなぁ……」――イヤフォンで聞いている音を1m先から盗聴する攻撃
Innovative Tech:

このコーナーでは、2014年から先端テクノロジーの研究を論文単位で記事にしているWebメディア「Seamless」(シームレス)を主宰する山下裕毅氏が執筆。新規性の高い科学論文を山下氏がピックアップし、解説する。
Twitter: @shiropen2
中国の湖南大学などに所属する研究者らが発表した論文「Eavesdropping on Black-box Mobile Devices via Audio Amplifier’s EMR」は、イヤフォン/ヘッドフォンで聞いている音を離れた場所から盗聴できる手法を提案した研究報告である。
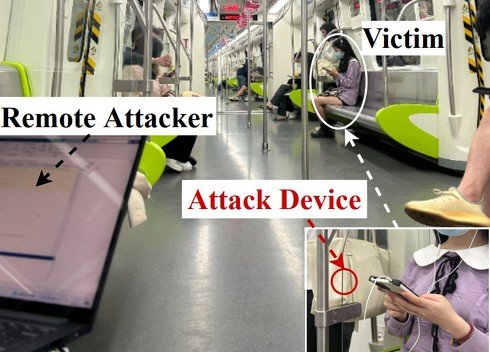 電車内で盗聴実験をしている様子
「Periscope」と呼ばれるこの攻撃は、イヤフォン/ヘッドフォンを接続したモバイルが放出する電磁放射(EMR)を利用してユーザーのプライベートな音声を復元する。ここでは、物理的な配線を通じてオーディオ信号を伝送するため、無線ヘッドフォンよりも盗聴攻撃に対して堅牢であると考えられる、有線ヘッドフォンを対象としている。
攻撃手法では、信号処理技術に基づいたトレーニング不要のオーディオ回復スキームを用いる。まず、バンドパスフィルターを使用して有用な信号を抽出し、正規化を行い信号対雑音比(SNR)を高める。次に「離散ウェーブレット変換」という方法で、電磁波の中の不要なノイズを取り除き、目的の音声信号だけを残す。さらに、信号の中のゆがみを整理するためにクラスタリングという技術を使い、最終的に人の話している音を復元する。
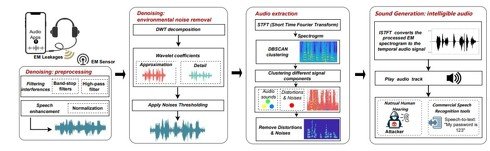 Periscopeのパイプライン
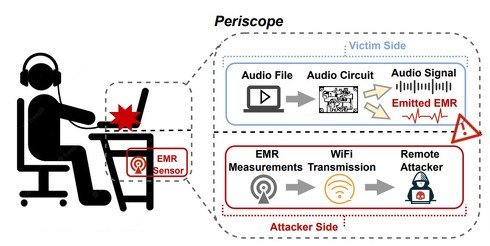 PeriscopeはモバイルデバイスのEMRを悪用し、日常的なヘッドフォン使用シーンで被害者のプライベート音声を復元
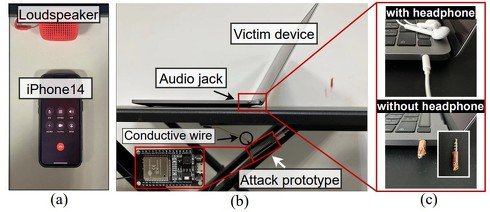 机の下に設置したプロトタイプからiPhoneのEMRを収集するセットアップ
攻撃の有効性を評価するために、ESP32ボードとRaspberry Pi 4を使用したプロトタイプを作成。このプロトタイプは小型であり、最大1.05mの距離からEMR信号を測定できるため、攻撃者は被害者が気付かない隠れた場所に容易に配置できる。
さまざまなモバイル端末11種類とイヤフォン/ヘッドフォン6種類で実験を行った結果、単語エラー率(WER)が7.44%という低さで被害者のプライベートな音声の回復に成功した。
またPeriscope攻撃が環境の変動に対して堅牢であり、攻撃者の盗聴角度に柔軟であり、障害物の後ろから発動した場合でも効果的であることを示した。攻撃者はデバイスのEMRを受信し、最大16.05m離れた場所でオーディオを回復できることを実証した。
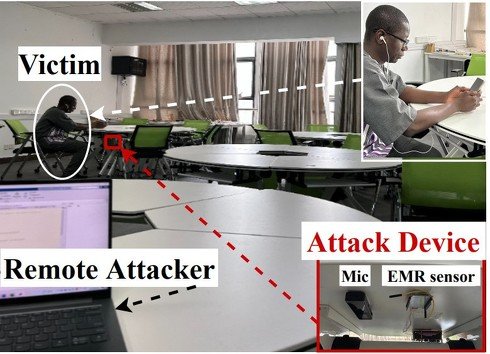 日常的なシナリオで実施した実験の様子
Source and Image Credits: Huiling Chen, Wenqiang Jin, Yupeng Hu, Zhenyu Ning, Kenli Li, Zheng Qin, Mingxing Duan, Yong Xie, Daibo Liu, and Ming Li. Eavesdropping on Black-box Mobile Devices via Audio Amplifier’s EMR.
Copyright © ITmedia, Inc. All Rights Reserved.


Innovative Tech
2019年にスタートした本連載「Innovative Tech」は、世界中の幅広い分野から最先端の研究論文を独自視点で厳選、解説している。執筆は研究論文メディア「Seamless」(シームレス)を主宰し、日課として数多くの論文に目を通す山下氏が担当。イラストや漫画は、同メディア所属のアーティスト・おね氏が手掛けている。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
PHP脆弱性“PoCフライング公開”の経緯、支援財団が公表 混乱広げた企業を名指しで批判
-
2
人に注射を打てる「サイボーグゴキブリ」の群れが、がれき下の被災者を救助? 実験成功率72%
-
3
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
4
カプコン、1177万件漏えい 不正アクセスで
-
5
高市総理、サイバーセキュリティの本を出していた しかも“PHP”から
-
6
旅行ゲーム「ワールドクエスト」、PHP脆弱性で即日サービス終了 「古い仕組みのため対策とれず」
-
7
PHP脆弱性でいち早くサービス停止したコドモン 背景に「被害が出てからでは取り消せない」
-
8
高市総理「大至急、PHPパッチ適用を」Xで異例の要請 エンジニアは評価「経営層に伝わる」
-
9
コミックシーモア、流出は最大約420万件に メールアドレスや生年月日など 不正アクセスの経路特定・遮断は完了
-
10
「GitLab」に深刻度“最大”の脆弱性 認証なしで任意のコード実行の恐れ、修正版適用を CVSS「10.0」
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR