




















東海大、ランサム被害で個人情報漏えい 最大19万人分 業務委託先がルール違反、データを持ち帰り
東海大学は2月18日、業務委託先のサーバが不正アクセスを受け、個人情報が漏えいしたと発表した。委託先では大学構内での現地作業か、専用環境へ接続して作業をするルールを設けていたが、それに反して委託先社内へデータを持ち帰るなど、本来のルールとは異なる対応があった。これにより、東海大関係者の個人情報が最大19万人分漏えいした。
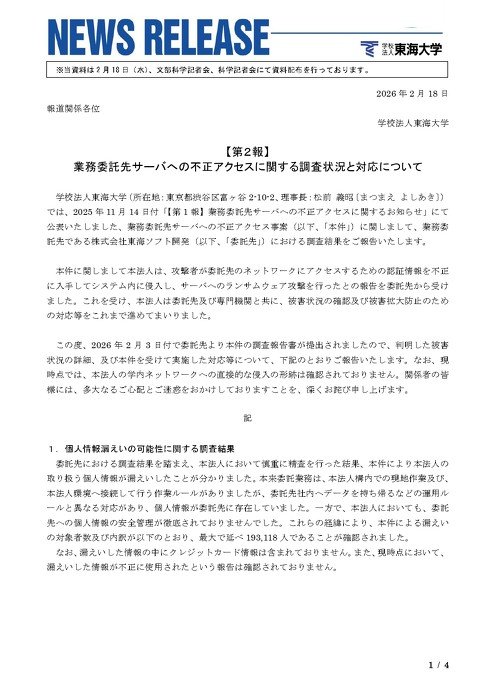 東海大、ランサム被害で個人情報漏えい
東海大のネットワークシステムの保守・管理などを行う東海ソフト開発(東京都渋谷区)が2025年11月7日、管理サーバに外部から不正アクセスを受けた痕跡を発見。その後調査したところ、ランサムウェアグループからの脅迫文がサーバに保存されていたことなどが明らかになった。
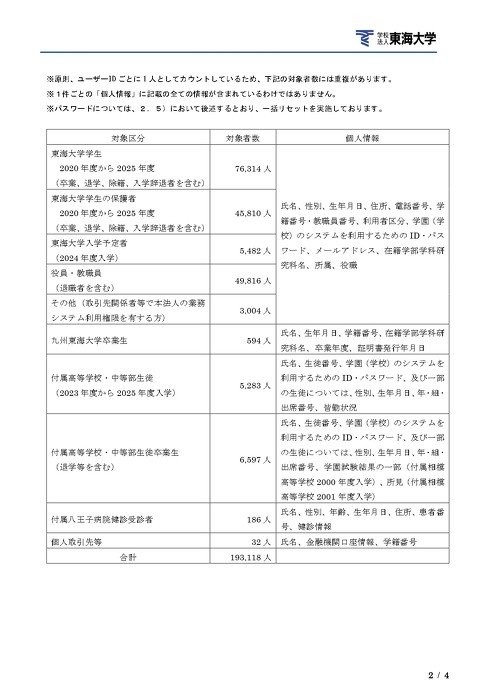 漏えいした個人情報の内訳
これにより、東海大学の学生(20~25年度在籍者)7万6314人、その保護者4万5810人、大学の役員・教職員4万9816人など、最大で延べ19万3118人分の個人情報が漏えい。流出したのは氏名や性別、生年月日、電話番号、住所、学園システムのパスワード、メールアドレスなどで、クレジットカード情報は含んでいないという。
東海大は、委託先で個人情報取り扱いの不備があったことの他「当法人においても、委託先への個人情報の安全管理が徹底されていなかった」と説明。「ご関係者各位に多大なるご心配とご迷惑をおかけする事態を招いたことを、重ねて深くおわび申し上げます」と謝罪した。
現在東海大では、個人情報漏えいの対象者に郵送などで順次通知を実施中。再発防止策として「学校法人内における個人情報管理の徹底」「業務委託先における個人情報管理の徹底」の2点を提示している。
なお25年11月に発表した資料によると、攻撃グループは、何らかの方法で窃取した管理者アカウントを使って、リモートメンテナンス用の入り口から進入した可能性がある。攻撃グループはサーバへ侵入後、保管ファイルの一部をランサムウェアにより暗号化したという。
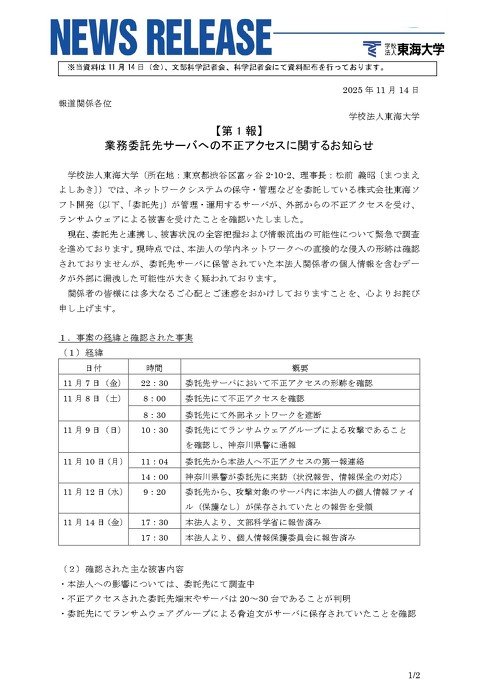 25年11月発表の第1報(1/2)
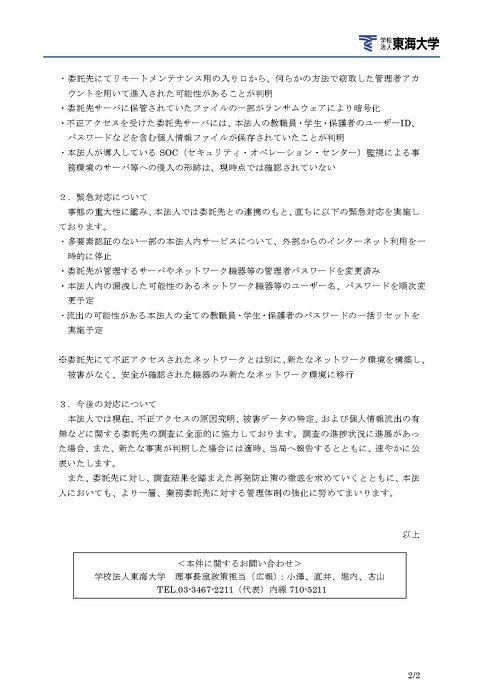 25年11月発表の第1報(2/2)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
パナソニックHD子会社、使用禁止の生成AIに従業員約33万人分の個人情報をアップロード
-
2
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
3
PHP脆弱性でいち早くサービス停止したコドモン 背景に「被害が出てからでは取り消せない」
-
4
農水省の“クソダサ”ポスター話題 「AIよりよっぽど良い」の声も 担当者に狙いを聞いた
-
5
人に注射を打てる「サイボーグゴキブリ」の群れが、がれき下の被災者を救助? 実験成功率72%
-
6
「Claude Mythos 5」、危害の兆候を顧みず実在の開発者を標的に──AnthropicとAISIが分析結果を公開
-
7
PHPの「重大」脆弱性はAIが見つけた 「GPT-5.6 Solで発見」とOpenAI 「今後、AIによる脆弱性発見が急増」
-
8
「お名前.com」 のFX自動売買VPS、不正アクセスで金銭被害か 「600万円の損失」「55万円なくなった」……報告相次ぐ
-
9
1000万のWebサイトで「生きたAPIキー」が大量に“丸見え”状態? 大手銀行やインフラの鍵も 米スタンフォード大などが調査
-
10
高市総理、サイバーセキュリティの本を出していた しかも“PHP”から
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR