




















CAMPFIRE「従業員がGitHub認証情報を個人開発サーバに誤アップロード」 不正アクセスの原因公表
クラウドファンディング大手のCAMPFIREは6月2日、同社のGitHubアカウントが不正アクセスを受け、最大22.5万件の個人情報が漏えいした可能性がある問題の原因について、外部専門機関によるフォレンジック調査の結果を発表した。
従業員が発行したGitHub認証情報が、個人開発で利用していたサーバに意図せずアップロードされ、第三者に悪用されたことが原因だったという。
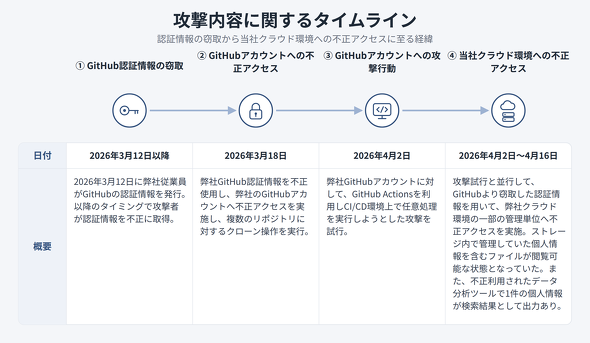
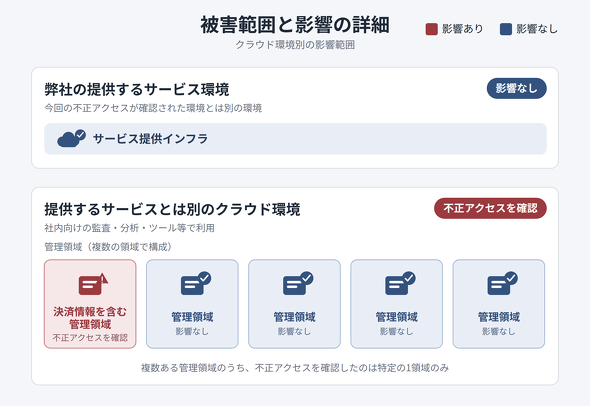
発表によると、3月12日以降に従業員が発行したGitHubの認証情報を攻撃者が不正に取得。これを使って同18日、攻撃者がCAMPFIREのGitHubアカウントに不正アクセスし、複数のリポジトリをコピーした。
攻撃者は4月2日、同社のGitHubアカウントでGitHub Actionsを利用し、CI/CD環境上で任意の処理を試行。4月16日にかけ、同社が社内向けに利用しているクラウド環境の認証情報を探索・取得し、一部の管理領域に侵入したとみられる。
攻撃者が取得したのは、クラウド環境に保管されていた認証情報とAPIキー、個人情報を含まない一部のデータファイル、クラウド環境内のテーブル名・構成情報。探索の過程で、個人情報を含む1件のデータがクエリ結果として出力されていた。
一連の攻撃で、個人情報を含むデータファイルが外部へ転送されたことを示す痕跡は確認していないが、一部のログを取得できておらず、操作内容を直接確認できない領域が残っていることから、情報流出は否定できないとしている。
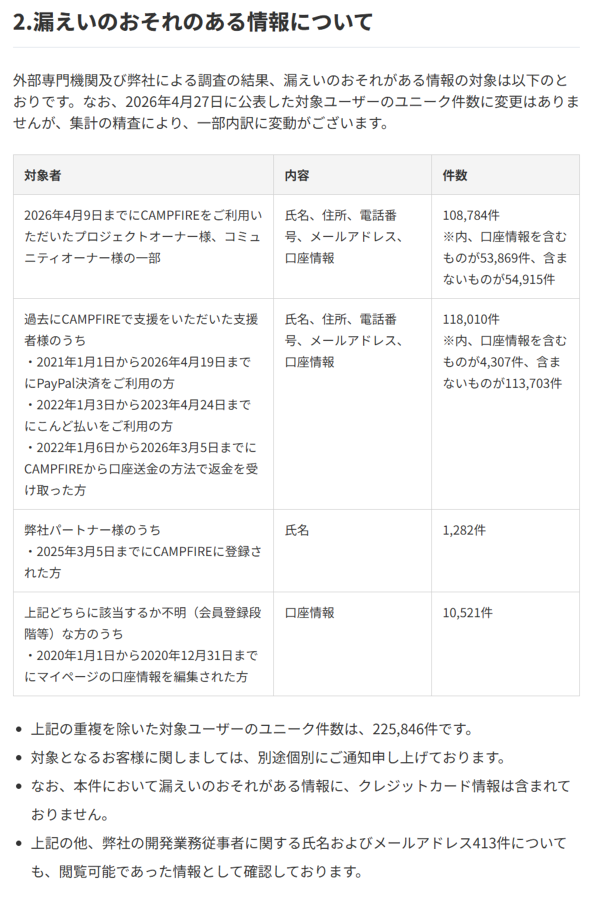
漏えいのおそれがある個人情報のユニーク件数は4月27日公表の22万5846件から変更はなく、氏名、住所、電話番号、メールアドレス、口座情報が含まれていた。対象のユーザーには個別に通知している。
CAMPFIREのサービス提供基盤は、不正アクセスを受けたクラウドとは別に運用しており、不正利用や改ざんは確認していないという。
再発防止に向けて同社は、不正利用された認証情報の無効化や、不正に作成・操作されたクラウドリソースの停止・削除、認証情報の利用ルールの見直し、個人用アクセストークンに依存しない認証方式への移行、ログ監視の強化などを完了した。
今後3カ月で、権限・認証・認可の見直しや、横断的に不正アクセスの早期検知・防御、危険な操作や設定が本番環境・クラウド環境に反映される前に防ぐ仕組みなどを強化し、再発防止につなげる。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「低評価でキャラが悲しげな目」 モスバーガーのアンケートがSNSで話題 運営会社に狙いを聞いた
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
「裏垢暴露」のつもりが警察沙汰 暴露系YouTuberが著名VTuberの“なりすまし”に騙されていた
-
4
総務省、GMO攻撃者サイトの「ブロッキング」を通信各社に要請 報道
-
5
松屋のアプリに不正アクセス、約238万件の個人情報が漏えい 停止中の補償も予定
-
6
楽天カード、本人認証をワンタイムパスワードに統一 27年2月から順次
-
7
グッスマ、顧客の2800人のカード番号全16桁+セキュリティコードなど流出か 下4桁は40万枚分
-
8
無印良品、不正アクセスで最大2726万件の会員情報漏えいか 退会済みのユーザーも対象
-
9
セガのスマホゲーム「チェンクロ」、セキュリティ問題で1~2カ月の長期メンテ 13年続く長寿タイトル
-
10
Binanceの約1兆円流出、北朝鮮ハッカー集団「TraderTraitor」の犯行か
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR