




















阿波銀行の情報漏えい、被害のテスト環境は「本来廃止すべきだった」 システム高度化作業でも利用
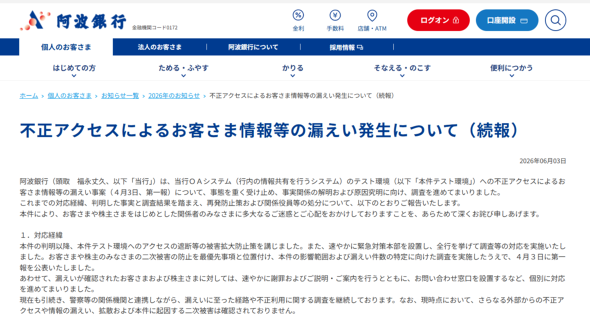
阿波銀行(徳島市)は6月3日、4月3日に公表した不正アクセスによる顧客情報漏えいの調査結果を発表した。本来廃止すべきテスト環境をAI高度化作業などに使い続け、消すべき顧客データも残っていたと判明。同行は管理態勢の不備を認め、福永丈久頭取ら役員の処分を明らかにした。
 (引用:6月3日ニュースリリース)
同行は、不正アクセスの直接の原因を「何者かがID・パスワード等を不正に利用し、外部からテスト環境にアクセスしたこと」だとしたうえで、自社の管理態勢にも問題があったと認めた。
原因について3つの不備を挙げた。1つ目は、廃止すべきだったテスト環境を残していたこと。同環境はOAシステム(行内で情報を共有するシステム)の開発やテスト用で、目的完了後もAIを活用したシステムの高度化作業などに使い続けていた。2つ目は、同環境に保管していた顧客データを開発完了後に消去すべきだったのに、消去できていなかったこと。3つ目は、同環境で不正アクセスを防ぐ仕組みが十分に機能していなかったことだ。
処分は、福永頭取と山下真弘専務がそれぞれ報酬月額の30%(1カ月分)を自主返納。三河広明常務が報酬月額の30%を減額(1カ月)する。関係した職員も行内規定に基づき処分したという。
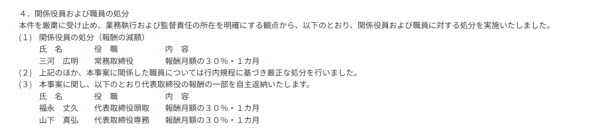 福永丈久頭取ら役員の処分の詳細(引用:6月3日ニュースリリース)
第1報によると、漏えいを確認した顧客情報などはのべ2万7745件。内訳は、2024年10月時点の法人向けインターネットバンキング契約先の情報が1万872件、21年3月末時点の株主情報が1万1122件、その他の顧客・関係先の情報が5751件だった。株主情報に関しては、うち5271件が配当金の受取口座番号を含む。一方、暗証番号やパスワードは含まれていないとしている。
同行は3月24日に外部のセキュリティ会社から漏えいの可能性について連絡を受け、調査を始めた。二次被害は確認しておらず、テスト環境は警察の捜査終了後に廃止し、行内の全情報システムを見直すとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
2
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
3
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
4
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
5
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
6
「楽天ドライブ」に不正アクセス 保存したデータなど1.5万アカウント分が取得・閲覧のおそれ
-
7
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
-
8
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
9
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
-
10
Xの「いいね」長押しで1ドル送金 マスク氏が“投げ銭”機能を予告
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR