【Q&Aで解説】EDRのアラート放置が招く危機:「EDR運用最適化サービス」で非セキュリティ慣習を断ち切り、自立運用へ
EDRを導入しても、大量のアラートを読み解けずに困っていませんか。クラウドネイティブの「EDR運用最適化サービス」は、アラートの全件分析とレポートで現場の「非セキュリティ慣習」を洗い出し、自社で判断できるセキュリティ体制づくりを支援します。その特徴をQ&A形式で解説します。
この記事の概要
- EDRは高機能な一方、管理画面に表示される大量のアラートや情報を読み解けず、「何をすればいいのか分からない」という壁に突き当たる企業があります。
- クラウドネイティブの「EDR運用最適化サービス」は、「Microsoft Defender for Endpoint P2」のアラートを全件分析し、業務に潜む「非セキュリティ慣習」を見つけて是正項目をレポートで伝えます。
- 運用を代行せず、ユーザー企業の「自立」を支援する設計にすることで、自社に判断ノウハウを蓄積し、AI時代にも対応できるセキュリティ体制の構築を後押しします。
サイバー攻撃が激化する中、画期的な防御策と言われたゼロトラストアーキテクチャを実装した組織でも、侵害が報告されています。侵入を前提とした先進のツールをそろえても、組織の運用慣習を見直し続ける地道な改善は欠かせません。ゼロトラストアーキテクチャを構成する防御策の一つとして導入が広がっているのが、攻撃者の侵入を想定して攻撃活動をできるだけ早く検知し、対応するEDR(Endpoint Detection and Response)です。ただし、EDRの運用にはセキュリティの専門知識が求められるため、導入したものの使いこなせない企業も少なくありません。
この課題に対し、運用の支援を受けながら自社の知識を深め、セキュリティレベルを底上げするアプローチを取るのが、クラウドネイティブのEDR運用最適化サービスです。同社の吉田浩和氏(取締役、シニアセキュリティスペシャリスト、サイバーセキュリティスペシャリスト)の知見を基に、このサービスの仕組みと活用のポイントをQ&A形式で解説します。
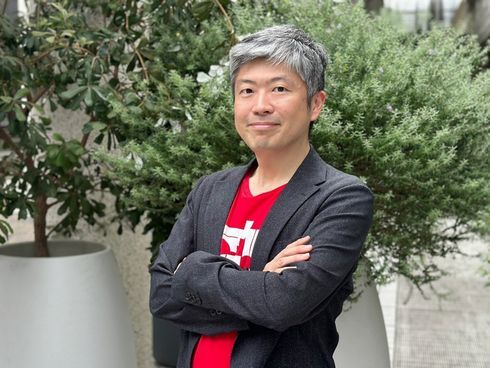 EDR運用最適化サービスについて解説するクラウドネイティブの吉田浩和氏(取締役、シニアセキュリティスペシャリスト、サイバーセキュリティスペシャリスト)
運用の代行ではなく「自立」を支援するEDR運用サービス
Q クラウドネイティブのEDR運用最適化サービスは、一般的なMDRやSOCサービスと何が違うのですか?
A EDRの運用を代行するのではなく、運用を通じてユーザー企業のシステムの扱い方から「良くない慣習」を見つけて是正し、「分からない」の壁を取り払うことで自立を支援する点です。
EDRの運用を支えるサービスとしては、マネージドサービス型でEDRの運用を提供するMDR(Managed Detection and Response)サービスや、SOC(Security Operation Center)サービスがあります。背景にあるのは、EDRならではの使いにくさです。吉田氏は「EDR製品は高機能なので、アラートや関連する数多くの情報を管理画面で閲覧できます。それを読み解いて、『どういう意味なのか』を判断しなくてはいけません。しかし大量の情報が出てきて、『何が書いてあるのか分からない』『何をすればいいのか分からない』という壁があります」と語っています。
EDR運用最適化サービスは、「Microsoft 365」のセキュリティ機能として提供されているMicrosoft Defender for Endpoint P2に特化したサービスです。一般的なSOCのように通知を届けることを目的とせず、アラート解析、誤検知のチューニング、フィードバックを通じてEDR本来の防御力を発揮させることを狙っています。吉田氏は「当社はお客さまに『自立してもらう』ことを社是としており、われわれが『代わりにやってあげる』ことは基本的にしません」と話します。外部の提供者として運用を引き受けるのではなく、ユーザー企業のセキュリティレベルの底上げを支援する立ち位置を取っている点が、一般的なMDRやSOCサービスとの大きな違いです。
同社が定義する「非セキュリティ慣習」とは
Q EDR運用最適化サービスが見つけ出す「非セキュリティ慣習」とは、何を指すのですか?
A セキュリティリスクを高めてしまう操作や振る舞いを指す、クラウドネイティブ独自の用語です。
吉田氏は、同社の用語として「セキュリティ慣習」と「非セキュリティ慣習」の2つを挙げています。セキュリティ慣習は、セキュリティを守るために一般的に良いとされている操作や慣習のことで、非セキュリティ慣習はその逆に当たります。
EDR運用最適化サービスでは、ユーザー企業の業務プロセスや日々の運用の中に潜む非セキュリティ慣習を発見し、セキュリティ慣習に変えていきます。目指す姿について吉田氏は「使っていないブラウザ拡張を放置しないとか、アプリケーションは公式サイトからダウンロードするとか、そういうある種当たり前のことの積み重ねです」と述べています。特別な対策を足すことよりも、現場で当たり前を積み重ねられる状態をつくることに重きを置いているわけです。
緊急度の低いアラートにも現場のリスクが表れる
Q EDR運用最適化サービスは、なぜ緊急度の高いアラートだけでなく、EDRのアラートを全件分析するのですか?
A 緊急度の高いアラートだけでは見えない、現場の業務プロセスに潜む潜在的なリスク要因を特定するためです。
非セキュリティ慣習を見つけるための取り組みとして、吉田氏は「EDRが出すアラートを、緊急度が高いとされているものだけではなく、全件見ます」と語っています。分析結果を踏まえて、クラウドネイティブは是正すべき項目をまとめたレポートを提出します。ユーザー企業はこのレポートを通じたフィードバックを受け、システムの使い方や運用をセキュリティの視点で見直す機会を得られます。
24時間の監視を外部に丸投げするだけでは、自社に判断のノウハウがたまらず、本質的なセキュリティレベルは上がりません。全件のアラートを分析し、その結果を自社の改善に生かすことで、EDRの役割を「外部に依存した監視」から「自社の業務プロセスの是正と知識の底上げ」へと広げられます。
二重拡張子ファイルを日常的に開く運用を見直した事例
Q EDR運用最適化サービスによって、実際にどのような非セキュリティ慣習が改善されたのですか?
A 伝票作成システムが作る二重拡張子のファイルを日常的にダブルクリックして開いていた運用を見つけ、OS標準の圧縮/展開ツールを使う方法に改めるよう提案した例があります。
多くのOSはファイル名に拡張子を採用していますが、Windowsなどでは設定で拡張子を非表示にできるため、拡張子を明確に意識していないユーザーも多くいます。吉田氏が紹介した企業では、伝票作成システムが二重拡張子のファイルを作成し、ユーザーがそのファイルをダブルクリックする運用をしていました。ファイルは自己展開型の圧縮ファイルで、ダブルクリックすると内容が展開される仕組みでした。
二重拡張子のファイルは、マルウェアを実行するプログラムファイルを無害なデータファイルに見せるために悪用されることがあります。EDRには、そのファイルが外部から送られてきた怪しいものか、業務で使っているものかを区別できません。この企業では二重拡張子のファイルを日常的に扱っていたため、そのリスクへの警戒感が薄れることが懸念される状態でした。こうした環境では、マルウェアが二重拡張子のファイルとして送られてきたときに、ダブルクリックしてしまう人が出てくる可能性が相対的に高まります。
アラートの全件監視からこの運用慣習を把握したクラウドネイティブは、ステークホルダーとファイルをやりとりする際にOS標準の圧縮/展開ツールを使う方法に改め、類似する運用業務にも定着させることを提案しました。緊急度の高いアラートだけを見ていては気付きにくい、業務に根付いたリスクを掘り起こした例と言えます。
中長期の底上げを目指す企業に向く提供体制
Q EDR運用最適化サービスはどのような企業に向いていて、提供時間や役割分担はどうなっているのですか?
A 中長期的に自社のセキュリティレベルを底上げしたい企業に向いたサービスです。提供時間は平日の日中で、クラウドネイティブが担うのはチューニングとレポート作成までとなり、是正の検討はユーザー企業が担います。
攻撃の兆候をいち早く察知し、実害が出る前に阻止することを目的とする一般的なMDR/SOCサービスでは、24時間365日の監視体制が提供されます。これに対してEDR運用最適化サービスの提供時間は平日の日中です。吉田氏は、攻撃対策として万全の体制を築きたいユーザーにはMDR/SOCサービスが向き、中長期的に自社のセキュリティレベルの底上げを図るユーザー企業にはEDR運用最適化サービスが最適だと説明しています。
役割分担について、吉田氏は「役割分担を明確にしています。当社のサービスでカバーするのは、日々のEDRの運用を通じてチューニングし、レポートを作成するところまでです。お客さまには、レポートを受けて是正について考えていただきます」と述べています。
この分担には、AIの普及も関わっています。AIの急速な普及を受けて、これまでベンダーに依頼することが多かったソフトウェア開発の内製化が進んでおり、こうした変化は今後セキュリティの領域にも及ぶと考えられます。AIを安全に使いこなすのは、セキュリティの基本的な知識を身に付けた人です。自社の業務プロセスにセキュリティの観点でどのような潜在的リスクがあるかを判断できる「目」を養うことが、これからの企業には重要になります。吉田氏は「われわれは技術を扱う専門家集団ではありますが、仕事をする相手はあくまでも人だという意識を大切にしています」と強調しています。
まとめ
EDRは導入しただけでは真価を発揮せず、大量のアラートを読み解いて現場の運用を改めていく取り組みが欠かせません。クラウドネイティブのEDR運用最適化サービスは、Microsoft Defender for Endpoint P2のアラートを全件分析し、二重拡張子ファイルの運用のような「非セキュリティ慣習」を掘り起こして是正を促します。運用を外部に丸投げするのではなく、自社で判断できる「目」を育てることが、AI時代にも通用する自立型のセキュリティ体制への近道です。EDRを使いこなせていないと感じている企業は、アラートとの向き合い方から見直してみてはいかがでしょうか。
記事の全文はこちら:
Copyright © ITmedia, Inc. All Rights Reserved.
提供:株式会社クラウドネイティブ
アイティメディア営業企画/制作:ITmedia エンタープライズ編集部/掲載内容有効期限:2026年11月29日
 ITmediaはアイティメディア株式会社の登録商標です。