【Q&Aで解説】ExaforceのAgentic SOC Platformは「情報の分断」をどう解消するか ナレッジグラフとAIエージェントでSOCの調査時間を短縮する
ExaforceのAgentic SOC Platformは、データの関係性をナレッジグラフで構造化し、AIエージェント「Exabot」が検知から対応まで支援します。平均調査時間を3時間から10分に短縮した事例とともに、その仕組みをQ&A形式で解説します。
この記事の概要
- SOCの調査が滞る主な原因は、ID管理やEDR、クラウド、SaaSなどに分散した情報を、アナリストが手作業でひも付け直す手間にある
- Exaforceの「Agentic SOC Platform」は、取り込んだデータの関係性をナレッジグラフとして構造化し、4つのAIエージェント「Exabot」が検知、トリアージ、調査、対応を支援する
- Accton Technologyの事例では1件当たりの平均調査時間が3時間から10分に短縮され、自社運用とExaforce MDRから運用形態を選べる
クラウドやSaaSの普及で、ユーザーやシステムは複数のサービスを横断して稼働するようになりました。盗用された正規アカウントによるログインやOS標準機能を悪用する操作は、正常な業務操作と見分けにくく、単一のログやアラートだけでは攻撃かどうかを判断できない場合があります。ところが判断に必要な情報はID管理、EDR(端末での検知・対応)、クラウド、SaaS、ネットワークなどに分散し、製品ごとのユーザー・端末・権限の情報は自動では結び付きません。アナリストは複数の管理画面を行き来し、場合によっては他部署に問い合わせながら「何が起きたのか」を手作業で組み立て直しています。
調査の負荷は「アラート件数×1件当たりの調査工数」で捉えられます。アラートが増えなくても、情報の照合に時間を取られれば対応は滞ります。監視領域を広げるために製品を追加しても、情報を相関分析する仕組みがなければ、調査の手間とアラートを増やす結果になりかねません。
本稿は、Agentic SOC PlatformがSOCの調査と対応をどう変えるのかをQ&A形式で解説します。
ナレッジグラフで「誰が、どの権限で、何をしたか」をつなぐ
Q ExaforceのAgentic SOC Platformは、SOCの調査を滞らせる「情報の分断」をどのように解消しますか?
A データを取り込む段階で関係性をひも付け、ユーザー、アカウント、端末、権限、リソース、操作履歴のつながりを「リアルタイムセキュリティナレッジグラフ」として構造化します。AIとアナリストがこの共通基盤を参照するため、調査のたびに情報を集め直す手間を減らします。
複数システムのログを集約・分析するSIEMや、対応手順を自動化するSOARは既にSOC運用を支えており、生成AIによる検索・要約支援も普及し始めています。しかし、情報の関連付けがどこまで及ぶかは製品や構成に左右されます。調査のたびに「誰が、どの権限で、何をしたのか」をアナリストが手作業で組み立て直しているなら、そこに大きな改善の余地があります。
Agentic SOC Platformは、AIに与えるデータを準備する段階からこの問題に取り組みます。既存のセキュリティ製品やクラウド、SaaSなどからログ、アラート、設定情報、コード、IDといったデータを取り込み、正規化、重複排除、補足情報の付加、相関分析を自動で行います。その上で、組織内の関係性をナレッジグラフにまとめます。
ナレッジグラフは、ログを時系列に並べただけのものとは違い、「誰が、どのアカウントと端末を使い、どの権限で、どのリソースに対し、何をしたか」をつなぐ動的なマップです。クラウドのアカウントと実際のユーザー、利用端末、アクセスしたファイル、権限変更、前後の操作が結び付くので、AIとアナリストが同じ文脈でログの意味をつかめるようになります。ナレッジグラフそのものが結論を出すわけではなく、AIとアナリストが相互に参照する共通基盤として機能します。検知から調査、対応へと進んでも同じ関係性を使い続けられる点が特徴です。なお、利用できる情報は接続を許可した範囲に限られます。
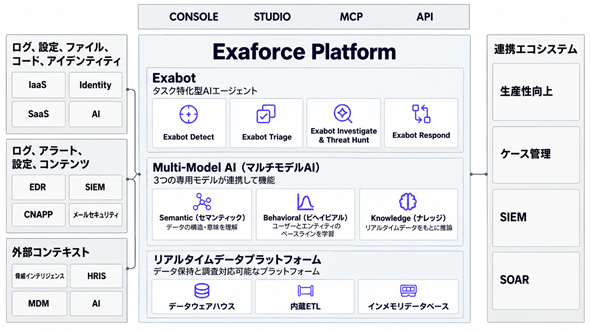 Agentic SOC Platformはログ、ID、権限などの関係性を構造化し、AIと担当者が共通の判断材料を参照できるようにする(提供:Exaforce)
EDRの「重要度:高」を、文脈から誤検知と見極める
Q Agentic SOC PlatformのAIエージェントExabotは、EDRが重要度「高」と判定したアラートが業務か攻撃かをどう見極めますか?
A 前後のログ、接続先、プロセスの親子関係、過去の行動履歴を統合して照合し、検知時の重要度だけに頼らずに判定します。
Exaforceのデモでは、ある開発者のMacBook上でファイル取得コマンド「curl」が実行されました。外部システムに接続してファイルを取得しようとする挙動をEDRが検知し、重要度「高」のアラートを出し、最初の実行は自動でブロックされています。
Exabotが前後のログを解析すると、8秒後にコマンドが再実行され、ファイルの取得とライブラリの展開まで完了していたことが分かりました。再実行時は一部のオプションが変わっていたため、EDRの検知条件をすり抜けたと推測されます。Exabotはさらに、取得先がデータベース「DuckDB」の公式GitHubで、接続先IPアドレスもGitHubの配信基盤(CDN)に属することを確認しました。プロセスの親子関係をさかのぼると、curlはAIコーディングツール「Claude Code」からシェル経由で実行されており、この経路は開発者の日常的な開発手順と一致していました。アクセス元IPも過去90日間の履歴(Google Workspace、GitHub、Okta)と一致し、過去の類似アラートで悪性が確認されたこともありませんでした。Exabotはこれらを総合し、開発業務に伴う正規ファイルの取得として「誤検知(False Positive)」と高い確信度で評価しています。
こうした判定を支えるのが、3つのAIモデルを組み合わせた「Multi-Model AI」です。「Semanticモデル」は取り込んだデータの構造を整理し、ID、リソース、操作などが何を表すのかを意味付けします。「Behavioralモデル」はユーザーやアカウント、端末、リソースの通常の状態を継続的に捉え、場所や時間帯、属性、関連するリスクを組み合わせて機械学習で異常度を算出します。「Knowledgeモデル」は、ユーザーや端末などを表すオブジェクト間の関係をリアルタイムのデータでナレッジグラフとして構造化し、脅威情報、セキュリティの専門知識、組織のルール、過去の判定履歴を組み合わせて、LLM(大規模言語モデル)で推論・判定します。文脈を持たない生データが人にもAIにも使いやすい形に整えられるため、LLMがすぐに参照でき、信頼性の高い判断につながります。
判断理由と証拠を示し、重要な対応は人が統制する
Q Agentic SOC Platformでは、Exabotの判断や自動対応を人がどのように確認・統制できますか?
A 評価の理由や証拠をまとめた「Finding(調査結果レポート)」から根拠データまでたどって、AIの評価を検証できます。対応を担う「Respond」では、端末隔離や権限停止などの高リスク作業に人の承認ステップを挟むよう設定できます。
Exabotは、用途に応じた4つのAIエージェントで構成されています。クラウドやSaaSなどの異常を検知する「Detect」、既存のSIEMやEDRのアラートを取り込んで対応の要否や優先順位を評価する「Triage」、自然言語やUI操作で追加調査や仮説検証を進め、根本原因や影響範囲の特定を支援する「Investigate」、本人確認、端末隔離、アクセス権の取り消しなどの一次対応をワークフローとして実行する「Respond」です。4つは常に決まった順番で動くわけではなく、既存製品のアラートをTriageに直接取り込むことも、アナリストがInvestigateで自ら仮説を検証することもできます。
アナリストに提示されるのは、生のアラートデータやAIが生成した短い要約文だけではありません。Findingには、事象に対する評価、その理由、判断を左右した主要指標、影響を受けるIDやリソース、参照したログや証拠、推奨される次のアクションがまとめられています。担当者は一次ソースまでたどってAIの評価を素早く確かめ、追加調査や設定変更、上位担当者への引き継ぎへ移れます。ログを一から追い直す負担が減り、組織内への説明責任も果たしやすくなります。
Respondでは、組織のセキュリティポリシーに沿ったワークフローを設定できます。自動処理と人の判断の境目は許容リスクに応じて柔軟に決められ、低リスクの定型作業はAIで即時に自動化し、端末隔離や権限停止のような高リスク作業には人の承認を挟むといった使い分けが可能です。調査・対応の履歴は、事後検証や監査ログとして利用できます。ExaforceのShang Li氏(Director)は「AIが理由と証拠をそろえ、人が短時間で確認して判断できる状態を作ることが重要です。攻撃の速度と量が増す中、情報収集から全てを人手で運用するには限界があります。機械が得意な処理速度と規模を生かしつつ、事業影響を伴う重要判断は組織のルールに沿って人の手で統制します」と説明しています。
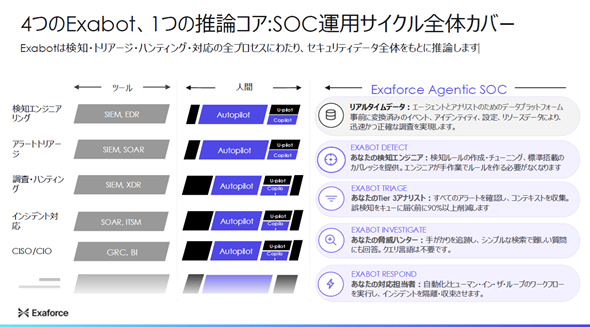 用途に応じた4つのAIエージェントで構成される「Exabot」が、同じデータと文脈を参照しながらSOCの運用サイクル全体をカバーする(提供:Exaforce)
既存の投資を生かしたまま、調査時間を3時間から10分へ
Q Agentic SOC Platformを既存のSIEMやEDRと併用すると、どのような導入効果が出ていますか?
A Exaforceが公開するAccton Technologyの事例では、1件当たりの平均調査時間が3時間から10分に短縮され、誤検知に伴うノイズアラートが91%減少したと報告されています。
Agentic SOC Platformは、既存のセキュリティ投資を無駄にせず、分散したデータを共通基盤で関連付けて、検知、トリアージ、調査、対応を単一の環境で進められるように設計されています。狙いは担当者の置き換えにありません。アラートごとの情報収集と一次調査をAIエージェントが引き受け、限られた専門人材が真の脅威や人の判断を要する高度な事象に集中できるようにすることです。
Accton Technologyの事例では、時間短縮やノイズ削減の他に、既存製品が悪意ある動作を遮断した後も侵害リスクが残る端末を見つけ、追加調査につなげた実績も報告されています。遮断されたことで調査を終えず、対処が十分だったかまで確かめられる点は、処理速度の向上にとどまらない調査の質の高さを示しています。Exaforceの強みは検知手法そのものより、複数領域のデータを関連付け、AIエージェントが調査と対応に共通して使える設計にあるといえます。
自社運用かMDRか、体制に合わせて利用形態を選ぶ
Q Agentic SOC Platformは、24時間365日の監視体制を自社で確保できない企業でも利用できますか?
A 利用できます。Agentic SOC PlatformをExaforceの専門アナリストとExabotが運用する「Exaforce MDR」があり、自社SOCでの内製運用と体制に応じて選べます。
Agentic SOC Platformは、自社のSOCチームによる内製運用に対応しています。一方、夜間や休日を含めた監視を自社だけで賄うのが難しい企業はExaforce MDRを選べます。MDRを利用する場合も、自社のAgentic SOC Platformでアラート、調査、判断、対応の内容をいつでも確認できます。自社SOC内に知見を蓄積しながら使うのか、専門家に運用を任せるのかは、現在の体制と目指す運用に合わせて決めることになります。
導入時は、AIの機能面を評価するだけでなく、「どのデータを接続するか」「誰がFindingを確認するか」「どの対応まで自動化するか」という運用設計を整理しておきたいところです。効果を確かめる際は、自社で発生した過去の多様なアラートデータを使い、必要なデータがつながるか、判定理由と証拠をスムーズに追えるか、影響の大きい操作を統制できるかを検証するのが効果的です。アラート削減率だけでなく、担当者の確認時間、引き継ぐ情報の質、追加調査の進めやすさなど、SOC運用の質的な変化を多角的に評価することが、運用刷新を成功させる鍵になります。
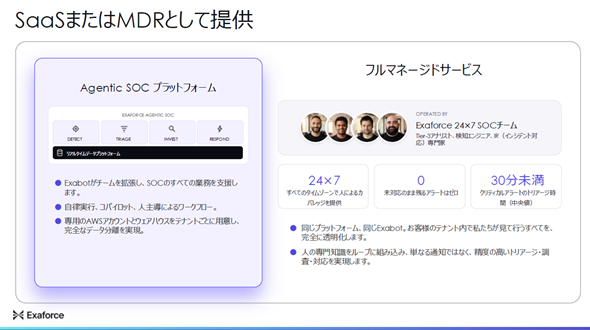 Exaforce MDRでは、Exaforce側の専門家とExabotがAgentic SOC Platformを運用し、利用企業はアラートから対応までの内容をいつでも確認できる(提供:Exaforce)
まとめ
SOCの調査を滞らせているのは、アラートの多さに加え、分散した情報をひも付け直す手間です。ExaforceのAgentic SOC Platformは、データの関係性をナレッジグラフとして構造化し、4つのExabotが同じ文脈を使って検知から対応までを支えます。AIが理由と証拠をFindingとしてそろえ、事業に影響する判断は組織のルールに沿って人が統制する設計です。導入を検討する際は、自社の過去のアラートで検証し、確認時間や引き継ぐ情報の質といった運用の変化まで見て評価することをおすすめします。
記事の全文はこちら:
Copyright © ITmedia, Inc. All Rights Reserved.
提供:Exaforce Inc.
アイティメディア営業企画/制作:ITmedia エンタープライズ編集部/掲載内容有効期限:2026年12月8日
 ITmediaはアイティメディア株式会社の登録商標です。