“人海戦術に頼らない”脆弱性管理の現実解 専門家も評価した「運用のかかりつけ医」:SBOM運用を「形だけ」で終わらせない
不正アクセス対策サービス「Capy CAPTCHA」を展開するCapyが「SBOM」を活用した脆弱性管理体制を構築した。大量の脆弱性情報の中から自社への影響を迅速に見極められる基盤をどのように実現したのか。
ソフトウェアサプライチェーン攻撃の脅威が高まる中で、システムの安全性確保が急務となっている。その有効な対策として、ソフトウェアの構成要素や依存関係をリスト化して管理する「SBOM」(Software Bill of Materials:ソフトウェア部品表)の導入が広がっている。
高度化するサプライチェーンリスクへの対応
不正アクセス対策サービス「CapyパズルCAPTCHA」(以下、Capy CAPTCHA)を手掛けるCapyは、金融やEC、メディアなど幅広い業種の企業にCAPTCHAサービスを提供している。CAPTCHAは、アクセスリクエストが人間なのかbotなのかを判別する技術であり、Webサービスにおいてログインや会員登録の前段階に配置される。いびつな形の文字を読んで入力するCAPTCHAサービスが主流だが、Capy CAPTCHAは直感的に操作できるパズル形式を採用しており、国内外数十社が導入している。
Capy CAPTCHAは認証フローの入り口に位置するため、同サービスが停止すると顧客が提供するサービスのログインや会員登録などの機能に影響が及ぶ可能性がある。それは、企業向けSaaSを提供する事業者として避けなければならない事態だ。Capyには、確実な脆弱(ぜいじゃく)性の管理とセキュリティ対策が求められている。
そのため同社は、自社インフラの脆弱性管理体制を適切に運営することが求められる。しかし、日々刻々と発見される大量の脆弱性情報に社内のリソースだけで立ち向かうのは限界があった。Capyは、SBOMを使った脆弱性検査と専門家によるインフラ運用を組み合わせた体制を長年のパートナーであるgrasysと共に構築した。
2017年創業のCapyは、事業成長に伴いインフラを「Google Cloud」に移行した。このプロジェクトを支援したのが同クラウドに精通したgrasysだ。移行後も豊富なノウハウを生かして運用をサポートする中、Capyのシステム構成や課題を熟知するパートナーとして、grasysは今回新たにSBOMの導入を提案した。
単純な情報収集では追い付かない脆弱性管理の現実
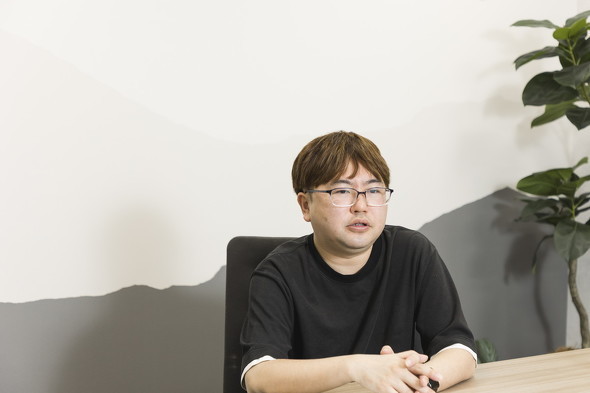
SBOMを導入する以前のCapyは、脆弱性管理を外部ベンダーのセキュリティ診断に大きく依存していた。同社の松本悦宜氏は、当時の状況を次のように振り返る。
「ネットワーク診断のクラウドサービスで、ミドルウェアやライブラリに脆弱性があるかどうかをチェックしていました。外部ベンダーとの連携が必要になり、手間やコストがかかるため、年1回の確認を基本として有事の際は柔軟に対応する体制を取っていました」
脆弱性への対応は時間との戦いだ。Javaのフレームワーク「Apache Struts」の脆弱性やJavaのログライブラリ「Apache Log4j」の脆弱性(Log4Shell)など、脆弱性情報の公開によって、それを悪用した攻撃が増えるケースもある。そういった場合に備え、より能動的に対策できる体制が必要だった。
松本氏は、セキュリティインシデントの調査や助言を手掛けるJPCERTコーディネーションセンターの業務に携わっていた経験があり、定常的な脆弱性監視の重要性は誰よりも理解していた。それでも、Capyが自社だけで脆弱性管理のシステムを構築・運用するのは難しかったと語る。
「自社のシステムがどのミドルウェアを使っているか分かっていても、『そのミドルウェアが使用する別のミドルウェア』などの依存関係を全て把握するのは困難でした。バージョン管理についても『どのバージョンにどのセキュリティパッチが含まれているか』は、リリースノートを調べなければ把握できません。これらを網羅するのはほぼ不可能だと感じていました」
当時のCapyでは、ニュースやSNSで脆弱性の動向を把握し、自社の環境に影響があるかどうかを手作業で調査して、影響するのであれば対策を講じていた。それでも、確認作業だけで長い時には2日かかることもあり、調査の高速化が求められた。
SBOMを実運用に落とし込んだ仕組み
SBOMは、ソフトウェアを構成するライブラリなどを一覧にして可視化するもので、脆弱性管理の基盤になる仕組みだ。しかし、継続的な運用体制を維持する上では課題も多い。運用コストも高くなりがちで、定常的に活用できている企業は少ないと松本氏は語る。grasysは、現実的なSBOM活用の仕組みをCapyに提案した。
SBOM生成および脆弱性スキャンの基盤には、オープンソースの「Syft」と「Grype」を採用した。誤検知が少なく動作が安定しているため、自動処理との親和性が高い。運用フローも工夫した。Syftによるコンポーネント解析と「CycloneDX」形式によるSBOMの生成を定期的に自動実行し、Grypeを用いて最新の脆弱性情報と照合する。そして、Capyのシステムに与える影響度などを加味して対応優先度を評価し、その結果をCapyへ報告する。Capyは、その情報を基に対応の要否を判断する。
grasysが脆弱性情報に一次対応するプロセスが、運用効率化の鍵だ。脆弱性情報は年間で数万件に上るため、全てに目を通すのは現実的ではない。grasysは、検出した脆弱性の影響範囲を確認して攻撃が到達しないと判断できる脆弱性など、対応の優先度が低いものを除外する。
脆弱性の対応優先度の判断には、カーネギーメロン大学などが提唱し、CISA(米国土安全保障省サイバーセキュリティ・インフラセキュリティ庁)なども活用する脆弱性トリアージのフレームワークである「SSVC(Stakeholder-Specific Vulnerability Categorization)」の考え方を採用している。脆弱性の悪用状況や攻撃の自動化可能性、資産の露出度、業務への影響度といった多角的な判断材料を踏まえて総合的に優先度を評価し、評価結果とその根拠をレポートにまとめて提供する。
本番環境に影響を与えない設計思想
grasysが構築したシステムの特徴は、稼働中の環境への負荷が小さい点だ。脆弱性スキャンを実行すると、CPUやストレージへの負荷が増大してサービスに影響が出る恐れがある。
「Capy CAPTCHAは、トラフィックが集中することが多々あります。導入しているサービスでキャンペーンなどが実施されると、ログイン画面へのアクセスが急増するためです。過去には、脆弱性のスキャンとお客さまのアクセス集中が重なってインフラのリソースが逼迫(ひっぱく)したことがありました。今回のシステム構築では、既存の環境に影響を与えないことを最優先の条件にしました」
その要望に対してgrasysは、対象のサーバを直接スキャンするのではなく、複製したディスクをスキャン専用のインスタンスで検査するアーキテクチャを構築した。Capy CAPTCHAが稼働している環境への負荷を最小限にできた上に、スキャン時は専用インスタンスを一時的に動かすのみなので運用コストも抑えられた。
脆弱性の影響判断にかかる時間を大幅に削減
SBOM導入によって、Capyは脆弱性が自社システムに影響するかどうかの判断にかかる時間を大幅に短縮できた。
「脆弱性管理で最も難しいのが、『その脆弱性が自社の環境に影響するかどうか』を判断することです。以前はgrasysにアドバイスを求めるなどのコミュニケーションが発生し、時間がかかることもありました。新システムはgrasysが一次判断を終えた状態で情報が届くためコミュニケーションコストが大きく減少し、対応の要否をすぐに判断できるようになりました」
年間数万件に上る脆弱性情報の中から重要なものを取りこぼさずに把握できる安心感も、大きな効果の一つだ。SaaSベンダーであるCapyにとって、顧客からの問い合わせへの回答速度が信頼につながる。「今の体制を進化させれば、専門家の知見に基づいた正確な回答を迅速に返せるようになります」と松本氏は期待を寄せる。
日常の運用と一体で回す「かかりつけ医」の価値
松本氏は、SBOM導入におけるgrasysの役割を次のように評価している。
「『1日2回は脆弱性をスキャンすべき』という考え方もありますが、そのような運用方法は継続性に課題があります。grasysは、当社の実情を考慮した現実的な提案をしてくれるので助かっています」
Capyのインフラ運用を日常的に支援し、同社のビジネスを熟知しているgrasysだからこそ、「脆弱性スキャンが本番環境に与える影響」「運用可能なコストに収まっているかどうか」などを正しく見極められた。松本氏はこの関係性を「かかりつけ医の考え方」と表現し、システム環境を把握しているパートナーと共に運用体制を構築することの重要性を強調する。
テクノロジーを武器に、専門家と挑む「運用の自走化」
Capyは、SBOMを使って脆弱性を管理していることを対外的に周知する考えだ。海外では、政府のシステム調達にSBOMの導入を義務付ける動きがある。日本でも、経済産業省がソフトウェアサプライチェーンに関する認定制度の整備を進めており、その一環としてSBOMが要件となる可能性もある。Capyが当局の動きに先行してSBOM導入の一歩を踏み出せたことは大きな意味を持つ。
セキュリティの専門家として脆弱性対応の現場経験も持つ松本氏は、同じ課題を抱える企業に次のようにメッセージを送る。
「日本の企業は人海戦術を好む傾向がありますが、それではいつまでも人材不足は解消しません。SBOMの導入を試みるのであれば、今あるテクノロジーをうまく使いつつgrasysのような専門家の力も借りて『自分たちで主体的に運用できる体制』をつくることが、結果として最短で最良の道になります。全てを任せきりにするのではなく、自分たちも理解を深めながら専門パートナーとうまく役割分担することが合理的な選択になるでしょう」
SBOMは、「概念として理解されている状態」と「実際に運用されている状態」の間に大きな壁がある。その壁を乗り越えるための答えの一つが、日常的なインフラ運用と一体化した専門パートナーとの協働にあるだろう。
Copyright © ITmedia, Inc. All Rights Reserved.
関連記事
 AWSで「止まらないインフラ」を作る 上場に向けたサービス刷新プロジェクトの舞台裏
 データ活用プロジェクト成功の勘所 開発途上国の感染予測システム構築に学ぶ
 生成AIで社内資料検索、欲しい情報をすぐに入手できるシステム 島津製作所の事例から学ぶ
関連リンク
提供:株式会社grasys
アイティメディア営業企画/制作:ITmedia エンタープライズ編集部/掲載内容有効期限:2026年12月26日