




















IIJ不正アクセス、原因は「Active! mail」の脆弱性を悪用したゼロデイ攻撃 586契約で漏えい判明
インターネットイニシアティブ(IIJ)は4月22日、15日に公表した法人向けメールセキュリティサービス「IIJセキュアMXサービス」への不正アクセスに関する調査結果を発表した。漏えいが判明したのは586契約で、原因は他社製ソフトウェアの脆弱性だという。
 IIJ、不正アクセスについて調査結果を発表(出典:IIJのプレスリリース)
586契約で情報漏えいを確認
情報漏えいの対象となった契約数は586契約(同一顧客で重複しているものは除外)。内訳は、電子メールのアカウント・パスワードの漏えいが132契約、電子メールの本文・ヘッダ情報の漏えいが6契約、当該サービスと連携されていた他社クラウドサービスの認証情報の漏えいが488契約となっている。
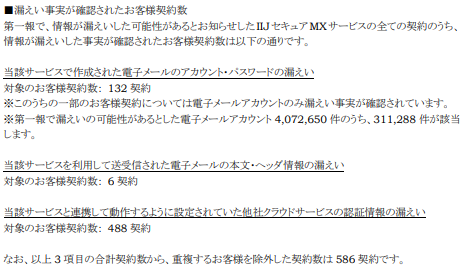 漏えい事実が確認された顧客契約数(同上)
現在も契約中の顧客に対しては、個別に案内を行っている。また、運用管理担当者は法人サービスの利用者向けWebサイト「IIJサービスオンライン」からIIJによる案内を確認できる。過去の顧客に対しては、相談フォームでの問い合わせを受け付けている。
原因は第三者製ソフトウェアの脆弱性
あわせて、不正アクセスの原因も公表した。サードパーティーのソフトウェアとして使用していた「Active! mail」の脆弱性を悪用されたという。
「Active! mail」は、クオリティア(東京都中央区)が提供するWebメールサービス。脆弱性は今回の事案により初めて明らかになったもので、4月18日に脆弱性対策情報ポータルサイト「JVN」(Japan Vulnerability Notes)において、緊急度の高い脆弱性として公開された。
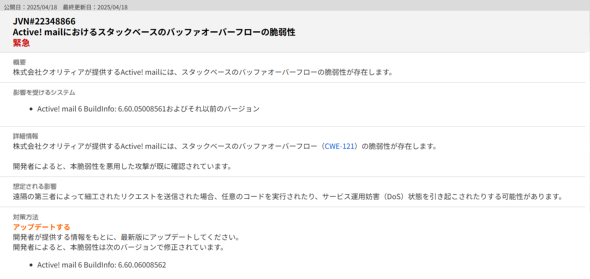 JVNで公開された脆弱性対策情報(出典:JVN)
「Active! mail」にはスタックベースのバッファオーバーフロー(CWE-121)に該当する脆弱性が存在しており、「遠隔の第三者によって細工されたリクエストを送信された場合、任意のコードを実行されたり、サービス運用妨害(DoS)状態を引き起こされたりする可能性がある」という。なお、IIJセキュアMXサービスにおいては、当該ソフトウェアによるオプション機能は2025年2月をもって提供終了している。
IIJは4月15日に当該事案を公表。2024年8月3日以降に受けた、IIJ セキュアMXサービスへの不正アクセスにより、全ユーザー400万アカウント超のメール情報や認証情報などが漏えいした可能性があるとしていた。
同社は再発防止に向けて、セキュリティ対策および監視体制の強化について検討を進めていると発表。あわせて「関係機関と連携して対応を行っている。新たにお知らせすべき内容が判明した際は、速やかに情報を開示していく」とコメントしている。
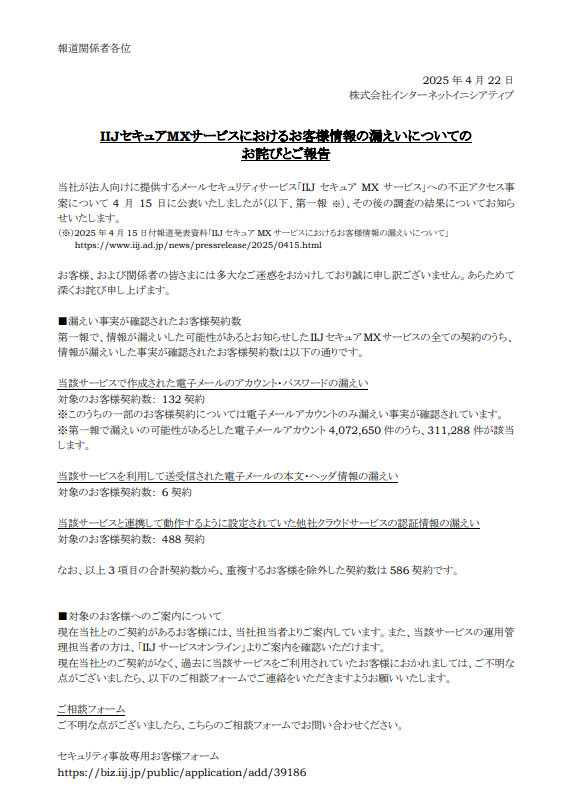 IIJの発表全文(1/2)
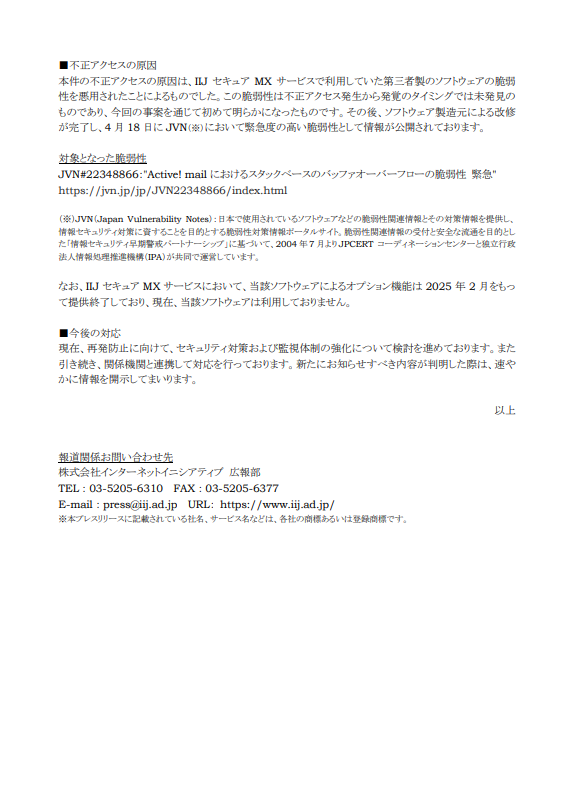 IIJの発表全文(2/2)
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
-
2
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
-
3
パナソニックHD子会社、使用禁止の生成AIに従業員約33万人分の個人情報をアップロード
-
4
B級感がたまらない? 映画「ストリートファイター」の魅力と原作ゲームの歴史、ゲーマーマンガ家が熱弁
-
5
「Claude Mythos 5」、危害の兆候を顧みず実在の開発者を標的に──AnthropicとAISIが分析結果を公開
-
6
GMO、不正取引の被害額を補償へ 見舞金5000円も 「お名前.com」FX用VPSへのサイバー攻撃で
-
7
PHP脆弱性でいち早くサービス停止したコドモン 背景に「被害が出てからでは取り消せない」
-
8
GMO、「能動的サイバー防御」発動を政府に要請 「お名前.com」FX用VPSへの攻撃で
-
9
ロリポップ改ざん問題でツイート炎上のGMO熊谷社長、「強気すぎた」と謝罪
-
10
「AIでエンジニア派遣は不要になる」のか? 各社に肌感を聞いた 求められる人材、明確に変化
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR