


「Claude Mythos」が15年前のバグも発掘、Firefoxの修正数が一挙に15倍超に
Mozillaは5月7日、米Anthropicが4月に発表したAIモデル「Claude Mythos Preview」によって、「Firefox」で多数の深刻なバグが発見されたと発表した。同モデルへのアクセスはMozillaなど一部のパートナーに限定されており、一般には公開されていない。
Mozillaは2週間前、Claude Mythos PreviewなどのAIモデルの支援により、Firefoxに潜在していた前例のない数のセキュリティバグを特定・修正したと発表していた。今回のブログ投稿では、その具体的な手法と成果を詳述している。
従来、AIが生成するセキュリティバグレポートはオープンソースプロジェクトの開発者にとって頭痛の種だったという。LLMに「問題」を発見させるのは安価で容易だが、それに対応するのはプロジェクトのメンテナーにとって低速かつ高コストという非対称な負担が生じていた。しかし、ここ数カ月でモデルの能力向上とハーネス(制御・検証の仕組み)の改善が組み合わさり、この状況が劇的に変化したとしている。
Claude Mythos Previewによって271件のバグが特定され、Firefox 150に修正が盛り込まれたほか、149.0.2および150.0.1にも修正が反映された。発見されたバグの中には長期間見過ごされていたものも含まれており、15年前から存在していた<legend>要素のバグや、20年以上前から潜んでいたXSLTのバグなども修正対象となった。271件のうち、180件がhigh、80件がmoderate、11件がlowに分類されている。
AIの活用によってバグ修正数が激増したことは数字にも表れている。Mozillaが公開したグラフによると、2025年を通じてFirefoxのセキュリティバグ修正数は月当たり17~31件で推移していたが、AnthropicがFirefoxチームに直接バグを報告した2026年2月に61件、3月に76件と増加し、Claude Mythos Previewの成果が反映された2026年4月には423件と、従来の約15倍に達した。
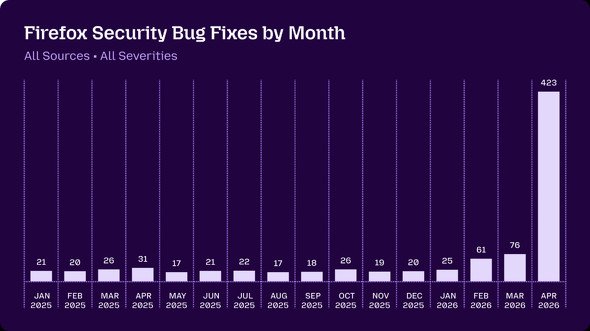 月別Firefoxセキュリティバグ修正数。2026年4月はAIによるバグ発見の成果が反映され、423件と過去最多を記録した(画像:Mozilla)
なお、Firefoxチームはバグの「発見」にAIを活用しているものの、修正作業はエンジニアが担っている。すべてのバグは適切に修正するために丁寧な対応が必要であり、100人以上がコードの修正に貢献したとMozillaは説明している。AIによる大量のバグ報告への対応は多大な作業量をもたらしたとしつつも、「これまでで最もセキュアなFirefox」を出荷できたとチームの取り組みを称えた。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia AI+に関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
なぜ中国はヒューマノイドを量産するのか 突き動かす「焦り」と足踏みの正体
-
2
「オントロジー」とは結局何なのか Palantir、Databricks、Snowflake、NVIDIAで中身が違う理由
-
3
孫正義氏が明かす、アンソロピック出資見送りの舞台裏 「僕の失敗」「あん時入れときゃよかった」
-
4
ChatGPT「Plus」プラン一部ユーザーに「dots」解禁 「Business Standard」全ユーザーにも
-
5
孫正義氏が「墓石に刻んでほしい」と明かした言葉 流した涙、もう「時間との勝負」やり残したことは?
-
6
伊藤忠が月1.3万時間削減、数千件の「二重業務」解消へ AI推進で経営陣を動かした「定量の匂い」とは?
-
7
「e-F@ctory」から次の進化へ、三菱電機が描くAI主体の自律型工場
-
8
コマツ油機開発センタが挑む設計プロセス改革、ナレッジ検索/整備に生成AI活用
-
9
日立が「フィジカルAI」で狙う“5年で事業規模2倍”の勝算 3.5万人の新会社トップが語る「戦略の2本柱」とは?
-
10
さよなら「Claude Code」 人気AIに愛想を尽かしたエンジニアの意外な移行先:906th Lap
SpecialPR
ITmedia AI+ SNS
 @itm_aiplusをフォロー
インフォメーション
注目情報をチェック
ITmedia AI+をフォロー
あなたにおすすめの記事PR