




















パスワード入力はアドレスバー領域から──フィッシング防止の新技術、産総研とヤフーが実装例公開
独立行政法人・産業技術総合研究所とヤフーは4月22日、フィッシング詐欺被害の防止を目指す新認証プロトコルを組み込んだWebブラウザを公開した。認証用パスワードの入力欄をブラウザのアドレスバー領域に設け、入力欄の偽装を防ぐなどの機能を備えており、ブラウザに広く採用されるよう標準化を進めていく。6月から「Yahoo!オークション」で実証実験を始める予定だ。
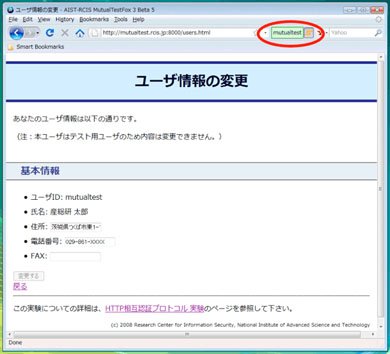 HTTP Mutualアクセス認証でログイン中の様子。緑色になった入力欄にユーザー名が表示され、正規サイトにログイン中であることを確認できる
Firefox 3をベースに、新認証プロトコル「HTTP Mutualアクセス認証」を組み込んだWebブラウザ「MutualTestFox」と、Apacheを同プロトコルに対応させる拡張ソフト「mod_auth_mutual」を開発し、産総研情報セキュリティ研究センター(RCIS)のWebサイトで公開した。
産総研とヤフーは2006年1月から新技術の共同研究を始め、昨年、開発した同プロトコルの仕様書案をIETFに提出。標準化の作業と並行して、仕様書案に基づきブラウザへの実装を進めてきた。
新方式では、同プロトコル専用パスワードの入力欄をブラウザのアドレスバー領域に設ける。Web上のフォームやポップアップウインドウから入力する従来方式と異なり、入力欄の偽装が防止できるとしている。その上、入力パスワードはPAKE(Password Authenticated Key Exchange)方式の暗号プロトコルで認証に使われ、直接サーバに送信されないため、パスワードを安心して入力できるという。
サーバによるブラウザの認証に加え、ブラウザがサーバを認証する仕組みも備える。パスワードがサーバに登録済みかどうかをブラウザ側から確認するため、パスワードを知らない偽サイトはログイン成功を偽装できないという。偽サイトが正規サーバに通信内容を中継する手法による中間者攻撃も、仕組み上、認証に失敗するため防止できるとしている。
認証が成功すれば、パスワード入力欄に、緑色の背景色とユーザー名が表示される。個人情報などを入力する際は、同プロトコルで認証に成功したことを確認した上で行うようにすることで、フィッシング詐欺被害が防げる期待している。
Firefox 3の改変部分とmod_auth_mutualはオープンソースライセンスで公開。実装例のリファレンスとして国際的に紹介し、標準化作業を進めていく。一般に使われているWebブラウザへの標準搭載も目指し、開発者コミュニティーに採用を働きかける。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
7
「推しがそばにいる日常」を ソニー、5万円台の裸眼3Dディスプレイ アニメ公式コンテンツに対応
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
10
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR