




















ファイル名を偽装したウイルスに注意、IPAが呼び掛け
情報処理推進機構(IPA)は11月4日、ファイル名などを細工してコンピュータをウイルスに感染させる攻撃について注意喚起を行った。9月には、この手口を使った「RLTrap」というウイルスの検出が約5万件に上った。
ファイル名を細工してウイルスを感染させる手口は、2006年ごろから度々確認されている。この手口ではUnicodeの制御文字を利用してファイル名の拡張子を偽装するなどし、悪意のあるファイルを安全な別の種類のファイルに見せかけてユーザーをだます。
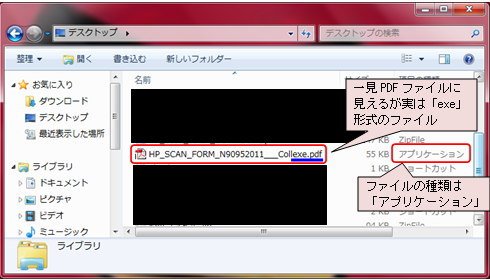 ファイル偽装の一例。PDFファイルを装っているが、実行形式(.exe)となっている。出典:IPA
IPAがRLTrapを解析したところ、Windows 7で動作することが分かったという。感染後にWindowsの特定のフォルダに「csrss.exe」という名前で自身のコピーを作成し、いったん実行されると自身のファイルを削除する。ロシアのあるWebサイトに接続を試みていた。だが解析時点では既にこのWebサイトは存在せず、仮に通信が行われると、別のウイルスをダウンロードして感染させるなどの可能性があった。
対策としては、最新版のウイルス対策ソフトの利用や脆弱性の解消といった基本的な取り組みに加え、Windows 7でのUnicodeの制御文字の使用を制限するポリシーの導入を推奨している。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
auメールで朝から障害 全国で利用しづらい状況に
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
9
「対策を後回しにしたサーバが軒並み狙われている」 相次ぐ不正アクセスにラックCTOが警鐘
-
10
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR