




















Microsoft、NSAが報告した危険度1の脆弱性修正を含む月例セキュリティ更新プログラムを公開
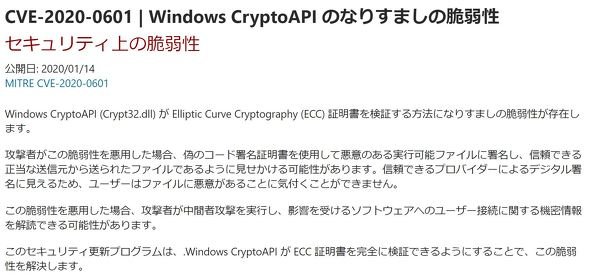
米Microsoftは1月14日(現地時間)、月例セキュリティ更新プログラムを公開した。米国家安全保障局(NSA)から警告を受けた危険度1(上から2番目)の複数のWindowsバージョンに影響する脆弱性「CVE-2020-0601」を含む多数の問題を修正するものだ。
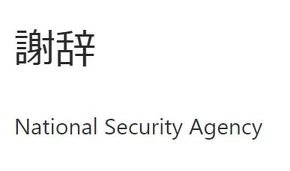 NSAへの謝辞
この脆弱性は、Windows CryptoAPI(Crypt32.dll)がECC証明書を検証する方法に存在する。攻撃者がこの脆弱性を悪用すると、偽の証明書を使って信頼できるプロバイダーになりすまし、ユーザーの機密情報にアクセスする可能性がある。MicrosoftはWindows 10、Windows Server 2016および2019向けのアップデートを提供した。同社は報告者への謝辞にNSAと明示した。
NSAがいつMicrosoftに警告したかは不明だが、米セキュリティ企業Krebs on Securityによると、Microsoftは米軍を含む主要インターネットインフラ管理者には既に更新プログラムを提供済みという。NSAはMicrosoftからの一般向け更新プログラム公開を待ち、セキュリティアドバイザリーで注意喚起した。
NSAはかつて、Windowsの脆弱性を利用するサイバー兵器を開発し、それが流出して問題になった。
この他の更新については、リリースノートを参照されたい。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
【復旧】auで大規模障害 全国で通話・データ通信しづらい状態 緊急通報にも影響
-
2
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
【復旧】auで通信障害 全国の5G SA契約者の一部で
-
7
KDDI、東日本エリアで一時通信障害 ドコモ・ソフトバンクに続き連日で発生
-
8
auメールで朝から障害 全国で利用しづらい状況に
-
9
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
10
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR