




















Windows 10、11などのゼロデイ脆弱性、パッチ公開前に報告者が概念実証コード公開
米Microsoftが11月のセキュリティ更新プログラムで修正したはずのWindowsインストーラのローカル昇格特権の脆弱性「CVE-2021-41379」はまだ完全に修正されておらず、依然として悪用される危険があると、この脆弱性をMicrosoftに報告した研究者が11月21日(現地時間)、GitHubに概念実証コードを公開した。
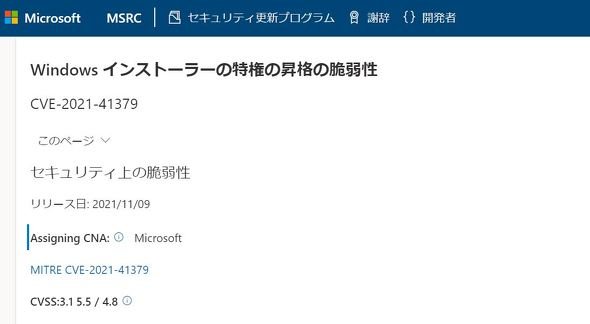 Microsoftによる「CVE-2021-41379」の説明
米Cisco Systemsのセキュリティ部門Cisco Talos Intelligence Groupは23日、このゼロデイ脆弱性を悪用する実際のマルウェアサンプルを既に検出していると発表した。
この脆弱性を報告した自営のセキュリティ研究者、アブデルハミド・ナセリ氏は、Microsoftが公開したCVE-2021-41379のパッチを分析したところ、バグが正しく修正されていないことを発見したという。
同氏が公開した概念実証では、最新のパッチを当てたWindows 10、11、Windows Server 2022で、Microsoft Edge Elevation Service DACL(任意のアクセス制御リスト)を上書きし、それ自体をサービスの場所にコピーして実行し、昇格された特権を取得できたとしている。
ナセリ氏は米Bleeping Computerに対し、この脆弱性の修正を待たずに概念実証を公開した理由を、Microsoftがバグ報奨金を減額したことに対する不満だと語った。
本稿執筆現在、このリスクを軽減するための公式の回避策はまだない。ユーザーにとっての最善策はMicrosoftが正しく機能する新たなパッチを提供するのを待つことだとナセリ氏は語った。
【更新履歴:2021年11月25日午後4時45分 当初報告者を「米Trend Microの研究者」としていましたが、同社の従業員ではなく、自営のセキュリティ研究者でした。お詫びして訂正します。】
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
【復旧】auで大規模障害 全国で通話・データ通信しづらい状態 緊急通報にも影響
-
2
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
【復旧】auで通信障害 全国の5G SA契約者の一部で
-
7
KDDI、東日本エリアで一時通信障害 ドコモ・ソフトバンクに続き連日で発生
-
8
auメールで朝から障害 全国で利用しづらい状況に
-
9
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
10
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR