




















Lapsus$に侵入されたOkta、「影響を受けた顧客は366社」 経緯を説明
多要素認証などクラウドの統合認証基盤サービスを手掛ける米Oktaは3月23日(現地時間)、20日にサイバー犯罪グループLapsus$が投稿したOktaの内部システムの画面のスクリーンショットについて説明した。
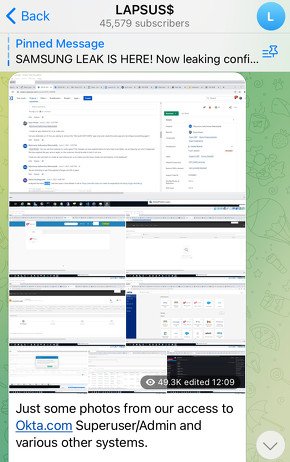 Lapsus$がTelegramに投稿したOktaのスクリーンショット
Oktaは22日には、Lapsus$が投稿したスクリーンショットが自社のものであることを認め、これが1月に発生したサイバー攻撃に起因するものだと説明していた。
Oktaのデビッド・ブラッドベリーCSO(最高セキュリティ責任者)は、1月にシステムに侵入されてからLapsus$がスクリーンショットを投稿するまでの経緯を時系列で説明した。
侵入されたのはOktaではなく、カスタマーサポートを外注している米Sitel Group傘下のSYKESという請負企業のサポートエンジニアのノートPCだったという。「ここで起きたシナリオは、カフェでPCから離れた事例に似ている。攻撃者はこの場合、実質的にPCの前に座り、マウスとキーボードを利用している」とブラッドベリー氏は指摘する。そのような状態から、リモートデスクトップのセッションで一連のスクリーンショットを撮られたという。
【修正履歴:2022年3月25日午前10時50分 攻撃者による侵入状況の説明について、正確でない表現があったため修正しました】
サポートエンジニアのログイン権限は限られているので、クリティカルなデータにはアクセスできないとブラッドベリー氏は強調する。それでも、同社顧客の約2.5%に当たる366社が影響を受けた可能性があるという。可能性のある顧客には既に個別にメールで連絡済みだ。
Oktaは1月20日に不正侵入のアラートを受信してすぐにサポートエンジニアのアカウントを停止するなど迅速に対処し、Sitelにも連絡した。Sitelは21日に外部のフォレンジック調査企業に調査を依頼したが、その報告が上がってきたのは3月17日だった。
ブラッドベリー氏は今回の事件での大きな被害はなく、「セキュリティへの取り組みを強化するのに役立つだけだ」と語った。
Lapsus$は米Microsoftのソースコードも盗んだとしてTelegramに画像を投稿していた。Microsoftは22日、実質的な被害はなかったとして、こうした攻撃に対する対策を紹介した。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
【復旧】auで大規模障害 全国で通話・データ通信しづらい状態 緊急通報にも影響
-
2
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
【復旧】auで通信障害 全国の5G SA契約者の一部で
-
7
KDDI、東日本エリアで一時通信障害 ドコモ・ソフトバンクに続き連日で発生
-
8
auメールで朝から障害 全国で利用しづらい状況に
-
9
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
10
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR