




















羽田空港の“顔パス搭乗システム”で情報持ち出し事案発生 元従業員PCから約1000人分のデータ発見
羽田空港国際線で運用されている顔認証技術搭載の搭乗手続きシステム「Face Express」で、管理会社の元従業員による内部情報の持ち出し事案が発生した。持ち出された情報は4月8日までに全て回収して完全削除済み。第三者に漏えいした形跡はないとしている。
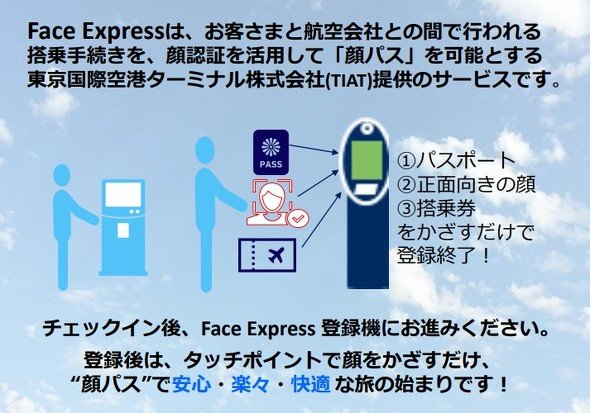 Face Expressの活用方法(羽田空港旅客ターミナル「顔認証による搭乗手続き“Face Express”のご利用について」より)
持ち出されたのはシステム内部に保存された顔写真やパスポート情報、搭乗券情報など1046人分。それぞれの情報はひも付けできない状態になっていたという。国際線旅客ターミナルを管理する東京国際空港ターミナル(東京都大田区、TIAT)と日本空港ビルデング(大田区、JAT)が8日に経緯を公表し謝罪した。
情報を持ち出したのはFace Expressの運用を担当するエアリンク(東京都港区)の元従業員。同社によると、元従業員は職務怠慢や社内規定違反により1月末で退職勧告を受け退職したが、その後に元従業員の個人PCにFace Expressのデータが保存されていることが分かったという。
エアリンクによると、元従業員は同社の規定に反して個人PCでFace Expressの内部情報を管理。システム内部に保存されるデータは記録から24時間以内に削除する決まりだったが、元従業員の職務怠慢により個人PC内に放置されていたとしている。
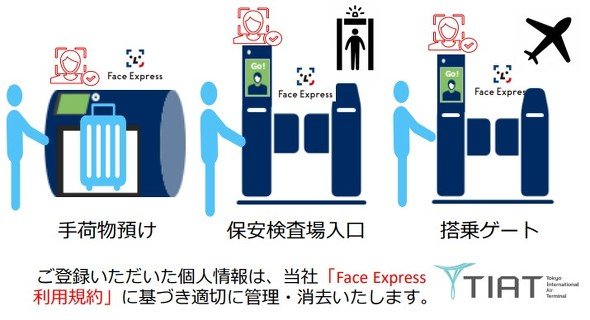 取得したデータの削除はシステムの利用規約第4条にも記載あり
TIATとJATはエアリンクに再発防止策の実施を指示。エアリンクは、Face Expressの管理機能へのアクセス権限を厳格化し、データコピーの禁止などの措置をとるとともに、社内規定の周知を再度徹底するとしている。
Face Expressは2021年7月に成田空港と羽田空港が本格導入したシステム。一度パスポートと顔写真の登録を済ませれば、手荷物預けや保安検査場への入場、搭乗ゲートなどを“顔パス”できる。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
【復旧】auで大規模障害 全国で通話・データ通信しづらい状態 緊急通報にも影響
-
2
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
【復旧】auで通信障害 全国の5G SA契約者の一部で
-
7
KDDI、東日本エリアで一時通信障害 ドコモ・ソフトバンクに続き連日で発生
-
8
auメールで朝から障害 全国で利用しづらい状況に
-
9
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
10
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR