




















Dockerがコードネーム「Docker Debug」発表 コンテナ内に任意のデバッグツール群を一括導入、効率的なデバッグを実現
この記事は新野淳一氏のブログ「Publickey」に掲載された「Dockerがコードネーム「Docker Debug」発表、コンテナ内に任意のデバッグツール群を一括導入、効率的なデバッグを実現。DockerCon 23」(2023年10月12日掲載)を、ITmedia NEWS編集部で一部編集し、転載したものです。
米Docker社は米ロサンゼルスで10月3日と4日の2日間、年次イベント「DockerCon 23」を開催しました。
1日目の基調講演で、Dockerコンテナ内でのアプリケーションのデバッグを高効率化するDocker Desktopの新しい拡張機能「Docker Dubug」(コードネーム)が発表されました。
コンテナのデバッグは面倒
一般にDockerコンテナは、使用メモリの最小化とセキュリティを高めるなどの目的で、余計なシェルコマンドやツールなどを徹底的にそぎ落としたOSの上にアプリケーションを載せた構成にします。
そのため、コンテナ内のアプリケーションに問題が発生し、その解決のために基本的な動作確認や設定確認などをしようとした場合でも、下記のようにpingやviなどの基本的なコマンドさえ使えない状態です。
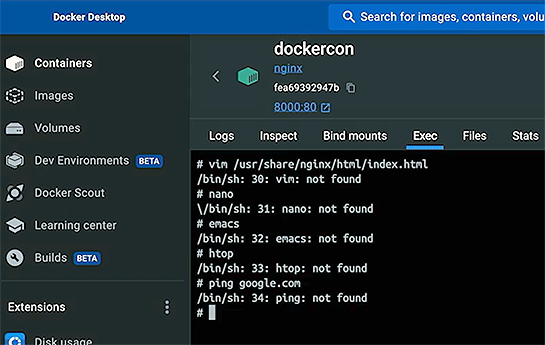
開発者はここから作業を始めなければならず、デバッグ可能な環境の構築に時間がかかってしまいます。
Docker Debugで関連ツールを一括導入
この問題を解決するために発表されたのが、Docker Desktopの拡張機能としてインストール可能なコードネーム「Docker Debug」です。
下記のデモ画面では「Docker Labs Debug Tools」という名前になっています(コマンド名は「dld」)。
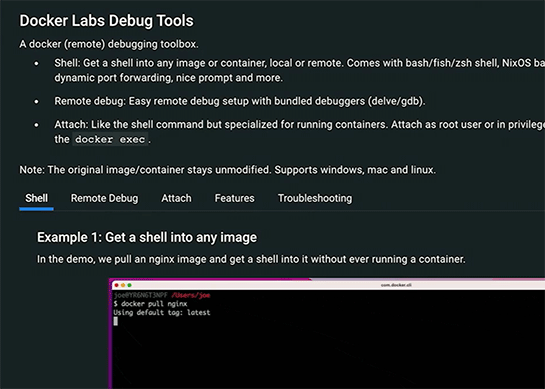
Docker Debugはbash/fish/zshとNixOSベースのパッケージマネージャ、ポートフォワーディングなどの機能をDockerコンテナに組み込むのと一緒に、プログラマがデバッグに必要なツール群をDockerコンテナ内に一括導入できるようになります。
ローカルコンテナだけでなくリモートにあるコンテナにも対応。
下記はdldコマンドでDocker Debugをインストールしたところ。コマンド一発でvimやpingが使えるようになっていることが分かります。
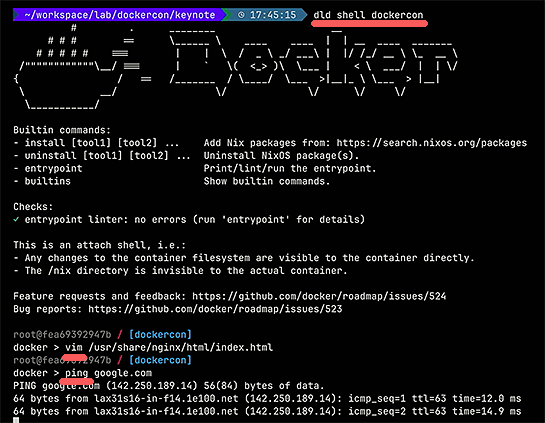
Docker Debugで採用しているNixOSベースのパッケージマネージャは、元の環境に対して非破壊的にパッケージを適用する機能があります。
デモでは示されませんでしたが、この機能を使えばDocker Debugで一発導入したシェルやコマンド群は、またコマンド一発できれいさっぱり消し去ることができて、簡単に元のまっさらなDockerコンテナの環境に戻せると推測されます。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
2
NEC、委託先の情報漏えいで謝罪 「セキュリティ事業を手掛ける企業として反省」
-
3
VTuber「兎田ぺこら」グッズにSNSで風評被害→示談成立 「保護者同伴で謝罪などがあったため」
-
4
JALの予約システムに不正アクセス 約9万人分の予約情報が漏えい 一部ではパスポート番号も
-
5
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
6
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
9
「対策を後回しにしたサーバが軒並み狙われている」 相次ぐ不正アクセスにラックCTOが警鐘
-
10
Anthropic、独自の“創薬活動”に着手 社員1人のバイオ企業を買収、小児難病の治療薬研究を進める
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR