




















阪神タイガース、キャンペーン応募者のメルアドなど8452件漏えいか 委託先の設定ミスで閲覧可能状態に
阪神タイガースは5月17日、業務委託先であるYTE(大阪府大阪市)のクラウドサービス環境の誤設定により、顧客に関する8452件の情報が漏えいした可能性があると発表した。2021年4月1日~24年5月14日の間、同社に管理を委託するデータの一部が外部から閲覧可能な状態になっていたという。
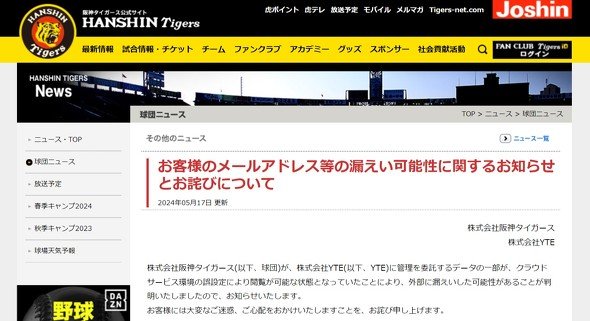 阪神タイガースWebサイトより
漏えいした可能性があるのは、同球団の公式動画配信サービス「虎テレ」が19年10月、21年3月、22年10月、23年10月に実施したプレゼントキャンペーンにおいて、応募フォームを通じて申し込んだ応募者の情報。
漏えいした情報は、応募日時、メールアドレス、性別、年代、居住する都道府県、サービスに対する要望、該当シーズンのベストシーン、申し込みの際に使用していたOS・ブラウザの種類を含む。一方で名前、住所、連絡先、クレジットカード情報などは保持しておらず、漏えいの可能性はないという。
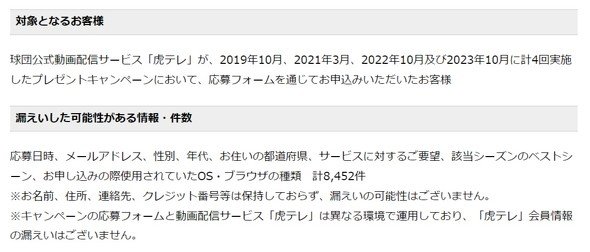 対象者、漏えいした可能性のある情報
同球団は17日時点で情報漏えいの事実や第三者による二次利用その他二次被害は確認していないとしている。また、キャンペーン応募フォームと虎テレは異なる環境で運用しているため、虎テレ会員情報の漏えいはないという。
情報漏えいの可能性が判明したのは24年5月14日。阪急阪神東宝グループ内の別会社でシステムのセキュリティ監視を行っていた調査会社が、当該作業の中で対象データがインターネット上で閲覧可能な状態にあることを確認し、同球団に連絡した。球団は判明後速やかに外部からのアクセスを遮断する措置を実施したという。
阪神タイガースは今後の対策として、YTEとより密接に連携してシステムセキュリティの強化や関係者の教育を徹底し、再発防止に取り組むとしている。
該当顧客には17日からメールで個別に連絡している。同球団は、差出人や件名に心当たりのない不審なメールを受信した場合は、ウイルス感染や不正アクセスなどのおそれがあるため、URLへのアクセスや添付ファイルの開封はせずにメールを削除するよう呼び掛けている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
auメールで朝から障害 全国で利用しづらい状況に
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
9
「対策を後回しにしたサーバが軒並み狙われている」 相次ぐ不正アクセスにラックCTOが警鐘
-
10
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR