




















ポケベル数千台の同時爆発 製造過程で仕込んだ爆弾、メッセージ着信で一斉作動か 海外報道を整理
中東レバノンで数千人の死傷者を出したポケベルの同時爆発事件。米メディアは、民兵組織「ヒズボラ」と敵対するイスラエルが仕組んだ攻撃だったと伝えた。イスラエルの諜報機関「モサド」が製造過程でヒズボラのポケベルに爆弾を仕込み、メッセージを一斉受信させて同時爆発を引き起こしたという見方が広がっている。
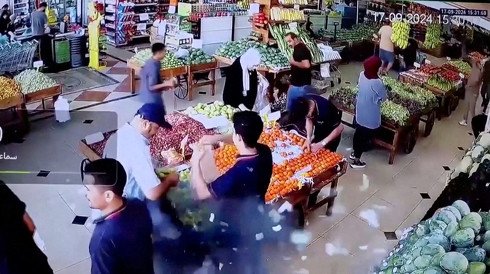 バッグに入れていたポケベルが爆発した瞬間(ロイター提供)
爆発は現地時間の17日午後3時半ごろ発生した。市場で買い物をしていた人などのポケットで爆発が起きたり、煙が噴き出したりする映像が出回っている。この爆発で、ヒズボラの関係者の他、8歳の女の子を含む少なくとも9人が死亡し、数千人が重軽傷を負った。
英ロイターや米The New York Times紙の報道によると、爆発したのは台湾のメーカーGold Apolloの製品とされるポケベル「AR924」または「AP924」だった。ヒズボラがGold Apolloに5000台を注文し、2024年に入ってレバノンに輸出されていたという。
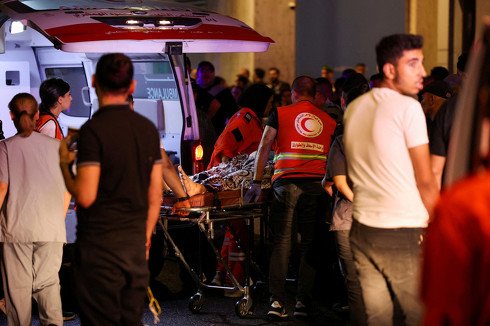 負傷者が救急車で運ばれている様子(ロイター提供)
しかしヒズボラが注文したポケベルは、レバノンに入る前に、製造段階で改ざんされていた。内部のバッテリーの隣に爆発物が配置され、遠隔操作で爆発させるためのスイッチも仕込まれた。コードを仕込んだメッセージを受信すると、スイッチが作動して爆発する仕組みだったという。17日午後3時半ごろ、引き金となったメッセージが着信。ヒズボラ指導者から届いたように見せかけてあった。
爆発物は超軽量で、たとえ端末をスキャンしたとしても検出は困難だったとされる。米CNNはこの爆発について、モサドとイスラエル軍が合同で展開した作戦だったと伝えた。
爆弾ポケベルを製造したのは?
爆発したポケベルのメーカーと伝えられたGold Apolloは「ヒズボラが使っていたのはハンガリーのBACという会社が欧州で製造したモデルだった」と説明している。
Gold Apolloの創業者が報道陣に語ったところによると、BACと契約を結んだのは2021年ごろ。BACは当初、Gold Apolloのポケベルなどを輸入するだけだったが、その後Gold Apolloのブランドを使用して独自のポケベルを製造したいと申し出たという。
問題のポケベルは無線でテキストメッセージを受信して表示できる機能のみを備えており、音声通話などには利用できない。ヒズボラはイスラエルによる監視や追跡を警戒して携帯電話やスマートフォンをメンバーに使用させず、あえてローテクの通信手段を使わせていたという。
爆発の原因については、当初はバッテリーが過熱したなどの可能性も指摘されたが、専門家は「バッテリー問題で今回のような同時爆発はあり得ない」との見方を示している。
事件を巡ってはまだ混乱した状況が続いており、イスラエルが関与を認めたわけではない。それでも攻撃の狙いは明白だとCNN解説員のジョン・ミラーさんは分析する。「『われわれはお前たちがいつ、どこにいようと、われわれが選んだ瞬間にボタン1つ押すだけで、お前たちに到達できる』。それがヒズボラに対するメッセージだった」
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
auメールで朝から障害 全国で利用しづらい状況に
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
9
「対策を後回しにしたサーバが軒並み狙われている」 相次ぐ不正アクセスにラックCTOが警鐘
-
10
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR