




















LINE公式アカウントから“友だち”ユーザーに不審なメッセージ送信 「LINEビジネスID」156件で乗っ取り被害
LINEヤフーは10月24日、LINE公式アカウントなどに必要な「LINEビジネスID」がパスワードリスト型攻撃による乗っ取り被害にあい、対象のアカウントを“友だち”登録していたユーザーに不審なメッセージが送信されるなどの問題が起きていたと発表した。
8月27日、「管理しているLINE公式アカウントで不審なメッセージが送付された形跡がある」とLINEビジネスIDユーザーから問い合わせがあり、調査の結果、パスワードリスト攻撃を受けていたことが判明した。不正ログインされたLINEビジネスIDは、日本国内で12件、海外も含むと156件。
同社は8月26日にも同様な被害を発表していた。
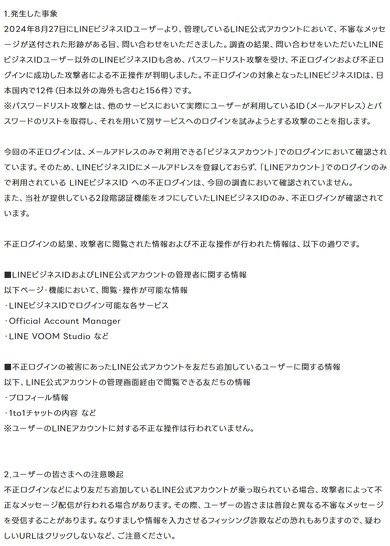 LINEヤフーの告知より
今回、攻撃者に閲覧されたり、不正な操作が行われた可能性がある情報は、LINEビジネスIDの管理画面(Official Account Manager)や、管理画面から閲覧できる連絡先情報(住所、電話番号、メールアドレス)、LINE VOOMの管理ツールなど。
また、被害にあったアカウントを友だち追加しているユーザーのプロフィール情報親、1to1チャットの内容などが閲覧された可能性がある。
メールアドレスのみでログインできる「LINEビジネスアカウント」で、2段階認証機能をオフにしていたIDが対象。LINEアカウントでのログインのみで利用されているIDは被害がなかった。
対策として、被害アカウントのログインセッションを無効化し、パスワードを初期化した他、不正な操作がされた形跡がある管理者には随時、個別に通知している。また、9月3日から2段階認証の有効化を行っている。
管理者には、パスワードの再利用を避けることや、強固なパスワードの設定を呼び掛けている。LINE公式アカウントを友だち登録しているユーザーには、不審なメッセージに注意するよう呼び掛けている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
auメールで朝から障害 全国で利用しづらい状況に
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
9
「対策を後回しにしたサーバが軒並み狙われている」 相次ぐ不正アクセスにラックCTOが警鐘
-
10
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR