




















Felica脆弱性問題、「楽天Edy」「nanaco」「WAON」「QUICPay」も「安心して使って」と声明
ソニーの非接触ICカード技術「FeliCa」のICチップの一部に脆弱性が見つかったことを受けて8月28日、FeliCaを利用した電子マネーサービス運営各社がそれぞれ、「サービスは安全に利用し続けられる」とのコメントを発表した。独自のセキュリティ対策などにより、安全性は確保されていると説明している。
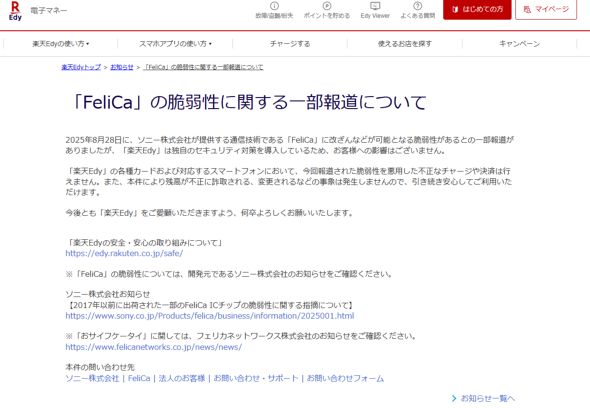 楽天Edyの安全性に関する声明
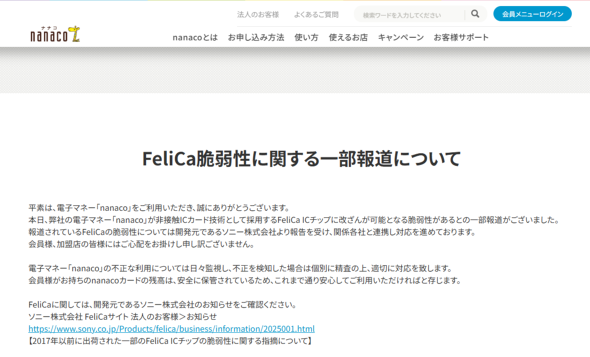 nanacoの安全性に関する声明
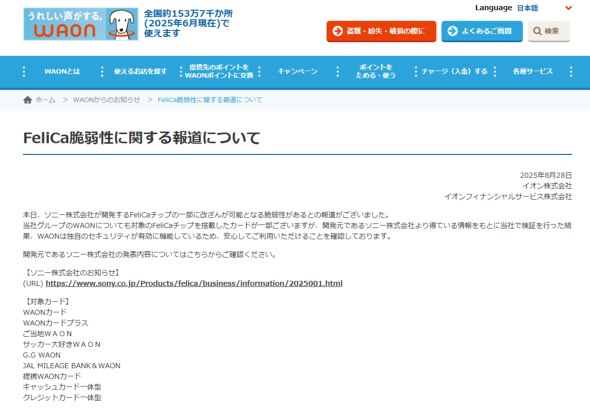 WAONの安全性に関する声明
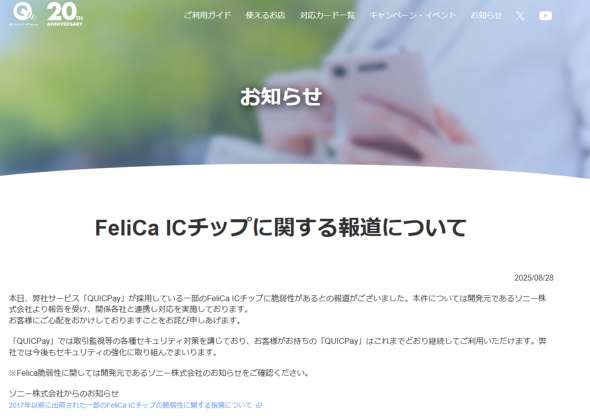 QUICPayの安全性に関する声明
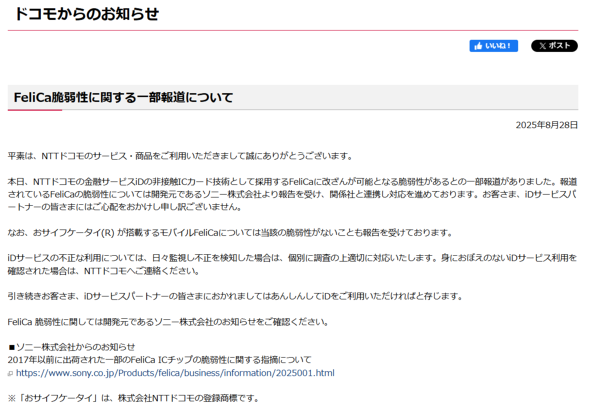 iDの安全性に関する声明
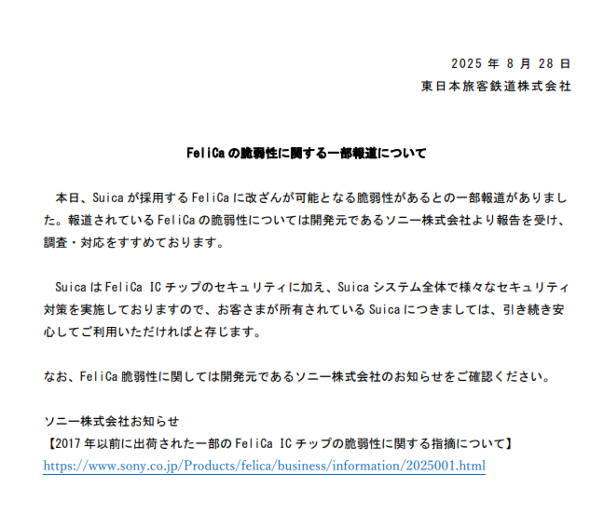 Suicaの安全性に関する声明
楽天Edyは今回の脆弱性について、「独自のセキュリティ対策を導入しているため顧客への影響はない。報道された脆弱性を悪用した不正なチャージ・決済は行えない」とコメント。
JCBは「QUICPayでは取引監視などの各種セキュリティ対策を講じており、これまで通り利用できる」と発表した。
セブン・カードサービスは「nanacoの残高は安全に保管されているため、引き続き通常通り安心してご利用いただける」と述べた。
WAONを提供するイオンフィナンシャルサービスのは「脆弱性対象のFeliCaチップを搭載したカードは一部あるが、検証した結果、WAON独自のセキュリティが有効に機能しており、安心して利用できる」としている。
NTTドコモは電子マネー「iD」について「関係社と連携し対応を進めている」とし、「安心して利用してほしい」と呼び掛けている。また「おサイフケータイ」が搭載する「モバイルFeliCa」には、問題の脆弱性はないことも報告した。
JR東日本も「Suica」について、「システム全体で様々なセキュリティ対策を実施しいるため引き続き安心して利用いただる」とコメントしている。
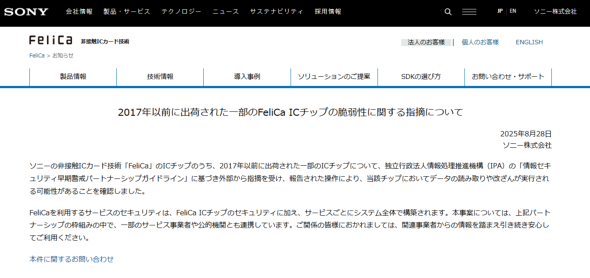 FeliCa開発元のソニーの声明
FeliCa開発元のソニーによると、脆弱性が見つかったのは対象は2017年以前に出荷された一部ICチップ。IPA(情報処理推進機構)のガイドラインに基づく外部からの指摘を受けて検証したところ、報告された操作によりICチップからデータの読み取りや改ざんが実行される可能性があることを確認したという。
ただし「サービスのセキュリティは、FeliCa ICチップのセキュリティに加え、サービスごとにシステム全体で構築される」(ソニー)。このため、ICチップに脆弱性はあっても「引き続き安心して利用できる」としている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
6
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
7
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
8
Google DeepMind、ワールドモデル「Genie 4」発表 音声や会話もリアルタイム生成、Geminiと連携
-
9
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
10
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR