



















防御力の満足と運用の限界が同居する「パラドックス」の解法
75%の企業が陥る“セキュリティ疲れ”の正体 持続可能なサイバー防御にどう転換すべきか
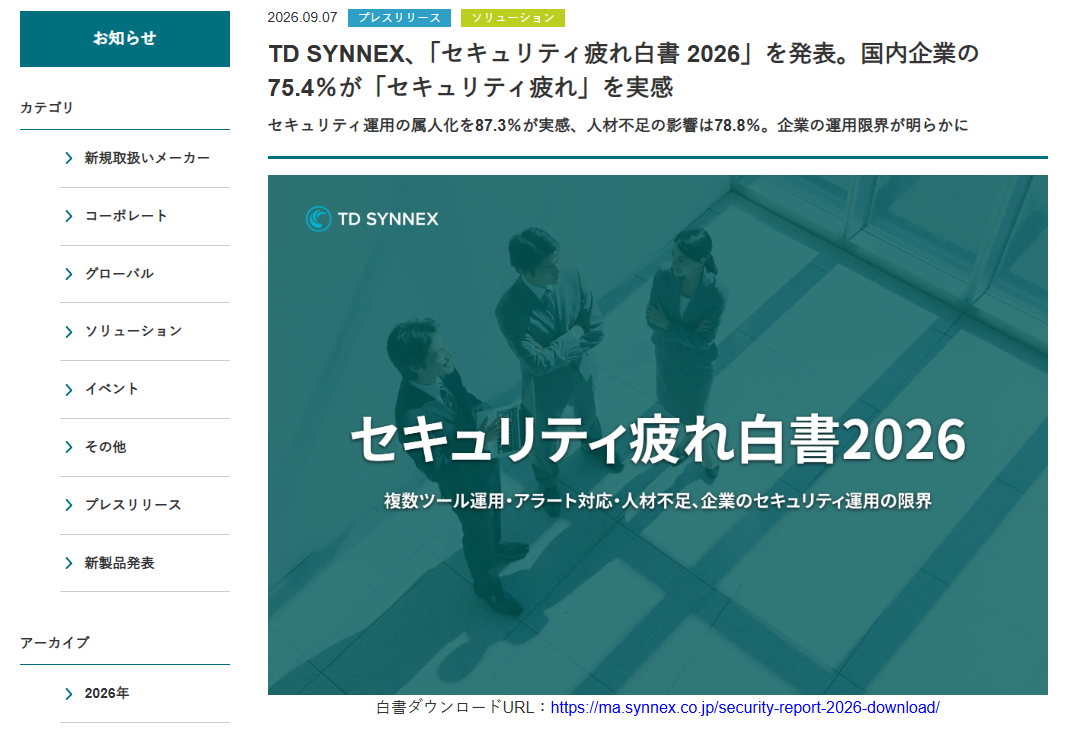
セキュリティ現場の75%以上が「疲弊・限界を感じている」という深刻な実態が2026年9月、従業員300名以上で、複数のセキュリティ製品を利用する国内企業を対象にTD SYNNEXが実施した調査で明らかになった。複数ツールの運用やアラート対応の負荷を軽減するには何が必要なのか。
サイバーセキュリティ対策はIT部門だけの業務ではなく、事業継続計画(BCP)上の最優先課題だ。しかし、守りを強化するためにツールを追加し続けた結果、現場が限界に達する「セキュリティ疲れ」が防御基盤を内部からむしばんでいる。
TD SYNNEXが公開した「セキュリティ疲れ白書2026」は、この深刻な実態を浮き彫りにした。セキュリティに巨額の投資をしても、現場の不安と疲弊がなぜ解消されないのか。この運用の限界をどうすれば「持続可能な防御」に転換できるのか。TD SYNNEXの松澤太郎氏とNEWS編集部の対談から、次世代セキュリティ運用の“あるべき姿”を探る。
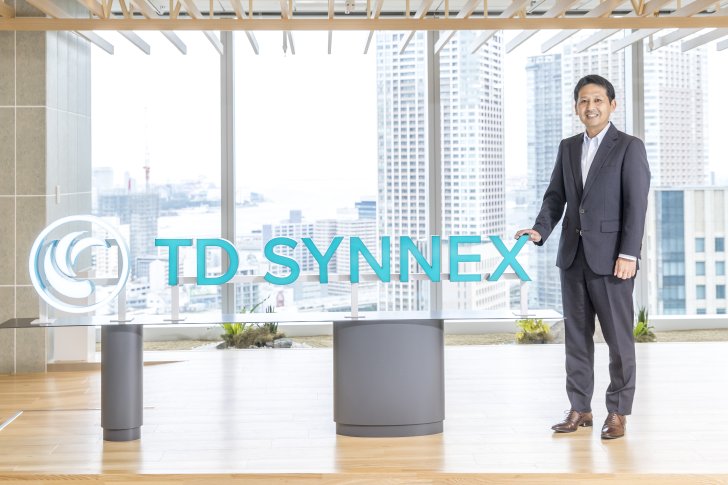
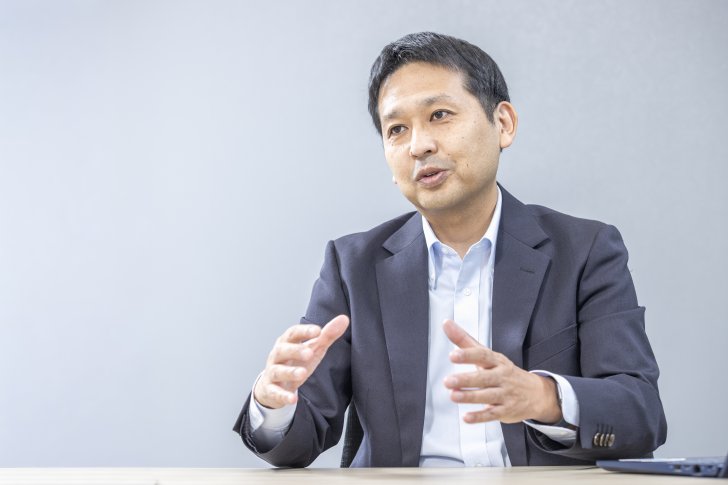 TD SYNNEXの松澤太郎氏(取締役、ブロードコムビジネス部門 部門長 兼 ファイナンス部門 部門長)
※以下、敬称略。
「投資対効果への満足」と「現場の疲弊」が同居するパラドックス
編集部 セキュリティ疲れ白書では、調査対象者の75.4%が「運用に疲弊・限界を感じている」という衝撃的な結果が出ました。現場の第一線と向き合ってきた松澤さんは、この結果をどう受け止めていますか。
松澤 私たちがシマンテックやカーボンブラックの製品を取り扱い始めて約1年半、お客さまからは「製品選び」だけでなく、「導入後の運用」に関する課題を多く伺いました。そのため、約75%が疲れを感じているという結果は、日頃の肌感覚と合致しています。
背景には、脅威の多様化に伴って多層防御のためにツールを継ぎ足さざるを得なかった状況があります。守る領域(アタックサーフェス)が広がったことで、管理すべきツールの数が膨れ上がってしまったのです。
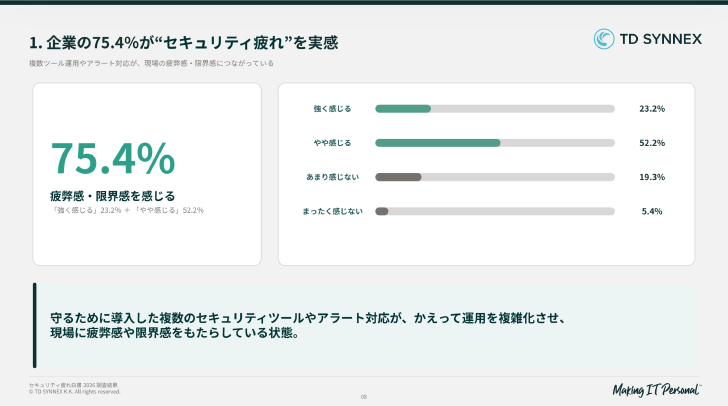 白書で調査対象者の75.4%が“セキュリティ疲れ”に陥っている現状が明らかに(提供:TD SYNNEX)《クリックで拡大》
編集部 一方で、74.4%が「投資対効果には満足している」とも回答しています。一見すると矛盾しているように見えますが、このギャップはどう解釈すればよいのでしょうか。
松澤 各領域で最適なツールを導入したことで、「足元の脅威は防げている」という自負や満足感があるのだと思います。問題は、その運用を5年、10年先も維持できるのかという持続可能性への不安です。
日本の労働人口が減る中、専門的なセキュリティ人材を確保し続けるのは至難の業です。調査でも78.8%が人材不足を実感し、87.3%が「運用が特定の人に依存している」と属人化を認めています。増え続ける脅威と属人化による運用体制の限界とのギャップが、数字として表れていると感じています。
ツール過多と「アラートの洪水」が招く運用崩壊のメカニズム
編集部 高度なツールを導入しているのに、なぜ現場がこれほど疲弊してしまうのでしょうか。
松澤 最大の原因は「ツールと管理コンソールの分散」です。調査でも「4つ以上の管理コンソールを操作している」との回答が42.0%に上り、78.5%が製品間の「機能重複」を感じています。かつては領域ごとに最適な製品を導入する「ベスト・オブ・ブリード」が主流でしたが、製品が増えた結果、運用の死角と重複を生んでしまいました。
対して近年の攻撃は巧妙です。侵入後に正規のシステム管理ツールなどを悪用して横展開(ラテラルムーブメント)を図ります。エンドポイントやネットワークの片方だけを見るのでは攻撃の全貌がつかめません。複数の管理画面を行き来して、ログを手動でつなぎ合わせて分析する作業が必要になります。
膨大なログを横断分析するためのSIEMを導入・運用できるのは、一部の大企業に限られます。多くの現場では、日夜押し寄せるアラートと格闘しつつ、熟練の担当者がログを手動で解析しています。結果として原因の特定や初動が遅れて、被害が拡大する負のループに陥っています。
「可視化への自信」に潜むわな
編集部 白書では80.0%が「可視性に自信がある」と答える一方で、75.9%が「見逃しの不安」を感じていたことも気になりました。このギャップはどこから生じたのでしょうか。
松澤 EDRなどの導入で、エンドポイント単体という“点”の動きは見えているという手応えはあるのでしょう。しかし、攻撃者はネットワークやWeb、クラウドを経由して潜伏・横展開します。特定のポイントが見えていても、組織全体で動く攻撃の文脈を把握できなければ、本当の意味で防御できているとは言えません。
アタックサーフェスの一部だけ明るく照らされていても、隣接エリアが暗闇のままでは不安は消えません。点の可視化から線(文脈)の全貌把握にシフトできていないことが、現場が感じる不安の正体です。
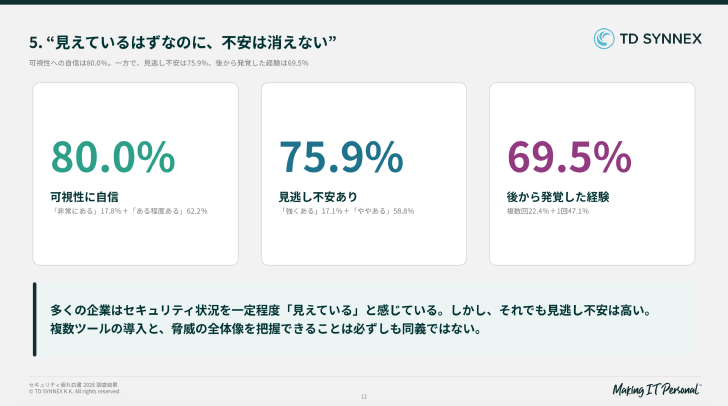 白書に表れた“見えているはずなのに、不安は消えない”という矛盾(提供:TD SYNNEX)《クリックで拡大》
5年間の「静かなる再設計」——Symantec CBX誕生の舞台裏
編集部 その運用の限界を打開する解決策として、TD SYNNEXは「Symantec CBX」を提供していると聞きます。この製品の狙いは何でしょうか。
松澤 シマンテックのブランドに対して「ここ5年間ほど革新的な新製品が出ていない」と感じる方もいるかもしれません。この静かに見えた期間こそ、Broadcomによる開発投資の期間でした。
シマンテックの強力な防御、カーボンブラックのEDR、ブルーコートのプロキシ、そして世界トップレベルのDLP。かつて個別のブランドとして展開していた技術を統合プラットフォームに昇華させるために、バックボーンを根本から再構築しました。
さらにインフラをGoogle Cloudに移行することで、高稼働率や安定性などハイパースケーラーならではのメリットも組み込みました。こうした5年間の取り組みが結実したのが、Symantec CBXです。
編集部 多数のブランドが統合されたSymantec CBXは、白書で指摘されたような現場の負荷をどのように解消するのでしょうか。
松澤 キーワードは3つの「S」(Single)です。
その一つが、1つのエージェントで、エンドポイント、Web、データセキュリティの複数機能を展開・管理できる「Single Agent」です。エージェントが減ることでPCにかかる負荷が下がる他、IT部門の管理やパッチ更新の手間も削減されます。セキュリティ機能の追加も容易で、ポリシー設定を変えるだけで拡張できます。
テレメトリー(計測データ)を単一の画面で一元管理する「Single Console」、エンドポイントやネットワーク、データをネイティブに相関分析する「Single Platform」という特長もあります。これらによって、長期的なアタックチェーンでも攻撃の全体を可視化できます。
AIが「ワンオペ情シス」の担当者を救う
編集部 SIEMのような高度なログ分析・相関分析は、設定や運用が難しいという印象もあります。複数領域のデータを相関分析できるSymantec CBXは、中小企業のようにリソースが限られた体制でも使いこなせますか。
松澤 そこは特に注力したポイントです。専門アナリストが不在の情シスや兼務のセキュリティ担当者でも高度な運用ができるように、CBXには先進的なAI機能を組み込みました。
セキュリティツールは企業の環境に合わせた設定の最適化が不可欠であり、そのハードルを下げるのが「Adaptive Protection」(適応型保護)です。組織内のアプリケーションやプロセスの挙動を分析し、正規ツールの悪用につながり得るリスクの高い動作を可視化します。組織内での利用状況などを基に、監視やブロックの推奨設定を提示し、アタックサーフェスの縮小を支援します。
先回りの対処を可能にするのが「Incident Prediction」(インシデント予測)です。シマンテックの膨大な脅威データベースを学習したAIが、攻撃の第一歩を検知した段階でその後の展開を予測して、端末の隔離や設定の変更といった推奨アクションを提示します。
CBXでは、AIがインシデントに関する情報を要約し、推奨される対応を提示します。さらに「Threat Tracer」が、ユーザー、デバイス、プロセス、ファイル、接続先などの関係を可視化し、攻撃の流れや影響範囲の把握を支援します。これにより、専門アナリストが不在の環境でも、状況を迅速に把握し、適切な初動対応を検討しやすくなります。
企業規模を問わず「エンタープライズレベル」を
編集部 機能面での進化が目覚ましいと、気になるのはコストです。中小企業にとって導入しやすい価格帯なのでしょうか。
松澤 私たちは「Enterprise Grade Security for All」(すべての人にエンタープライズレベルのセキュリティを)というビジョンを掲げています。大企業向けの高性能エンドポイント防御をベースとしつつ、Webセキュリティには機能をニーズの高い利用範囲に絞ったエントリー版を搭載しました。これによって従来の大企業向けWebセキュリティソリューションと比較して大きなコストの削減を可能にし、エンドポイントセキュリティ単体の導入に近い価格を実現しています。
経済産業省が主導する「サプライチェーン強化に向けたセキュリティ対策評価制度」(SCS評価制度)を意識している企業にとっても、CBXは有力な選択肢になります。まずはエンドポイントの防御からスモールスタートして、目指すセキュリティ成熟度に合わせて機能を拡張できます。
編集部 海外ベンダーの製品ではサポート体制を不安視する声もよく聞かれます。その点はどうでしょうか。
松澤 TD SYNNEXはBroadcomのカタリストパートナーとして、メーカーと同様の立場で日本市場での販売、パートナー支援、日本語サポートを担っています。業務停止に関わる重大トラブルに24時間365日対応できる体制を整えています。当社のサポート部隊はBroadcomから「テクニカルサポート部門アワード」を受賞するなど、パートナーやエンドユーザーから高い顧客満足度評価を得ているので、安心してご利用いただけます。
編集部 こうした製品、サポートがそろったことは、国内の中小企業がセキュリティ運用の変革に乗り出す追い風になりそうですね。
松澤 セキュリティ対策で最も重要なのは、「導入すること」ではなく「中期的に持続可能な形で守り続けられるか」です。ツールの継ぎ足しによる運用に限界を感じているのであれば、統合プラットフォームによって限られたリソースで守り切る新しいアプローチをご検討ください。企業がセキュリティ疲れから解放されて、本来の事業成長に安心して集中できるように、私たちは全力で支援します。
Copyright © ITmedia, Inc. All Rights Reserved.


TD SYNNEX株式会社
アイティメディア営業企画/制作:ITmedia NEWS編集部/掲載内容有効期限:2026年11月29日