




















Zoombombingは犯罪 米司法省が警告
「Zoombombingは楽しいか? 逮捕されてから楽しいかどうか考えてみるといい」──米司法省(DoJ)は4月3日(現地時間)、Web会議サービス「Zoom」で多発している、いわゆるZoombombingは犯罪であり、逮捕または罰金の対象であると警告した。
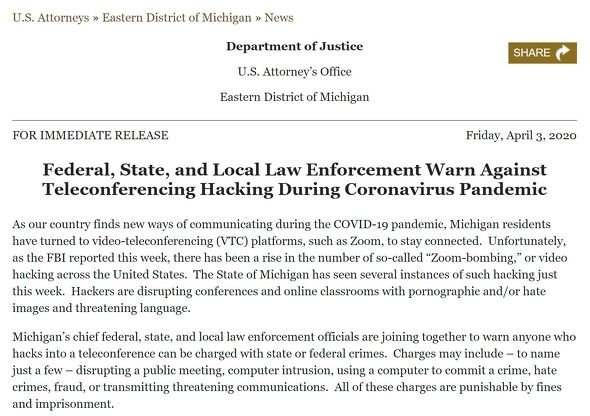
Zoombombingとは、パブリック設定のZoomの会議に悪意を持って侵入し、ポルノ画像などの不適切な画像を共有したり、脅迫的な言動をしたりして会議を荒らす行為を指す。新型コロナウイルス感染症のパンデミックで一般的なユーザーによる利用が急増したZoomで、新たな問題になっている。
米司法省は、Web会議のハッキングは連邦政府あるいは州政府から起訴される可能性があると警告した。Zoombombingは、公開会議の妨害、コンピュータ侵入、コンピュータを使用した犯罪、憎悪犯罪、詐欺、脅迫的な通信の送信に当たり、こうした罪状はすべて、罰金と懲役の対象になるとしている。
司法省はこの警告のプレスリリースで、Zoom利用者に対するZoombombingを防ぐための注意事項も紹介した。
- 会議を公開しない
- SNSに会議へのリンクを投稿しない
- 画面共有設定を「ホストのみ」に変更する
- Zoomの最新アプリを使う
また、Zoombombingの被害に遭ったユーザーはFBIの犯罪苦情センターに報告するよう推奨している。
Zoom自体も4月4日、Zoombombingの対策を追加した。ただし、そのうちの1つである「待機室」機能については、トロント大学の研究者が脆弱性を発見したため、Zoomがそれを修正するまで無効にするよう呼び掛けている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
ソースネクスト、パスワードなぜ平文で流出 「暗号化していたが、鍵にアクセスできるシステムに侵入された」
-
2
家電量販のJoshin、不正アクセスで一部サービス停止 個人情報漏えい「可能性否定できず」
-
3
阪急阪神百貨店などの共通ID、ほぼ全会員分漏えい 約126万件 予約サイトに不正アクセス
-
4
ニフティ、54万件超漏えいの可能性 光回線の申し込みシステムに不正アクセス
-
5
スクエニアカウントに不正ログイン、他社で流出の情報使用か 全アカウントのパスワード強制リセットも視野に
-
6
「ふるさとチョイス」不正アクセスの疑いでサービス停止
-
7
「ゲオ」「セカスト」運営元に不正アクセス 公式アプリや通販を停止、メンテナンス実施中
-
8
BASE子会社の漏えい、約2335万人分に 209万人分はクレカ番号「先頭6桁と下4桁」「有効期限」も
-
9
Anthropic、社内でAIエージェントの稼働時間が人間の6倍に 技術系初級職の採用比率は27%→9%に激減
-
10
「カーセンサー」停止、不審なアクセス検知 リクルートの中古車情報サイト
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR