攻撃者のAIは「人間超え、寝ない」 それでも専門家が"最優先の脅威ではない"と言う理由
生成AIの登場で、サイバー攻撃の量と速度は増し、質も上がった。日本企業を守ってきた「日本語の壁」も崩れ、企業規模を問わず狙われる環境になっている。では、企業が今最初に手を打つべき脅威はどこにあるのか。セキュリティを手掛ける企業の経営者に聞いた。
この記事は会員限定です。会員登録すると全てご覧いただけます。
企業の情報漏えいの公表が途切れない。カーシェアリングサービス「タイムズカー」からは約660万件、「焼肉きんぐ」の公式アプリからは約1079万件の情報が漏えいした。ITmedia エンタープライズ編集部で各社の公表資料を基に集計した結果、2026年9月16日から10月5日までの約3週間に漏えい(その恐れを含む)を公表した企業や組織は21に上り、対象となった情報は延べ約4370万件に達した。
これだけ事故が続くと、「攻撃者がAIを使った攻撃を仕掛けているのではないか」という見方も出てくる。ただ、各社が公表した原因は脆弱(ぜいじゃく)性の悪用や委託先経由、設定ミスとさまざまで、AIによる攻撃と特定された事案は見当たらない。
一方で、攻撃の現場でAIが武器になり始めているのは確かだと指摘する専門家がいる。Webアプリケーション脆弱性診断ツールを手掛けるエーアイセキュリティラボの青木歩氏(代表取締役社長)だ。2000年からセキュリティ業界で攻撃と防御の変化を見続けてきた同氏は、生成AIが攻撃メールの「日本語の壁」を崩し、AIが脆弱性を見つけ出す件数を爆発的に増やしたと話す。それでも、緊急度と深刻度の両面で最も高い脅威は、AIで武装した攻撃者ではないという。
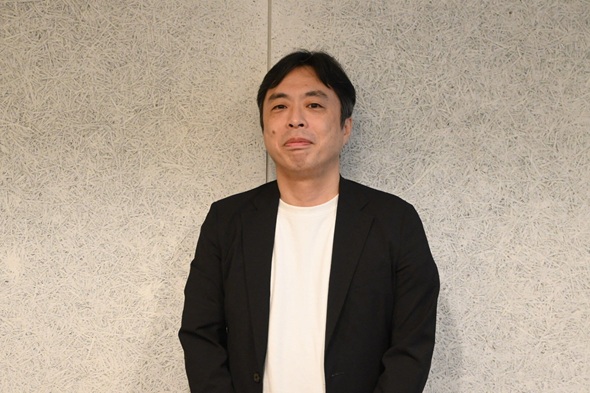 エーアイセキュリティラボの青木歩氏(代表取締役社長)
攻撃者のAIは「深刻だが、緊急度は高くない」 何が緊急か
青木氏が最優先に挙げるのは、IT部門の管理が及ばないまま従業員が業務で使うAI、いわゆる「シャドーAI」への対策だ。
――企業は今、何に最も関心を寄せるべきでしょうか。
青木氏: 一義的には「自社はAIを安全に使えているか」です。利便性が高いため現場の従業員は積極的に使いたがり、使うべきだとも思います。ただそれが安全に使えているかというと、何かあったときにどんな影響が出るのか、全員のコンセンサスが取れるレベルではまだ見えていません。便利だから皆がどんどん自由に使い始めている状況を考えると、深刻度と緊急度はともに高いでしょう。
攻撃者側がAIの悪用で高度化とスピードアップを進めているからこそ、守りを速くするためにAIをもっと活用すべきだ、というのが次に来ます。攻撃者のAI悪用は深刻ですが、緊急度はそこまで高くありません。だからこそ、今のうちに守り側のAI活用を進めるべきです。
――AIの脅威というと、「AIが実験中に攻撃してしまった」といったAI企業の報告が話題になり、「AIが勝手に世界を攻撃する」という議論も目立ちます。どう見ていますか。
青木氏: ああいった話は「ものすごく大変なことだ」と騒がれ、映画の地球侵略のようなイメージで語られたり、新しいモデルが出るたびに政治が反応したりします。
とはいえ足元を考えると、AI利用は本当に幅広く進んでいます。連休中に親戚の小学3、4年生の子どもに会ったら、生成AIの話をしていて驚きました。正しく整備していかないと大変なことになります。
仕事利用でも、例えば上場企業のM&Aに関わる大事な情報をオープンなAIチャットに上げてしまう事態はゼロではないでしょう。実際に、業務の中で生成AIに機密情報を入力してしまい、漏えいの可能性があると公表する企業も出始めています。シャドーAIというキーワードはやっと出てきましたが、シャドーITや持ち込みPCと同列に語られています。本当はもう一段、二段上の脅威があるはずなのに、整備が追い付いていない感覚があります。
「AIセキュリティ」が指す2つの文脈
――そもそも「AIセキュリティ」は範囲が広い言葉です。どのように捉えていますか。
青木氏: われわれの会社や創業理念に立ち返ると、AIをフル活用して、労働集約的で面倒なセキュリティをいかに楽にするかという「セキュリティ対策にAIを使う」文脈が強くなります。ただ、聞く側の市場の皆さんは「AIをいかに安全に使うか」の方を思い浮かべるのでしょう。だから「AI for Security」と「Security for AI」という方向付けのキーワードは、きちんと作っておかないといけません。
個人的には、社名は「エーアイセキュリティラボ」ですが、「AIセキュリティ」という言葉だけがぽんと出てくれば、原理原則で言えば「AIをいかに安全に使うか」を指すワードだと思っています。サイバーセキュリティも情報セキュリティも、守るべきもの、管理すべきものがあった上で作られた言葉だからです。
――AIとセキュリティの関係は、守り側へのAI活用、攻撃者による悪用、AIシステム自体の脆弱性、という3つに整理できますか。
青木氏: その分け方に違和感はありません。ただ「AIシステム自体の脆弱性」としてしまうと、狭い気がします。AIが勝手に攻撃を始めるという話や、うっかり入力すれば自分の大事な情報が出ていってしまうという話まで出てきているので、「AIシステムの安全な利用」と捉えています。
攻撃者はAIで何を手に入れたのか
――診断や調査の現場で、攻撃者側のAI活用による変化はありますか。
青木氏: 正直、劇的だと思っています。率直に言えば、もう人の力を超えている気がします。しかも彼らは寝ません。そこに本当の恐怖があります。
これまでは手作業でやれる限界や、持っている知識の限界がありました。「Webアプリケーションには詳しいが、他の領域は知らない。だから狙うにしてもこのテストが限界」といった具合です。今は(AIを使う攻撃者が)専門家集団レベルに達していると思います。質も量もスピードも、現実に変わってきています。
――「攻撃が劇的に高度化している」という言説には、誇張も混じっているのではないでしょうか。
青木氏: ここに関しては、誇張はほぼないと思っています。ハッキング技術を競う競技「キャプチャー・ザ・フラグ」(CTF)や、脆弱性を見つけて報告する件数が爆発的に増えているのを見るに、もう(人の手の限界を超えた)量に達しました。攻撃側が優位です。
もう一つが日本語です。「この文章はおかしくないか」と見破ることができた日本特有のバリアが破られ、質もスピードも上がっています。今後はAI音声を使った詐欺電話が来るようになり、件数はもっと増えるでしょう。
――守る側のやるべきことは変わりますか。
青木氏: 大きくは変わりません。守るべきものが何か。自分たちのWebサイトがあるなら、どんなサイトを持っているかを把握し、定期的にしっかり診断し切る。どんな攻撃がいつ来ても大丈夫な状態を作る。この一丁目一番地をやり切るしかありません。
サッカーで例えると、攻撃側にリオネル・メッシやクリスティアーノ・ロナウドのような、ボールを渡せば頻繁に点を取ってしまうストライカーがいるとします。われわれがやるのはキーパーとディフェンダーです。すごい選手が1人いても、周りで囲んで抑えれば大丈夫です。攻めは「点」で来ますが、守りは「面」で、細大漏らさずやり切る。攻め手がどれほどの知識や経験を持っても、穴がない状態さえ作っておけば守り切れます。
――「中小企業は狙われにくい」と言われてきました。実際はどうでしょうか。
青木氏: そもそも本当に狙われにくかったのか、個人的には疑問があります。大企業、特に上場企業は公表しなければいけないし、体制もあるので公表します。中小企業には、公表しないまま終わるケースもあると思っています。
攻撃者は二極化しています。特定の会社を定め、グループ会社や取引先まで含めて攻めるサプライチェーン攻撃では、中小企業が単体で最初の標的に選ばれることは少ないと思います。ですがもう一つ、IPアドレスを自動探索して、穴があればそこから入ってやろうという攻撃者がいます。こちらは大企業も中小企業も変わらずやって来ます。
開発現場に潜む新たなリスク
――AIを組み込んだシステムに、従来のWeb脆弱性診断の手法はどこまで通用しますか。
青木氏: AIが何かを考えて結果を出す、そのエンジンそのものの問題は診断の範囲から外れます。それ以外の、AIへの入力に関わるプロンプトインジェクション(不正な指示文を紛れ込ませてAIを誤作動させる攻撃)への対策や、出てきたアウトプットが攻撃的なものでも受け取らないようにする対策は変わりません。十分通用しますし、逆に言えば重要性は増します。
これまでは「内部の通信だから、外部の攻撃面にさらされていないから、やらなくてもいいか」で済んでいました。今はAIが中で勝手にいろいろなものを生成し、いろいろな通信をする可能性があるので、そこも潰しておかなければいけません。見るべき範囲が広がりました。
――開発現場で「これはリスクが高い」と感じる典型的なパターンはありますか。
青木氏: AIを使った開発です。皆さん「AIで開発が速くなった」と盛り上がっていますが、それが本当に安全なのかという疑問を、外から見ていて感じています。ツールに慣れてくると、文章や音声を入れるだけでなく、自分でプログラムを書かせるようになります。ただソースコードまでは読めないから、自動で任せてしまう。そうすると一番怖いのは、勝手にWebサーバが立ち上がったり、勝手に外部通信が始まったりすることです。そこの管理が最も怖いのです。
Macの場合、「動いていい」と承認された証明書を持つアプリケーションは、ユーザーの許可がなくても(通信のために)ポートを開けられます。AIコーディングツールはこの証明書を持っているので開いてしまいます。しかも自動モードがあります。プライベートの開発環境でWebサーバが立ち上がっていて、AIコーディングをしていた本人は知らなかった、ということが実際に起こっています。
開発をしながらノートPCを外に持ち出し、リモートワークをする時代です。自宅のWi-Fiに本当に外から入れないか。カフェのフリーWi-Fiで、外からアクセスできるWebサーバが立っていないか。結構な大事故が半年以内に起こるのではないか、という話を社内でしていました。シャドーAIの話と相まって、大きくクローズアップされるでしょう。
AIを使った開発が進めば、画面のないAPIを現場がどんどん公開していきます。会社のセキュリティチームから見えないAPIが増え、アタックサーフェス(攻撃面)の把握と管理は難しくなっていくと思います。
後編では、守る側のAI活用と、AI時代に人間に残る役割を青木氏に聞く。
関連記事
 タイムズカー、焼肉きんぐなど数十社情報漏えい総まとめ 公表が相次ぐ3週間に何が起きたのか
カーシェアリングサービス「タイムズカー」から約660万件のアカウント情報が流出した。だが被害はこの1社にとどまらない。2026年9月中旬からの約3週間、日本企業の情報漏えい公表が途切れなく続いた。何社で、どのような情報が漏れたのかをまとめた。 2027年には“旧基準”かも 個人情報保護委員会が前倒しで示した情報漏えい対策の新水準
大量の個人情報を扱う事業者への不正アクセスが相次いでいる。個人情報保護委員会は2026年10月7日、大規模な漏えい等事案を踏まえた注意喚起を公表し、ガイドライン見直しの内容を先取りして示した。 「フロンティアAI」の脅威にどう立ち向かう? Gartnerが次世代セキュリティを提言
GartnerはフロンティアAI時代に向けたセキュリティ戦略の再構築を提言した。シャドーAIの利用実態把握やCTEMへの発展、実行時のリアルタイム監視など能動的な防御姿勢を求め、攻撃を予測、阻止する先制的セキュリティへの転換を提言した。 「AIの暴走を止められない」 CISO座談会で見えたAIセキュリティの限界
企業がAI活用を急ぐ中、従来型の防御モデルでは対応しきれないリスクが浮上している。Darktraceが実施したCISOらとの座談会から見えてきた、AIエージェントの暴走やシャドーAIのまん延など5つの主要課題とは。
関連リンク
Copyright © ITmedia, Inc. All Rights Reserved.

アイティメディアからのお知らせ
注目のテーマ
人気記事ランキング
- 相次ぐ個人情報漏えいの一因「A2B攻撃」 正体は20年前から言われ続けた“あの教訓”だった
- 「流出なし」で終わらないIDCFクラウド障害 「何をいつまで預けたか」で分かれた明暗
- 不正アクセス多発、Gartnerが日本企業に「7つのアクション」を緊急提言
- ソースネクスト、ヤマトなど数十社2026年10月総まとめ第2弾 やまぬ情報漏えい2週間を振り返る
- セキュリティインシデント9カ月で607件、既に2025年超え 「公表が増えただけ」ではない理由
- 漏えい公表ラッシュは「検知の向上」か「攻撃の増加」か 専門家に聞いた
- Windows 11の自動復旧機能、企業PCは既定でオフ 有効化前にIT部門が決めるべきこと
- AIで揺れた転職市場、なぜ情シスは「決まらない」のか 2026年の転職を阻む3つの構造
- Active Directoryが“人質”に ランサムウェアを使わない恐喝攻撃の手口とは
- Googleの「AppSheet」を悪用した新手のフィッシング攻撃に注意 初回メールに不正リンクがない事例も
 ITmediaはアイティメディア株式会社の登録商標です。