SCS評価制度で問われるSIerの提案力 各社が「グランプリ」で披露:基準チェックに終わらない提案の「型」
SCS評価制度の開始を見据え、企業のサプライチェーン対策が急務だ。単なる形式的な基準達成にとどまらず、現場の課題に即した実務的な提案力をSIerが獲得するには。
経済産業省は企業のセキュリティ対策を可視化、評価する新たな制度として「サプライチェーン強化に向けたセキュリティ対策評価制度」(SCS評価制度)の運用開始に向けた取り組みを進めている。この制度の狙いは、日本企業が自社だけではなくサプライチェーン全体のセキュリティ水準を確認し、安全な企業間取引を実現することにある。運用開始は2027年を予定している。
近年、取引先や委託先を経由した攻撃が相次いで報告されており、1社が十分に対策できていないだけでサプライチェーン全体に被害が波及する可能性がある。SCS評価制度はこうしたリスクに歯止めをかける仕組みとして期待されている。
SCS評価制度は、企業のセキュリティ対策レベルを「★3」から「★5」の3段階で評価する。★3は企業として最低限備えるべきリスク管理体制を示す基準で、★4はそれを土台に、より広い範囲を対象とした継続的な改善体制を求める基準だ。★5は要求事項、評価方法、開始時期がまだ検討中となっている。
評価項目は、ガバナンスの整備や取引先管理、リスクの特定、攻撃の防御、インシデント対処といった区分に整理されている。この評価項目に取り組む際には、端末管理、デバイス保護、ID/パスワード管理、ファイアウォール、SASE、バックアップという6つの技術領域に落とし込んで検討することが推奨される。
SCS評価制度への対応で問われるSIerのセキュリティ提案力
SB C&Sはネットワークやセキュリティ関連製品を扱うディストリビューターとして2026年7月から9月にかけて、同社のパートナーであるシステムインテグレーター(SIer)各社を対象に、「SCS評価制度 提案グランプリ」を開催。2026年9月2日には、各社が提案をプレゼンテーションする発表会を都内で開いた。
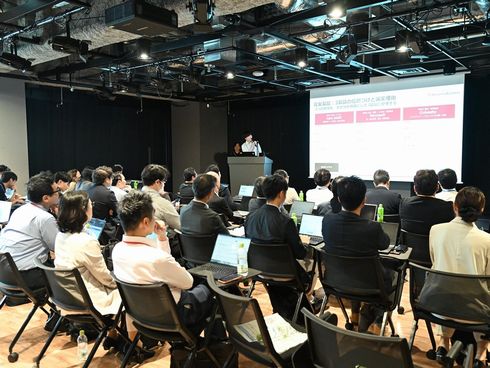
同社には、SCS評価制度の開始を控え、パートナー各社から制度に対する問い合わせや勉強会の要望が急増していた。制度の詳細が固まっていない段階からパートナー各社にはユーザー企業からの相談が増えており、現場では制度への理解と提案力の底上げが急務になっていたという。
SB C&Sが今回のグランプリで狙ったのは、単に評価制度のチェック項目を満たす提案を競わせることではない。「SCS評価制度が求める6つの技術領域をどのようにユーザー企業へ提案するか」という実践的な各社の提案方法を共有することで、制度そのものへの理解を深めることに重点を置いた。
SCS評価制度への対応を入り口にしながら、最終的にはユーザー企業が抱える個別の経営課題やセキュリティ課題と向き合う提案力を磨く場として設計された点が、このグランプリの特徴だ。このグランプリには、端末管理からバックアップまで6領域にわたる15社のメーカーが協賛、8社のパートナーが提案者として参加した。
限られたRFIから顧客課題をどう読み解くか
SCS評価制度 提案グランプリでは、従業員規模やIT環境、抱える課題が異なる3種類の仮想顧客を設定し、それぞれにRFI(情報提供依頼書)を用意した。参加パートナーはRFIに記載された組織体制や働き方、既存のIT環境、課題などの限られた情報を基に、必要な対策領域や製品・サービスを選定し、改善シナリオを組み立てて提案した。
仮想顧客には「テレワーク比率の高さゆえに本社への通信集中が課題となっている」ケースや、「社内システムとSaaSでID管理が分断されている」ケースなど、実際の中堅・中小企業が直面しやすい課題が盛り込まれていた。
ポイントは、同じRFIを基にしても、顧客の課題をどう読み解き、何を優先するかによって提案内容が大きく異なったことだ。限られた情報から顧客ニーズをどこまで深くくみ取り、現実的な改善の道筋を描けるかが問われた。
審査では、想定顧客の体制や制約、課題をどこまで読み取れているか、それを踏まえた改善シナリオが現実的かという点が重視された。会場の参加者も投票に加わり、提案内容そのもので評価が分かれた。
隠れたセキュリティ課題 顧客理解と優先順位付けがポイントに
8社の発表を通じて浮かび上がったのは、同じRFIを基にしても、顧客課題の捉え方や対策の優先順位によって、導き出される提案は大きく異なるという点だ。
ある提案では、親会社や取引先に「対策を進めている」と説明できる状態を作ることを最優先とした。検知の仕組みを先に整えた上で、通信経路の見直し、ID管理の統合へと段階を踏む順序が示された。
別の提案では、複数のクラウドサービスを利用しているにもかかわらず認証の仕組みが整っていない点が最優先の課題だとして、ID・パスワード管理から着手する道筋が語られた。また別の提案は、業務への影響度という物差しを軸に据え、通信のひっ迫やID管理の不備を先に解消すべきだとした。
セキュリティ対策の考え方そのものにも幅があった。単一のツールに頼るのではなく、複数の防御層を組み合わせて面で守るべきだという主張がある一方、1社の製品群に対策領域をまとめることで運用窓口を単純化し、専任担当者が少ない現場でも回せる形を志向する提案もあった。
運用においても、専任の担当者を置きにくい企業に対して運用を外部へ委ねる設計を打ち出す提案があった。一方、丸投げにしてしまうと判断基準やノウハウが社内に蓄積されないことを懸念し、顧客自身が自立して運用を回せる体制づくりを主眼に据えた提案もあった。
この他、侵害の発生可能性と事業影響という2つの軸でリスクを点数化し、対策の優先順位を定量的に裏づけようとする手法や、「何を説明できる状態になるか」という観点を前面に出す提案など、切り口の多様さが際立った。単一製品の性能を競うのではなく、同じ基準を起点に、ユーザー企業の実情をどう読み解き、何を優先するか。そこから改善の道筋をどう描くかという提案の「型」が試されたといえる。
ユーザーが期待するサービス 金賞の決め手は「顧客ニーズの深掘り」
同じRFIから異なる答えが導き出された中で、最終的に評価を分けたのは、顧客ニーズをどこまで深く読み取れたかだった。
プレゼンテーションと質疑応答、審査員の評価と会場参加者の投票を経て、金賞の行方はごくわずかな得点差で決まったという。審査員によれば、各社がそれぞれ異なる切り口で課題に向き合っていたこともあり、優劣の判断は容易でなかった。
金賞を受賞した提案は、製品の網羅性や技術的な作り込みの巧拙に加えて、ユーザー企業の課題を深く掘り下げた点が高く評価された。RFIの限定された情報からユーザー企業の体制や制約、文字にされていない本音まで想像し、それに寄り添って改善シナリオを組み立てた提案が高い評価を得た形だ。
SCS評価制度への対応はあくまで手段であり、ユーザー企業が困っていることに正面から向き合う姿勢こそが、ユーザー企業が求める理想とも言える。この結果は、今回のSCS評価制度 提案グランプリが目指した「チェック項目を満たす提案を競う場ではない」という趣旨を体現する結果になった。
特設サイト「SCS Compass」を公開
SB C&SはSCS評価制度に関する情報を集約した特設サイト「SCS Compass」を公開している。同制度の解説やメーカー各社の対応状況、資料を一元的に提供する。「見える・つながる・動き出す」というコンセプトで、制度の要求事項や評価基準を正しく理解し、必要な対策を整理した上で、メーカーの知見を活用しながら販売パートナーの提案を実際の商談へとつなげるというものだ。

運用開始が見込まれる2027年に向けて、SCS評価制度への対応を検討する企業はさらに増えるだろう。SB C&Sは、ウェビナーや技術者向けの情報発信を継続しながら、販売パートナーがユーザー企業に最適な提案を組み立てられるよう支援する方針だ。SCS評価制度をきっかけに生まれた学びが、SIerの提案力の向上とセキュリティビジネスの広がりへとつながり、結果として企業のセキュリティの底上げにつながることを期待したい。
Copyright © ITmedia, Inc. All Rights Reserved.
提供:SB C&S株式会社
アイティメディア営業企画/制作:ITmedia エンタープライズ編集部/掲載内容有効期限:2026年10月31日