




















ITソリューションフロンティア:ソリューション
eXsenjuのサーバーセキュリティ
システム運用と自動化の限界
システム運用には、さまざまな役割の人間(以後、ロール)が必要となる。テープ交換運用や24時間監視を行うオペレーター、システム全体を管理するシステム管理者、ビジネスのフィージビリティを保障する統括マネージャーなどである。
業務システム化の目的を考えるならば、システム運用もすべて自動化されるのが理想であるが、現実にそれは困難である。システム運用を自動化するツールや機器は存在するものの、それらによって自動化されるのは一部分に過ぎない。よって、自動化されない部分について、上述のようなロールが存在している。(1)システム運用上の項目は極力自動化する、(2)自動化が不可能な項目は極力オペレーターに対応させる、(3)オペレーターで対応できない項目はシステム管理者が行う、というのが現在の実態と言えよう。
セキュリティの管理/運用について言えば、その複雑さからオペレーターではなく、システム管理者自らが行っているのが現状である。こうした状況のなか、これらを簡略化したいというニーズが強まってきている。
なかでも、セキュリティパッチ運用は重大な判断事項が多く、運用頻度も高いため、システム管理者の簡略化への期待が最も大きい。以下、この問題について検証していく。
セキュリティ管理/運用の難しさ
一般的なセキュリティパッチ運用は、(1)セキュリティ情報の収集、(2)セキュリティ情報の内容把握、(3)適用範囲の情報収集、(4)適用範囲の判断(システムへの影響把握)、という流れで行われる。そして、これらは、ベンダーからセキュリティパッチが公開されるたびに、システム管理者自らが行っている。
セキュリティパッチを自動的に適用するウイルス対策ソフトウェアは存在する。しかし、基幹系の業務システムなどでは、パッチがアプリケーションに影響を及ぼす危険があるため、導入できないのである。
さらに、上記の一般的な流れで運用するとなると、(1)膨大なセキュリティホール情報の継続的な収集、(2)高度化するセキュリティについての広範かつ高度な知識収集、(3)膨大なサーバー群を含むシステム情報の把握、(4)サーバーのシステム情報とセキュリティホール情報のマッチング、(5)緊急度が高いセキュリティホールの常時監視がシステム管理者に求められることになるため、その運用負荷がきわめて大きくなってしまう。
セキュリティ管理を運用に乗せる
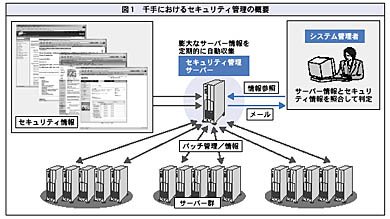
しかし、こうした運用負荷を軽減することができないわけではない。そのためのツールとして、NRIデータサービスでは、「eXsenju」のサブシステム、「千手/セキュリティ管理」を提供しているが、その基本的な考え方は次のとおりである。
 (クリックすると拡大表示)
緊急度の高いセキュリティホールは常時監視されていることが望ましい。このため、セキュリティホール情報/パッチ情報のなかで、緊急度が高いものを自動的に入手すると同時に、対象となるシステムの情報も自動的に入手する。そしてこれらをマッチングした上で適用範囲を自動的に算出し、アラートを発信する。これにより、システム管理者は、サーバー情報とセキュリティ情報を照合して判定する部分のみを行えばよいこととなり、大幅な負荷軽減が図れる、というわけである。
なお、これらを自動化するエンジンには、システムセキュリティを専門とするNRIセキュアテクノロジーズ「SecureCube/Site Security Check」が採用されており、「eXsenju」サーバー監視や「eXsenju」ジョブ管理と統合されているため、簡略化のためサブシステムどうしが不整合をきたさぬよう、配慮されている。
こうしたセキュリティ管理ツールの有効活用は、今後、システム運用の簡略化、自動化を推進する重要なカギを握るであろう。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
【復旧】auで大規模障害 全国で通話・データ通信しづらい状態 緊急通報にも影響
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
6
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
9
Discord、公開サーバの会話をGoogle検索などの対象に プライバシーへの懸念も
-
10
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR