




















「パスワード漏えいはない」 ユニクロのTwitter連携“行列”サイト、登録者のIDリスト公開される事態に対処
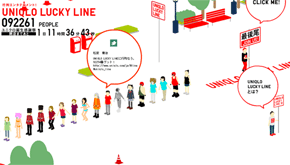 UNIQLO LUCKY LINE
ユニクロが5月24日にスタートしたTwitter連動キャンペーン「UNIQLO LUCKY LINE」で、登録者のTwitter IDやつぶやきを一覧表にしたテキストファイルがWeb公開されていたことが分かり、「Twitterのパスワードも漏れているのでは」とユーザーの間で不安が高まった。ユニクロは26日、「パスワード漏えいの事実はない」と発表。一覧表ファイルをWebから削除するなど対処を進めている。
UNIQLO LUCKY LINEは、Twitterアカウントとパスワードを登録し、つぶやきを入力すると、人間や動物などのアバターが登場、ユーザーの代理として店舗への行列に並ぶと同時に、つぶやきをTwitterに送信するというもの。並んでいるアバターからは吹き出しが現れ、Twitterのユーザー名やアイコン、入力したつぶやきが表示される。25日午後6時までにで9万人以上が利用している。
24日夕方ごろ、UNIQLO LUCKY LINEに登録したユーザーのTwitter IDやつぶやきを一覧表にしたテキストファイルがWeb公開されているとネットユーザーが指摘。「パスワードも漏れているのでは」とユーザーの間で不安が高まった。
ユニクロによると、テキストファイルに書かれていたのはTwitterのID、ユーザー名、アイコン画像パス、つぶやき文言、アバターの服装データ、つぶやいた日時、行列参加日時、行列番号で、それぞれ公開されている情報。パスワードはTwitterと通信する場合のみ利用し、データベースに保存しておらず、「パスワード漏えいの事実はない」という。
同サービスはパスワードを暗号化していないのではという指摘もあり、Twitterが推奨している比較的セキュアな認証方式・OAuth認証も利用していない。同社はセキュリティ体制についてなど「調査を続けていく」としている。UNIQLO LUCKY LINEのサービスは予定通り続ける。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
auメールで朝から障害 全国で利用しづらい状況に
-
6
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
9
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR