




















正規サイトから他サイトに誘導「ドメイン名ハイジャック」 日経電子版など被害
JPCERTコーディネーションセンター(JPCERT/CC)は、国内組織が使用している「.com」ドメイン名のサイトで9月~10月にかけ、ドメインの登録情報が不正に書き換えられ、アクセスしたユーザーを攻撃者が用意したサイトに誘導する「ドメイン名ハイジャック」の被害が報告されているとして注意を呼び掛けた。日本経済新聞電子版のサイトなどが被害にあっている。
JPCERT/CCはドメイン名ハイジャックの手口について、(1)ドメイン名登録者やドメイン名管理担当者になりすます、(2)レジストラのシステムの脆弱性を使用する、(3)レジストラになりすます、(4)レジストリのシステムの脆弱性を使用する――などと推定している。
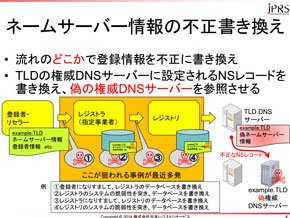
日本経済新聞社は5日、「日本経済新聞電子版」と「Nikkei Asian Review」を含むアドレスを管理する米国の管理会社がサイバー攻撃を受け、ドメイン名ハイジャックの被害にあった可能性があると発表した。これらのサイトを閲覧したユーザーが別のサイトに誘導される可能性があったという。ドメインが書き換わっていたのは数時間~数日間で、同社サーバへの不正侵入の形跡や情報漏洩・流出などの報告はなく、攻撃者のサイトも消えているため目的は不明としている。
また、はてなは、同社が運営する「はてなブックマークボタン」を設置した一部サイトで10月にセキュリティ警告が出た問題について、ドメイン名ハイジャックの被害を受けていた可能性があることを明らかにした。JPCERT/CCと共同で原因を調査している。
JPCERT/CCはドメイン名管理担当者がとれる対策として、登録情報を管理するためのIDやパスワードなどが不正に使用されないような管理を行うことや、ネームサーバ情報などの登録情報が正しく設定されているか定期的に確認することなどを呼び掛けている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
10
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR