




















年金情報125万件、3日間で流出 担当者任せで対応に遅れ、「役員の認識、極めて不十分」 調査報告書公開
日本年金機構が標的型メール攻撃による不正アクセスを受け、125万件の個人情報が流出した問題で、同機構は8月20日、調査委員会による報告書を公表した(PDF)。
標的型メール攻撃への対応が担当者任せで、役員のセキュリティに関する認識が「極めて不十分だったと言わざるを得ない」と指摘。その背景には「旧社保庁時代から指摘されてきた問題点が根底にある」と批判し、組織風土の根本的な改革が必要だと指摘している。
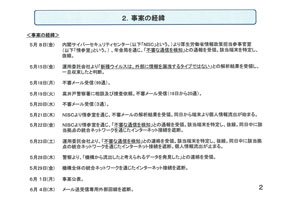
報告書によると同機構は5月8日以降、標的型メールを合計124通受信。職員5人がメールの添付ファイルなどを開封し、31台の端末がウイルスに感染した。125万件の顧客情報は5月21日~23日の3日間で流出。現時点でそれ以上の流出は確認していないという。
5月8日に届いたメールについて、情報セキュリティ担当者は「標的型メール攻撃ではないか」との疑いを持ったが、幹部の問題認識の甘さにより、この疑いが組織として共有されなかったため、その後の流出被害につながったとしている。
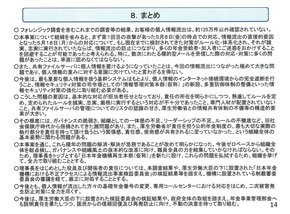
また、個人情報を共有ファイルサーバに置けるようになっていたことは「極めて大きな問題」で、「個人情報の重みに対する意識に欠けていたと言わざるを得ない」と批判。個人情報は共有サーバに保管しない、例外的に保管する場合はパスワードをかけるなどのルールがあったが徹底されておらず、「ルールが有名無実化していた」と指摘している。
組織として迅速な対応ができなかった根底には、ガバナンス(企業統治)の脆弱さや組織としての一体感不足、リーダーシップ不足、ルールの不徹底など「旧社会保険庁時代から指摘されてきた諸問題がある」と批判。公的年金制度の執行部分の責任を請け負うという緊張感、使命感が共有されていないという、組織の基本姿勢に関わる問題があると指摘している。
今後は、想定し得るあらゆるインシデントに耐え得る防御態勢を整備すべく、外部のセキュリティ専門家とも相談しながらセキュリティ体制を検討するほか、ガバナンスや組織風土に関するゼロベースの抜本的改革が必要だと指摘している。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR