




















WannaCry着弾、日本で1万6000件以上 拡散経路は「メールばらまき」ではない? トレンドマイクロ
5月12日以降、世界で流行したランサムウェア「WannaCry」(WannaCrypt、WannaCryptor)について、国内でも1万6000件以上の攻撃を確認・ブロックしたと、トレンドマイクロが16日に発表した。拡散手法については「メールベースでの大規模な攻撃が行われている兆候は確認していない」と、“ばらまき型”の可能性を疑問視し、脆弱性のあるPCがネット経由で直接狙われた可能性を示唆している。
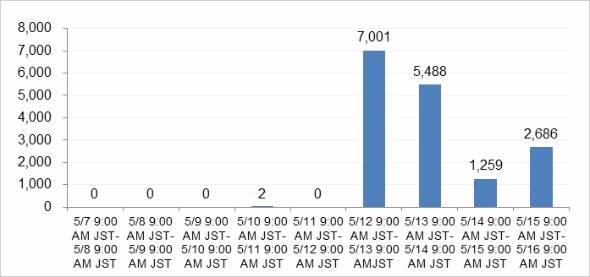 日本での攻撃数の推移(トレンドマイクロのブログより)
WannaCryは、WindowsのMicrosoft Server Message Block 1.0(SMBv1)サーバの脆弱性を悪用したランサムウエア。端末のファイルを暗号化して読めない状態にし、復号のために金銭を要求する。
トレンドマイクロは、クラウド型セキュリティ基盤「Trend Micro Smart Protection Network」を通じ、同社が確認、ブロックしたWannaCry攻撃を集計した。
世界で攻撃が急増したのは日本時間12日(金)午後9時42分以降。同時刻より前に確認・ブロックした攻撃は世界で2128件(トップのイギリスで786件、日本で105件など)にとどまっていたが、同時刻から週明け15日(月)午前9時までは世界で9万2141件、日本でも1万3645件の攻撃を確認した。
日本では、15日午前9時から16日午前9時までに2686件攻撃を確認。5月7日午前9時から16日午前9時までの9日間で、合計1万6436件の攻撃を確認したことになる。
日曜朝から月曜朝にかけ攻撃が落ち着いていた一方で、月曜始業時からやや増加しており、「電源が切られていたPCが出勤時に立ちあがると同時に、アクセス可能になったことで攻撃が増加した」とみている。
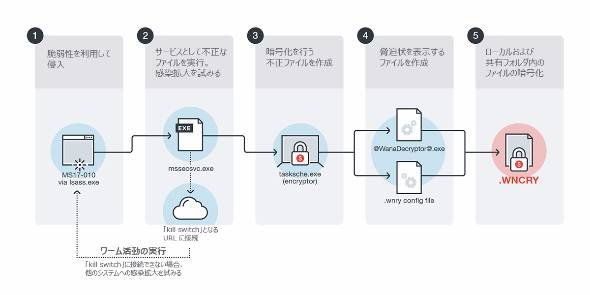 WannaCryの活動概念図
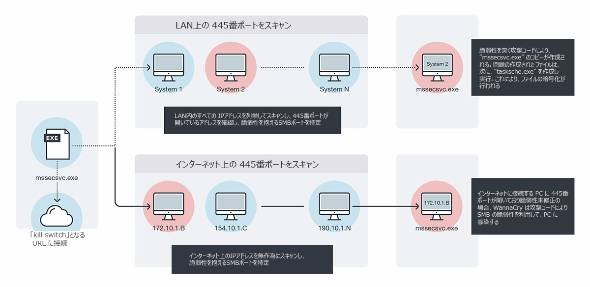 WannaCryのワーム活動概念図
WannaCryは感染後、同じネットワーク上のPCの脆弱性をスキャンして攻撃する「ワーム機能」を備えており、感染を拡大させた。法人が攻撃を受けた場合、ネットワーク上にPCが複数台ある場合にも1件とカウントするため、実際に攻撃を受けたPCの台数はさらに多いという。
拡散経路は「メールばらまき」ではない?
WannaCryの拡散手法について同社は「現時点ではメールベースでの大規模な攻撃が行われている兆候は確認していない」とコメント。「ネット経由で直接グローバルIPアドレスに対して脆弱性を狙う攻撃が行われていた」と推定し、同一ネットワーク内ではワーム機能によって被害拡大させたとみている。
WannaCryや、同種のランサムウェアによる攻撃は「継続して行われる可能性も十分考えられる」とし、パッチの適用や、データのバックアップなどの対策を採るよう呼び掛けている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
2
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
3
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
4
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
5
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
6
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
7
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
8
タイムズカー流出で顧客らが損害賠償求め運営会社提訴へ サイト開設の弁護士が記者会見
-
9
Xの「いいね」長押しで1ドル送金 マスク氏が“投げ銭”機能を予告
-
10
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR