




















ルーターの設定書き換え、不正アプリに感染させる攻撃 被害相次ぐ
3月中旬ごろから、ルーターを侵害してDNS(Domain Name System)設定を書き換え、ルーターに接続したPCやスマートフォンを不正サイトへと誘導する攻撃が日本国内で相次いで発生している。正しいWebサイトにつながらず、代わりに不正サイトへ遷移すると「Facebook拡張ツールバックを取り付けて安全性及び使用流暢性を向上します」という意味不明のメッセージが出る。承認すると、強制的に不正アプリがダウンロードされるという。詳しい原因は判明していない。
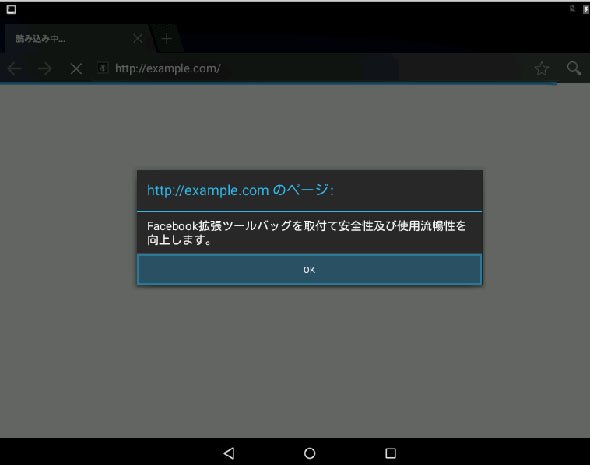 不正サイトに遷移し「Facebook拡張ツールバックを取り付けて安全性及び使用流暢性を向上します」という意味不明なメッセージが出る
トラブルは、NTT東日本の法人向けルーターなどで発生。トレンドマイクロによれば、ルーターのDNS設定が書き換えられ、攻撃者が用意したとみられる不正DNSサーバがURLを不正サイトのIPアドレスに名前解決するため、正しいWebサイトにアクセスしたつもりでも、不正サイトに誘導される。同社の調べでは、誘導先のIPに対し、3月26日以降だけで150件以上のアクセスを確認しているという。
遷移先の不正サイトでメッセージに対し「OKボタン」を選ぶと、Facebookアプリに偽装したマルウェアのダウンロードが始まる。情報通信研究機構(NICT)によれば、不正アプリのインストール後、「ユーザーのGoogleアカウント情報が危険にさらされている」などと警告が現れ、個人情報を入力させようとする。トレンドマイクロは、情報窃取型のアプリ「AndroidOS_SmsSpy」ではないかとみている。
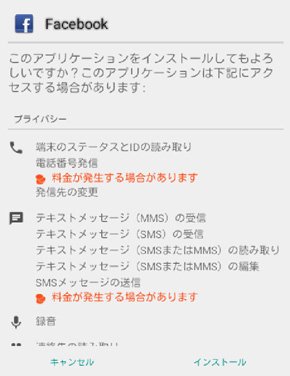 トレンドマイクロが確認した不正アプリのインストール画面例
DNS設定を書き換える攻撃手法は不明だが、NICTやトレンドマイクロは、可能性として(1)「DNS Changer」などトロイの木馬型マルウェア、(2)ルーター管理機能への不正ログインによる書き換え、(3)ルーターに感染するIoTマルウェア、などを挙げている。
トレンドマイクロは、ユーザー側ができる対策として(1)ルーターのファームウェアを常に最新にする、(2)初期設定のパスワードや推測しやすいパスワードなどを見直す、(3)ネット側から管理機能へのアクセスが不要な場合には、LAN側からのみアクセスできるよう設定する、などを紹介している。
異常が発生した場合は、ルーターのDNS設定を確認し、特定のIPアドレスが指定されていた場合は初期設定に戻すと復旧可能という。対処方法は、ルーターを販売しているNTT東日本も、電話窓口を開設して案内している。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR