




















IoT機器のデータ改ざん防止、メモリ容量少なくても実装可能に NECが新開発
NECは4月2日、工場などで稼働するロボットや工作機械などのIoTシステムをサイバー攻撃から保護するため、CPU性能やメモリ容量が十分ではないIoT機器にも使える、データ通信の改ざん検知技術を開発したと発表した。メモリ容量が1MB以下の機器へ適用できるよう、4KBの実行コードで実装できる軽量なソフトウェアを開発。改ざん検知の対象領域を絞ることで、IoT機器の動作遅延を抑えたという。
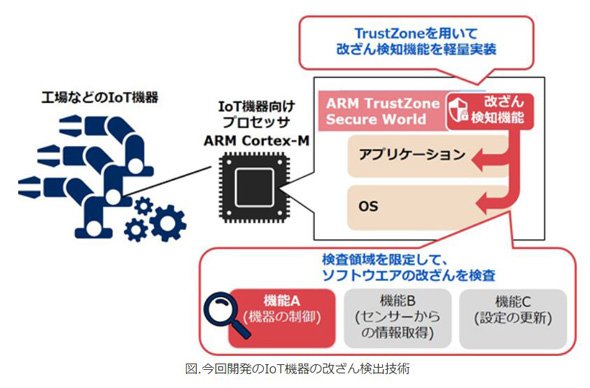
IoT機器向けのプロセッサ「ARM Cortex-M」で、TrustZoneと呼ばれるメモリ上に保護領域を構築する機能を使い、改ざん検知機能を実装した。この領域を活用したため、改ざん検知機能を保護する別の実行コードを追加する必要なく、検知機能自体への攻撃や無効化を防げるという。
改ざんの監視方法は、実行コードのみを監視するシンプルな方式を採用し、メモリ容量が少ないセンサーなどにも使えるようにした。まずIoT機器の搭載OS、アプリケーションなどのソフトウェアを、機器の制御、センサーからの情報取得、設定の更新――といった機能ごとに把握。こうした機能の実行処理の指示を基に、これから実行されるコードが格納されているメモリ領域を特定し、その領域に絞って改ざんの有無を検査する。
従来は、ソフトウェア全体を検査したため時間がかかり、IoT機器の処理性能によっては遅延が生じる場合があった。新技術は、機器のCPU処理速度が25MHz程度でも、2KBのメモリ領域なら約6ミリ秒で改ざんを検知できるという。機器動作への影響を最小限に抑え、搬送ロボットなど遅延が許されない機器への応用も可能としている。
新技術により、工場などのIoT機器へのサイバー攻撃を早期に発見し、システムから切り離すなどの措置を行うことで、改ざんによる生産ラインの停止、不正操作による不良品製造、機器内に保存した製品情報の漏えいなどの防止を見込んでいる。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
9
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR