




















「宅ふぁいる便」不正アクセスで480万件のユーザー情報流出 メアド・パスワードも
 宅ふぁいる便の告知より
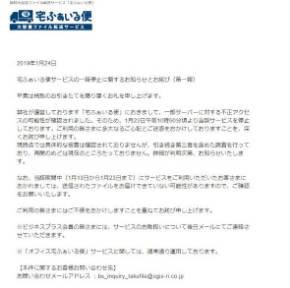
大容量ファイル送信サービス「宅ふぁいる便」を運営するオージス総研は1月26日、同サービスの一部サーバが不正アクセスを受け、約480万件の顧客情報が流出したことを確認したと発表した。流出した情報には、メールアドレスやログインパスワードなどが含まれているという。23日からサービスを一時停止しており、再開のめどは立っていない。
流出したのは、ユーザーのメールアドレス、ログインパスワード、氏名、生年月日、性別、業種・職種、居住地(都道府県のみ)。対象者には個別にメールで連絡する。
22日午前11時、同社が認識していないファイルがサーバ内に作成されていることが分かり、午後1時、第三者機関を含めて調査を始めたところ、午後7時にサーバ内に不審なアクセスログを発見。23日午前10時50分にサービスを停止した。25日午後3時半、顧客情報の漏えいを確認したという。
ユーザーに対しては、宅ふぁいる便と同じメールアドレス・ログインパスワードを利用しているサービスがあれば、パスワードを変更するよう呼び掛けている。また、1月13日~23日にサービスを利用した場合、ファイルを届けられていない可能性があるとして確認を求めている。
法人向けの「オフィス宅ふぁいる便」に影響はなく、同サービスは継続している。
ニュース解説番組「NEWS TV」で記事をピックアップ
ITmedia NEWS編集部がYouTubeでお届けするライブ番組「ITmedia NEWS TV」で、この記事を取り上げています。ぜひ視聴・チャンネル登録をお願いします。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
9
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
10
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR