




















「ウォレットサーバにバックドアを仕掛けられた」 仮想通貨流出のビットポイント親会社が発表 一部業務は再開へ
7月に仮想通貨交換業者のビットポイントジャパン(BPJ)から約30億円相当の仮想通貨が不正に流出した問題について、親会社のリミックスポイントは8月5日、調査状況を明らかにした。コンピュータ内への不正な侵入を容易にするバックドア型のマルウェアがウォレットサーバに仕掛けられていたことが分かったという。
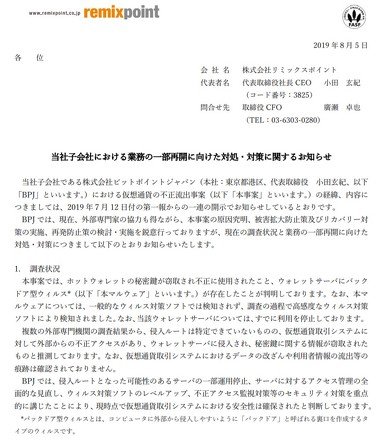 ビットポイントジャパンの親会社リミックスポイントによる調査状況の発表
同社によると、バックドア型のマルウェアは、調査で使用した高感度なウイルス対策ソフトで検知した。BPJは2018年11月から、適正なプログラムのみ動作を許す「ホワイトリスト方式」のウイルス対策ソフトを導入していたが、「一般的なウイルス対策ソフトでは検知されなかった」と報告している。
仮想通貨取引システム内のデータ改ざんや、利用者情報の流出などの痕跡は確認していないという。
一部サービスは再開へ
BPJは現在、全てのサービスを停止しているが、安全を確認しながら復旧を進めており、ウォレットサーバが関わらない「法定通貨の入出金」「仮想通貨レバレッジ取引」「仮想通貨の現物売買取引」は8月6日~13日をめどに再開する。
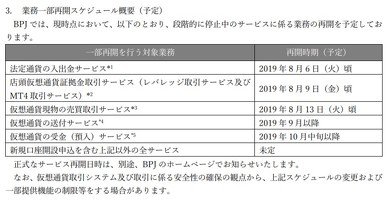 各サービスの再開時期
ウォレットサーバを用い、外部と仮想通貨をやりとりする送受金については、送金を9月以降、預け入れを10月中旬以降に再開する見込みだ。
新規口座開設など、その他のサービスの再開時期は未定としている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
9
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
10
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR