




















KDDI総研、データポイズニングされても正しく学習できる手法を開発 レコメンドシステムの信頼性向上に
KDDI総合研究所は10月8日、外部からの不正操作を排除しながら、ユーザーのECサイト上での行動履歴から嗜好を正しく学習する機械学習の手法を開発したと発表した。
例えばECサイト内で、「緑の商品を閲覧しているユーザーはオレンジもよく閲覧している」なら、次に緑を閲覧しに来たユーザーにはオレンジを推薦するのが本来正しい推薦システムだ。
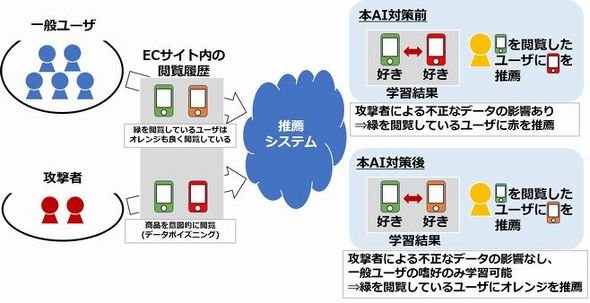 データポイズニング攻撃の概要
しかし攻撃者は意図的に、「緑を閲覧後に赤を閲覧する」という行動を取る。このような行動を大量に行うことで、推薦システムに「緑を閲覧するユーザーは赤もよく閲覧している」と誤認させ、誤った推薦を行わせる。推薦システムの学習データを汚染するため、このような攻撃は「データポイズニング」と呼ばれている。
KDDI総研では、データポイズニングをする攻撃者が一般ユーザーとは統計的に異なる行動履歴の特徴を持つことに注目。攻撃者の特徴を持つデータを除去しながら学習を進めることで、正しい学習を実現したという。既存の対策技術では不正データの除去率は7割程度だったが、新開発の手法では「ほぼ全ての不正データを除去できる」(KDDI総研)としている。
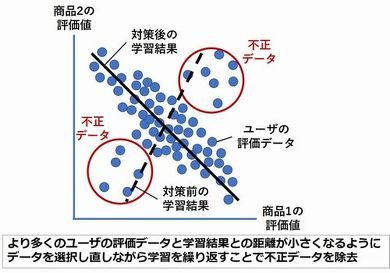 KDDI総研が開発した、不正データの除去技術
今回開発した手法は「行列分解」という学習方法に適用できる。KDDI総研は今後、深層学習を組み合わせた複雑な学習方法でも攻撃者の影響を受けない手法を確立したいとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
auメールで朝から障害 全国で利用しづらい状況に
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
9
「対策を後回しにしたサーバが軒並み狙われている」 相次ぐ不正アクセスにラックCTOが警鐘
-
10
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR